


В России впервые оштрафовали за лайки под видео на YouTube

В России впервые оштрафовали за лайки под видео на YouTube

В России впервые оштрафовали за лайки под видео на YouTube

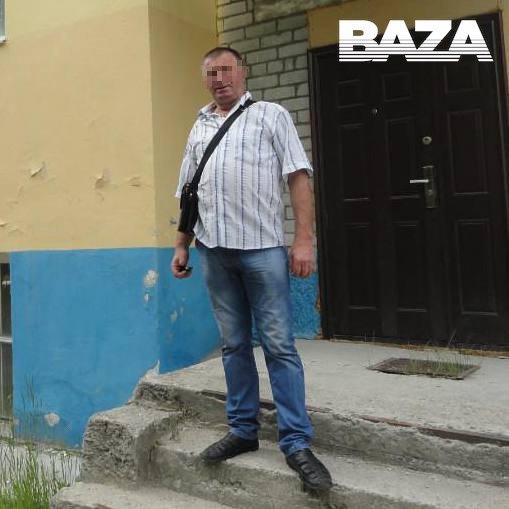
В России впервые вынесено судебное решение о штрафе за лайки под видеороликами на YouTube. Штраф в размере 30 тысяч рублей получил Василий Йовдий — пенсионер, уроженец Украины, проживающий в городе Ковдор Мурманской области. Суд признал его виновным в публичной дискредитации Вооружённых сил РФ.

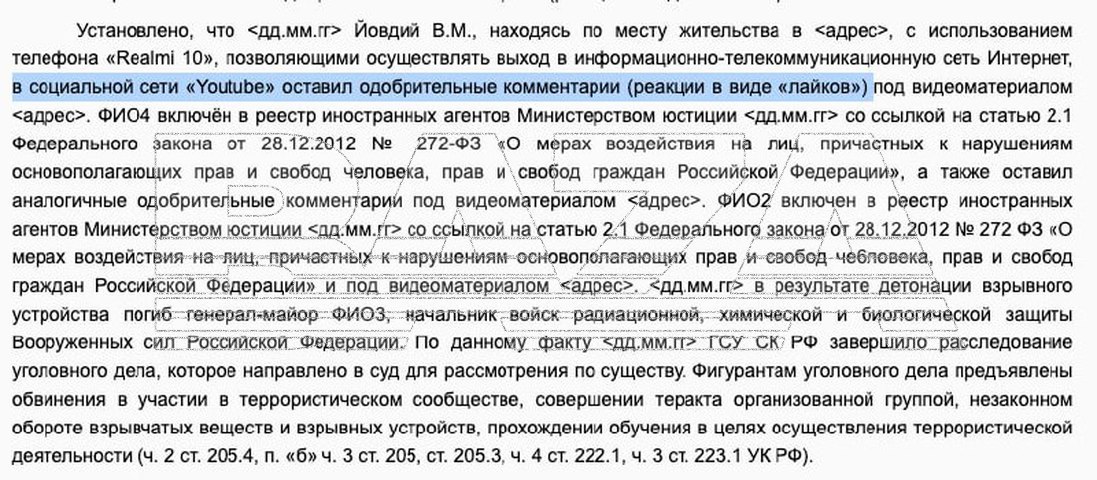
Об этом сообщает телеграм-канал Baza со ссылкой на судебные материалы.

Основанием для решения стали одобрительные реакции в виде лайков, которые мужчина ставил под видеороликами на YouTube-каналах, принадлежащих иноагентам.

В материалах дела указано, что Йовдий, в частности, поставил лайк под видео о теракте 17 декабря 2024 года в Москве, в результате которого погибли начальник войск РХБЗ Игорь Кириллов и его адъютант Илья Поликарпов.


В ходе рассмотрения дела мужчина признал вину, раскаялся и заявил, что не поддерживает действующую власть на Украине. Суд учёл эти обстоятельства, а также его пенсионный возраст, и назначил минимальное наказание, предусмотренное статьёй 20.3.3 КоАП РФ.

История примечательна тем, что ранее ответственность за «лайки» в судах напрямую не применялась. При этом в 2024 году вице-спикер Госдумы Владислав Даванков, выдвигавшийся в президенты от партии «Новые люди», вносил законопроект, предлагающий запретить привлечение граждан к административной ответственности за реакции в соцсетях.

Он предлагал дополнить статьи КоАП о возбуждении ненависти и дискредитации ВС РФ примечанием о том, что выражение эмоций в виде лайков и реакций не должно рассматриваться как правонарушение. На данный момент эта инициатива так и не была принята.

Случай в Ковдоре может стать прецедентом, который покажет, как именно суды будут трактовать цифровые реакции пользователей в дальнейшем.

Подпишитесь на новости

Более десяти лет в NGINX скрывалась уязвимость для выполнения кода

В NGINX устранили критическую уязвимость CVE-2026-123007, которая позволяет удалённо выполнять код без аутентификации на серверах с включённым HTTP/2. Ошибка присутствовала в коде с версии 1.9.5, выпущенной в 2015 году. Патчи вышли 18 ноября в версиях 1.30.7 и 1.31.9.

Подробности уязвимостей и рекомендации по защите опубликованы в исследовании Wiz. Проблема связана с некорректной обработкой счётчиков управления потоком HTTP/2.

Она приводит к повреждению памяти и может затронуть даже серверы, которые раздают статические файлы без подключения к серверному приложению.

Исследователи Wiz подтвердили выполнение кода с обходом ASLR в лабораторных условиях. Полученный код работает с правами рабочего процесса NGINX. Самостоятельно уязвимость не предоставляет права root: для повышения привилегий требуется дополнительная ошибка.


Обновления также устраняют CVE-2026-123633 — другую уязвимость HTTP/2, связанную с обращением к освобождённой памяти. Для её эксплуатации нужны дополнительные условия, включая проксирование запросов и нехватку доступных соединений у рабочего процесса.

Администраторам рекомендуют установить пропатченные версии. Если обновление пока невозможно, временной мерой для этих двух уязвимостей станет отключение HTTP/2.

На момент раскрытия сведений об эксплуатации CVE-2026-123007 в реальных атаках не поступало.

RSS: Новости на портале Anti-Malware.ru