


Бизнес-маркетинг по телефону сократился на 20%, мигрирует в мессенджеры

Бизнес-маркетинг по телефону сократился на 20%, мигрирует в мессенджеры

Бизнес-маркетинг по телефону сократился на 20%, мигрирует в мессенджеры

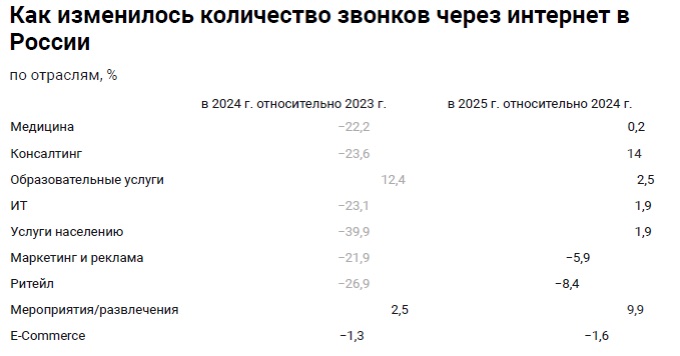
Совместное исследование российских провайдеров «Телфин», OkoCRM и Unisender показало, что за последние два года использование бизнесом телефонной связи для общения с клиентами в среднем сократилось на 20%.

Вместо массовых обзвонов предпочтение все чаще отдается переписке в мессенджерах и чатам клиентских мобильных приложений. Этот тренд наиболее заметен в электронной коммерции.

В ходе исследования были проанализированы данные «Телфин» об использовании его услуг IP-телефонии компаниями разного профиля и их клиентами. Так, в 2025 году провайдер суммарно провел свыше 51 млн звонков и отметил существенное снижение активности.


Комментируя для «Ведомостей» снижение голосового трафика, представители телеком-индустрии связали это с мерами, последовательно принимаемыми властями в рамках борьбы с телефонным мошенничеством.

Три года назад Роскомнадзор запустил единую платформу верификации звонков — «Антифрод», и операторы связи стали блокировать вызовы с номеров, отсутствующих в общей базе.

Минувшей осенью в России заработала обязательная маркировка звонков, и число спам-рекламы по телефону еще больше снизилось. Однако под блокировку стали также попадать легитимные вызовы юрлиц, которые не удосужились оформить соответствующий договор с оператором либо не желали платить за каждый звонок клиентам.

Таким организациям пришлось проводить обзвоны с личных номеров сотрудников кол-центров, и абоненты зачастую просто не отвечали на подобные вызовы из опасения нарваться на мошенников.

В результате увеличился спрос на альтернативные каналы связи — мессенджеры, имейл, таргетированную рекламу. Уход в серую зону, по мнению экспертов, маловероятен: власти параллельно повышают контроль над оборотом сим-карт: ввели лимит в 20 номеров для физлиц, ужесточили правила оформления договоров связи с иностранцами, собираются строже наказывать рублем за продажу симок в неположенных местах.

Подпишитесь на новости

Обновите Telegram для Android: версия 13.2.2 закрыла опасную уязвимость

Telegram исправил уязвимость в HTML-виджетах, которые мессенджер открыл для ботов 9 ноября. Через ошибку скрипт из обычного сообщения мог выйти за пределы песочницы и выполнить машинный код на устройстве. Проблема находилась в движке JavaScript QuickJS, который Telegram использует в собственном форке QuickJS-ng.

Патч описан в журнале изменений песочницы виджетов Telegram на GitHub. Парсер QuickJS принимал конструкцию await using в заголовке цикла даже внутри обычных, неасинхронных функций.

В таком случае движок завершал функцию по пути для асинхронного кода и не закрывал ссылки на ее локальные переменные. Вложенные функции после возврата продолжали обращаться к уже освобожденному участку стека. Такой класс ошибок называют use-after-return.

О проблеме сообщили применительно к Telegram для Android 13.2.1, но, по данным Telegram, она затрагивала все платформы, где собирается форк движка. Исправление внесли 10 ноября: теперь парсер выдает синтаксическую ошибку на такую конструкцию. В тот же день вышла версия Telegram для Android 13.2.2.

Уязвимый код попал в основную ветку QuickJS-ng 16 мая вместе с поддержкой явного управления ресурсами. Ошибку описал разработчик Андреас Рёсдал.

9 ноября он опубликовал в репозитории QuickJS-ng аудит безопасности всего движка, проведенный с помощью модели Claude от Anthropic. В отчете 27 находок, уязвимость с await using в нем третья, с высоким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru