


Каждая третья компания в России пережила более 10 кибератак за год

Каждая третья компания в России пережила более 10 кибератак за год

Каждая третья компания в России пережила более 10 кибератак за год

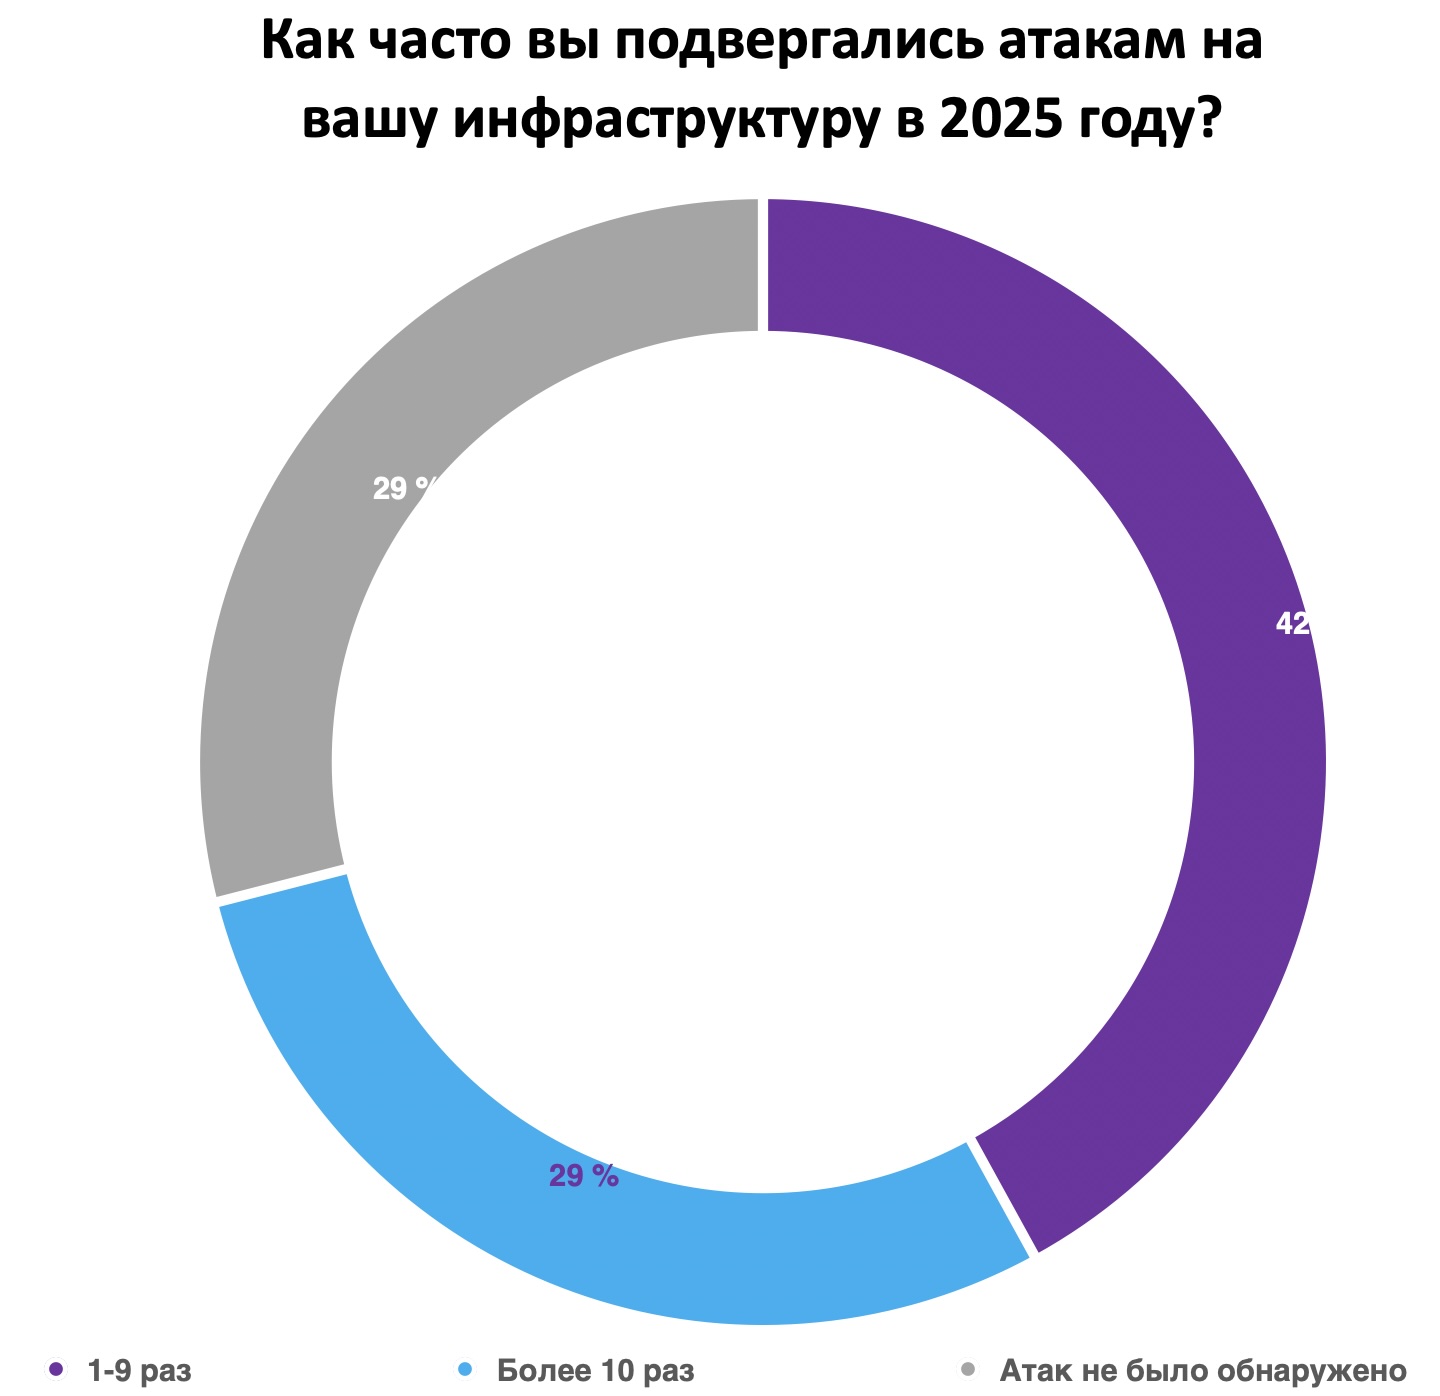
Почти треть российских компаний в 2025 году пережили более десяти кибератак на свою инфраструктуру. Об этом говорят результаты опроса, проведённого Центром компетенций сетевой безопасности компании «Гарда». Согласно данным исследования, 29% респондентов сообщили о десяти и более атаках, ещё у 42% инциденты происходили от одного до девяти раз.

При этом 29% участников заявили, что не фиксировали атак вовсе. В «Гарде» отмечают: это не обязательно означает их отсутствие — возможно, дело в недостаточном уровне мониторинга событий информационной безопасности.

Самыми распространёнными угрозами остаются фишинг и социальная инженерия — с ними сталкивались 69% опрошенных компаний.

На втором месте — вредоносные программы, включая инфостилеры, трояны и шифровальщики (56%). DDoS-атаки затронули почти треть участников опроса — 31%.


Отдельный блок опроса был посвящён тому, какие атаки труднее всего обнаружить и остановить. Лидируют здесь атаки с использованием уязвимостей нулевого дня — их назвали самыми проблемными 68% респондентов.

На втором месте — атаки внутри периметра с применением легитимных учётных записей (45%). Также компании отмечают сложности с выявлением скрытных вредоносных инструментов и атак, идущих через внешние сервисы с низким уровнем защиты.

По словам руководителя продукта «Гарда TI Feeds» Ильи Селезнёва, результаты опроса показывают очевидную тенденцию: киберугрозы развиваются быстрее, чем традиционные меры защиты.

Он подчёркивает, что в таких условиях всё большую роль играет проактивный подход и работа с актуальными данными об угрозах — от поиска фишинговых доменов и скомпрометированных учётных данных до выявления утечек персональных данных и исходного кода ещё до того, как ими воспользуются злоумышленники.

В целом результаты опроса подтверждают: даже если атаки «не видны», это не значит, что их нет. А фокус на обнаружение и предотвращение становится не менее важным, чем реагирование на уже произошедшие инциденты.

Подпишитесь на новости

Windows 11 лишилась переноса данных между ПК: Microsoft предлагает OneDrive

Переезжать на новый компьютер без облака стало менее удобно. Microsoft отключила PC-to-PC Migration — встроенный инструмент Windows 11, который переносил файлы и настройки между компьютерами по локальной сети. Теперь компания рекомендует Windows Backup с загрузкой файлов в OneDrive.

Изменение Microsoft подтвердила в документации. Удаление функции указано ещё в сентябрьском обновлении KB5124010.

Раньше два компьютера можно было связать через Wi-Fi или Ethernet, подтвердить соединение одноразовым кодом и выбрать данные для переноса. Загружать личные файлы на серверы Microsoft не требовалось. Правда, установленные программы и сохранённые пароли этот способ не переносил.


Предлагаемая замена работает иначе: Windows Backup синхронизирует выбранные пользовательские папки с OneDrive, после чего они становятся доступны на новом компьютере. Нужна личная учётная запись Microsoft; рабочая или учебная для этого приложения не подходит.

Бесплатно пользователю дают 5 ГБ облачного пространства. Если документы, фотографии и видео не помещаются, придётся увеличить объём хранилища либо переносить файлы другим способом. Удобный переезд получил вполне ощутимый облачный лимит.

Внешние диски, флешки и сетевые папки по-прежнему работают.

RSS: Новости на портале Anti-Malware.ru