

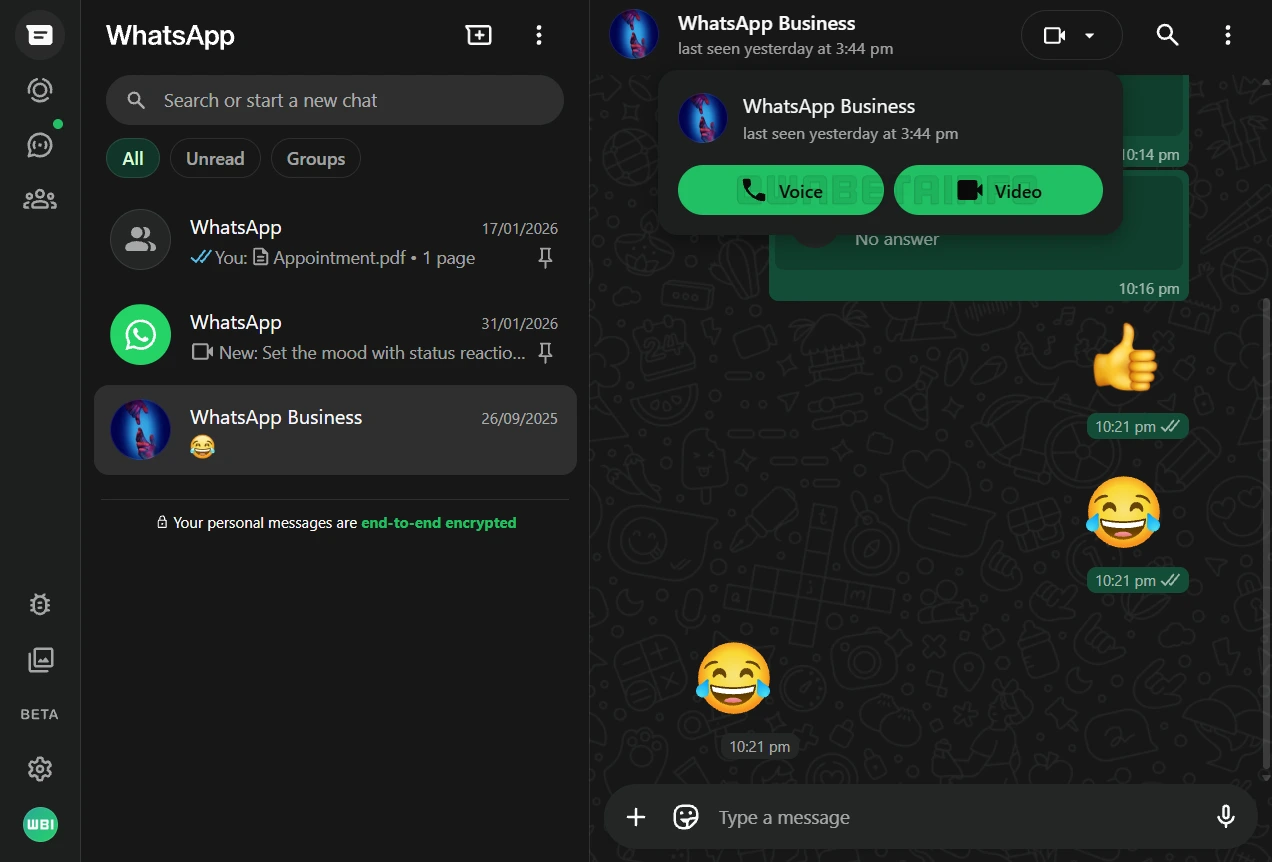

В WhatsApp Web появились видеозвонки: отличная новость для любителей Linux

В WhatsApp Web появились видеозвонки: отличная новость для любителей Linux

В WhatsApp Web появились видеозвонки: отличная новость для любителей Linux

Разработчики WhatsApp (принадлежит Meta, признанной экстремистской и запрещенной в России) наконец-то решились на шаг, которого пользователи ждали годами. Мессенджер начал постепенно включать голосовые и видеозвонки прямо в WhatsApp Web, без установки десктопного приложения. Пока функция доступна не всем, но процесс уже запущен.

Первыми нововведение получают участники бета-программы WhatsApp Web. На стартовом этапе звонки работают в индивидуальных чатах: достаточно открыть диалог в браузере и нажать кнопку вызова — всё, как в привычных мобильных и десктопных версиях.

В прошлом месяце мы рассказывали, что в WhatsApp Web появится поддержка групповых голосовых и видеозвонков, благодаря чему пользователи смогут участвовать в звонках независимо от того, с какого устройства они подключаются.

Все звонки в веб-версии защищены сквозным шифрованием. WhatsApp использует протокол Signal — тот же самый, что уже много лет защищает сообщения, звонки и статусы в приложениях для Android, iOS и компьютеров. Никаких дополнительных настроек включать не нужно: шифрование работает автоматически.


Веб-звонки поддерживают демонстрацию экрана — правда, только во время видеовызова. Функция работает так же, как в десктопных приложениях, и подойдёт для показов документов, презентаций или рабочих экранов. Впрочем, разработчики справедливо напоминают: делиться экраном стоит только с теми, кому вы действительно доверяете.

Особенно рады обновлению будут пользователи Linux. Официального десктопного клиента WhatsApp для этой ОС нет, и раньше для звонков приходилось доставать смартфон. Теперь полноценные голосовые и видеозвонки доступны прямо из браузера, что заметно упрощает жизнь.

Подпишитесь на новости

Google Chrome снова под атакой, Google закрыла восьмую 0-day за год

Google выпустила обновление Chrome, устраняющее уязвимость, которую уже используют в реальных атаках. Это уже восьмая такой 0-day с начала 2026 года. Уязвимость под идентификатором CVE-2026-125350 получила высокий уровень опасности.

О проблеме и исправлении компания сообщила в официальном блоге Chrome Releases.

CVE-2026-125350 — это ошибка use-after-free в компоненте обработки XML (программа обращается к памяти после её освобождения). Подобные нарушения могут приводить к повреждению памяти и выполнению вредоносного кода.

О находке анонимный исследователь сообщил 6 ноября. Google подтвердила наличие эксплойта, но не раскрыла, кто его использует, против кого и насколько масштабно.

Патчи доступны в стабильной настольной ветке:

Windows и macOS — 157.0.8103.50/.51, Linux — 157.0.8103.50. Всего обновление закрывает девять дыр, включая ошибки в V8, WebGL, GPU и файловой системе.

Распространение займёт несколько дней или недель. Подробности уязвимостей Google временно ограничивает, чтобы больше пользователей успели установить патчи.

Проверить обновление можно через меню Chrome → «Справка» → «О браузере Google Chrome». После установки потребуется перезапуск.

RSS: Новости на портале Anti-Malware.ru