


Новая атака в Telegram использует официальную аутентификацию мессенджера

Новая атака в Telegram использует официальную аутентификацию мессенджера

Новая атака в Telegram использует официальную аутентификацию мессенджера

Эксперты зафиксировали новую и довольно изощрённую фишинговую кампанию в Telegram, которая уже активно используется против пользователей по всему миру. Главная особенность атаки в том, что злоумышленники не взламывают мессенджер и не подделывают его интерфейс, а аккуратно используют официальные механизмы аутентификации Telegram.

Как выяснили аналитики компании CYFIRMA, атакующие регистрируют собственные API-ключи Telegram (api_id и api_hash) и с их помощью инициируют реальные попытки входа через инфраструктуру самого мессенджера. Дальше всё зависит от того, как именно жертву заманят на фишинговую страницу.

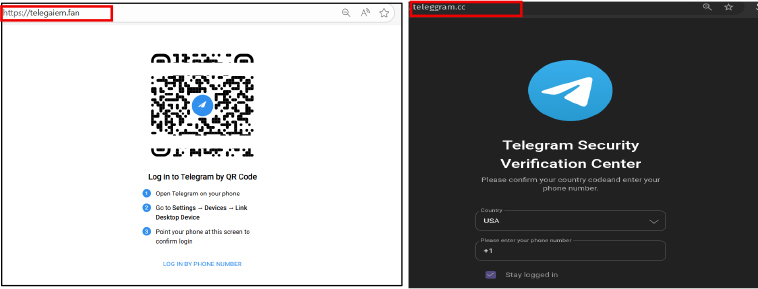
Всего специалисты наткнулись на два подобных сценария. В первом случае пользователю показывают QR-код в стиле Telegram, якобы для входа в аккаунт. После сканирования кода в мобильном приложении запускается легитимная сессия, но уже на стороне злоумышленника.

Во втором варианте жертву просят вручную ввести номер телефона, одноразовый код или пароль двухфакторной защиты. Все эти данные тут же передаются в официальные API Telegram.


Ключевой момент атаки наступает позже. Telegram, как и положено, отправляет пользователю системное уведомление в приложении с просьбой подтвердить вход с нового устройства. И вот тут в дело вступает социальная инженерия. Фишинговый сайт заранее подсказывает, что это якобы «проверка безопасности» или «обязательная верификация», и убеждает нажать кнопку подтверждения.

В итоге пользователь сам нажимает «Это я» и официально разрешает доступ к своему аккаунту. Никакого взлома, обхода шифрования или эксплуатации уязвимостей не требуется: сессия выглядит полностью легитимной, потому что её одобрил владелец аккаунта.

По данным CYFIRMA, кампания хорошо организована и построена по модульному принципу. Бэкенд централизованный, а домены можно быстро менять, не затрагивая логику атаки. Такой подход усложняет обнаружение и блокировку инфраструктуры.

После захвата аккаунта злоумышленники, как правило, используют его для рассылки фишинговых ссылок контактам жертвы, что позволяет атаке быстро распространяться дальше — уже от лица доверенного пользователя.

Подпишитесь на новости

Второй дата-центр за два дня: у Яндекса повреждена площадка в Калуге

У Яндекса снова проблемы с инфраструктурой. После происшествия в Сасово компания сообщила об атаке БПЛА на дата-центр в Калуге. Несколько его модулей полностью выведены из строя, поэтому часть сервисов может работать с перебоями.

Как передаёт «Интерфакс», на площадке работают экстренные службы и специалисты компании. По данным Яндекса, пострадавших в дата-центре нет. Полный масштаб ущерба ещё оценивается.

Какие именно сервисы затронуты и когда их работу восстановят, в сообщении не уточняется. Формулировка о нескольких неработающих модулях также не означает, что остановлен весь дата-центр.

Пользователям стоит учесть, что отдельные продукты Яндекса могут отвечать с задержками или временно не открываться.

Это уже второй инцидент с дата-центрами компании за два дня. Накануне, 8 октября, после атаки БПЛА начался пожар на площадке в Сасово Рязанской области. Он затронул часть инфраструктуры. Позже Яндекс сообщил, что пока не может подтвердить возможность восстановления оборудования этого дата-центра.

Теперь к последствиям происшествия в Сасово добавилась повреждённая инфраструктура в Калуге. Сроков восстановления в новой публикации нет, компания продолжает оценивать ущерб.

RSS: Новости на портале Anti-Malware.ru