


Linux-фреймворк DKnife годами следил за трафиком пользователей

Linux-фреймворк DKnife годами следил за трафиком пользователей

Linux-фреймворк DKnife годами следил за трафиком пользователей

Исследователи из Cisco Talos рассказали о ранее неизвестном вредоносном фреймворке под названием DKnife, который как минимум с 2019 года используется в шпионских кампаниях для перехвата и подмены сетевого трафика прямо на уровне сетевых устройств.

Речь идёт не о заражении отдельных компьютеров, а о компрометации маршрутизаторов и других устройств, через которые проходит весь трафик пользователей.

DKnife работает как инструмент постэксплуатации и предназначен для атак формата «атакующий посередине» («adversary-in-the-middle») — когда злоумышленник незаметно встраивается в сетевой обмен и может читать, менять или подсовывать данные по пути к конечному устройству.

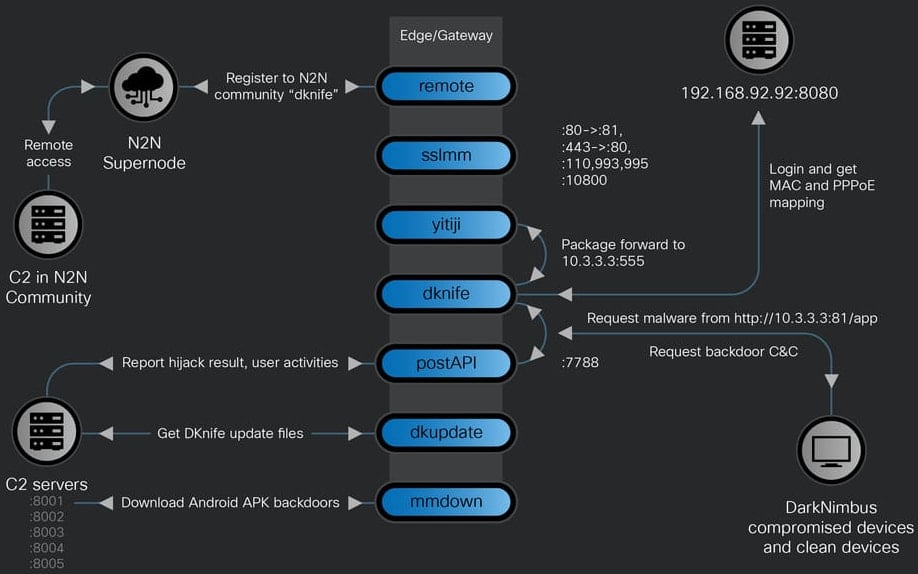
Фреймворк написан под Linux и состоит из семи компонентов, которые отвечают за глубокий анализ пакетов, подмену трафика, сбор учётных данных и доставку вредоносных нагрузок.


По данным Talos, в коде DKnife обнаружены артефакты на упрощённом китайском языке, а сам инструмент целенаправленно отслеживает и перехватывает трафик китайских сервисов — от почтовых провайдеров и мобильных приложений до медиаплатформ и пользователей WeChat. Исследователи с высокой уверенностью связывают DKnife с APT-группировкой китайского происхождения.

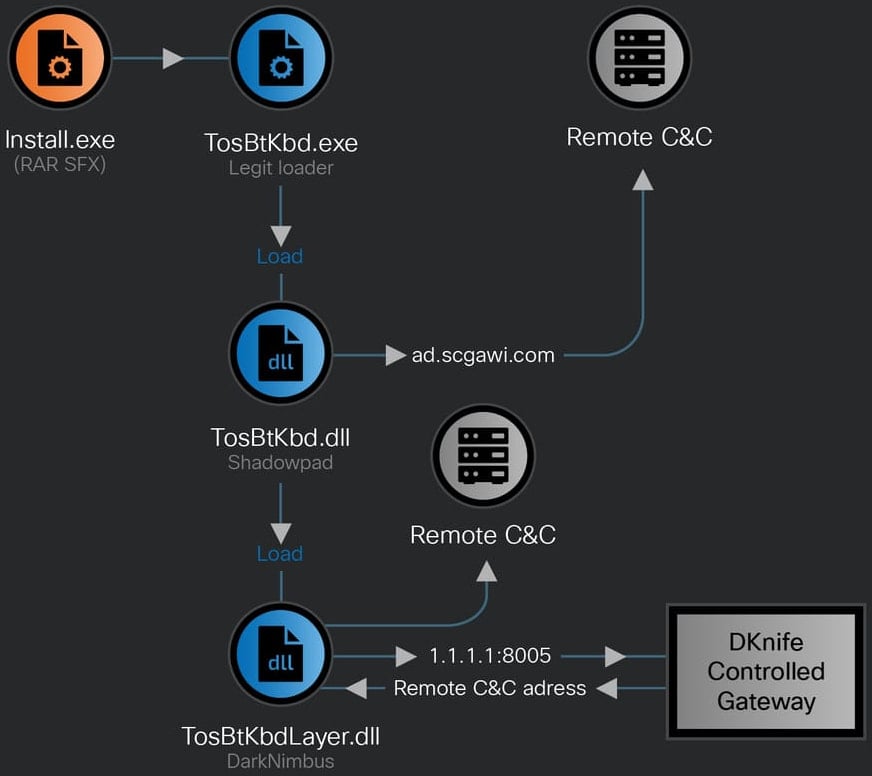
Как именно атакующие получают доступ к сетевому оборудованию, установить не удалось. Однако известно, что DKnife активно взаимодействует с бэкдорами ShadowPad и DarkNimbus, которые уже давно ассоциируются с китайскими кибершпионскими операциями. В некоторых случаях DKnife сначала устанавливал подписанную сертификатом китайской компании версию ShadowPad для Windows, а затем разворачивал DarkNimbus. На Android-устройствах вредоносная нагрузка доставлялась напрямую.


После установки DKnife создаёт на маршрутизаторе виртуальный сетевой интерфейс (TAP) и встраивается в локальную сеть, получая возможность перехватывать и переписывать пакеты «на лету». Это позволяет подменять обновления Android-приложений, загружать вредоносные APK-файлы, внедрять зловреды в Windows-бинарники и перехватывать DNS-запросы.

Функциональность фреймворка на этом не заканчивается. DKnife способен собирать учётные данные через расшифровку POP3 и IMAP, подменять страницы для фишинга, а также выборочно нарушать работу защитных решений и в реальном времени отслеживать действия пользователей.

В список попадает использование мессенджеров (включая WeChat и Signal), картографических сервисов, новостных приложений, звонков, сервисов такси и онлайн-покупок. Активность в WeChat анализируется особенно детально — вплоть до голосовых и видеозвонков, переписки, изображений и прочитанных статей.

Все события сначала обрабатываются внутри компонентов DKnife, а затем передаются на командные серверы через HTTP POST-запросы. Поскольку фреймворк размещается прямо на сетевом шлюзе, сбор данных происходит в реальном времени.

Подпишитесь на новости

Главной целью стратегии ИБ стало снижение рисков — 78% против 55% год назад

Компании всё чаще берутся за стратегию ИБ, но писать её мешает нехватка данных и поддержки руководства. Об этом говорят опросы зрителей эфира AM Live «Стратегия информационной безопасности: зачем нужна и как её защитить».

В ходе дискуссии эксперты разбирали, зачем бизнесу стратегия ИБ, как связать её с бизнес-целями, что такое риск-аппетит и недопустимые события, как отличить стратегию от списка закупок и как доказать её ценность руководству.

Ярослав Напалков (МТС Банк) посоветовал сначала доносить контекст. Николай Казанцев (Securitm) предложил новичкам «три чашки кофе» — пообщаться с CEO, ИТ и стейкхолдерами.

Эксперты также обсудили горизонт планирования (2-3 года с ежегодным пересмотром), роль резервного копирования и киберучений, кейсы с шифровальщиками, BYOD, DLP и построением SOC.

За год доля компаний, у которых стратегия в разработке, выросла с 9% до 28%. А тех, у кого её нет и не предвидится, стало меньше — 21% против 26%. При этом меньше компаний довели документ до рабочего состояния с метриками и кибериспытаниями: 16% против 20%.

Барьеры тоже сместились. Нехватка исходных данных выросла с 46% до 64%, отсутствие buy-in топ-менеджмента — с 25% до 43%. Кадровый дефицит остаётся главным ограничением, хотя и снизился до 59%. Николай Казанцев из Securitm объясняет это зрелостью рынка:

«По нашей статистике, лишь 15-20% служб ИБ имеют хоть как-то формализованный реестр рисков. Я даже не говорю про количественный, хотя бы качественную оценку».

Главной целью на 2027 год снижение рисков и финансового ущерба назвали 78% — рост на 23 п.п. На втором месте устойчивость и сокращение простоев критичных сервисов — 57%. Наталья Глинина из Megafon Pro Business считает это логичным:

«Нормальная цель, потому что она прямо влияет на бизнес. Финансовый ущерб считается недопустимым событием, потому что иначе ваш бизнес может перестать работать».

Соответствие регуляторам держится на уровне 59%, а оптимизация TCO и консолидация стека теряют популярность — 8% против 14%.

Оптимизм по поводу роста интереса к стратегии разделяют не все. Евгений Акимов из «Рубитеха» предположил:

«Просто те, кто были на эфире в 2025 году, разработали стратегию и на наш эфир уже не пришли. Просто новые люди, которые как-то голодны до стратегии».

А ведущий Виктор Бобыльков напомнил, что часть компаний сознательно живёт без документа:

«Одно дело, когда бюджета нет, тогда хотя бы есть исходные данные. Но мы просто не делаем стратегию, потому что смысл её делать, нам денег больше не дадут. Это стратегия стабильной оперейшн».

Участники эфира сошлись на том, что стратегия ИБ — это не список закупок, а инструмент связи с бизнес-целями, который нужно строить на риск-ориентированном подходе. Планировать стоит на 2-3 года с ежегодным пересмотром, фокусироваться на критичных процессах и восстановлении, а ответственность распределять между ИБ, ИТ и бизнесом.

RSS: Новости на портале Anti-Malware.ru