


Linux-фреймворк DKnife годами следил за трафиком пользователей

Linux-фреймворк DKnife годами следил за трафиком пользователей

Linux-фреймворк DKnife годами следил за трафиком пользователей

Исследователи из Cisco Talos рассказали о ранее неизвестном вредоносном фреймворке под названием DKnife, который как минимум с 2019 года используется в шпионских кампаниях для перехвата и подмены сетевого трафика прямо на уровне сетевых устройств.

Речь идёт не о заражении отдельных компьютеров, а о компрометации маршрутизаторов и других устройств, через которые проходит весь трафик пользователей.

DKnife работает как инструмент постэксплуатации и предназначен для атак формата «атакующий посередине» («adversary-in-the-middle») — когда злоумышленник незаметно встраивается в сетевой обмен и может читать, менять или подсовывать данные по пути к конечному устройству.

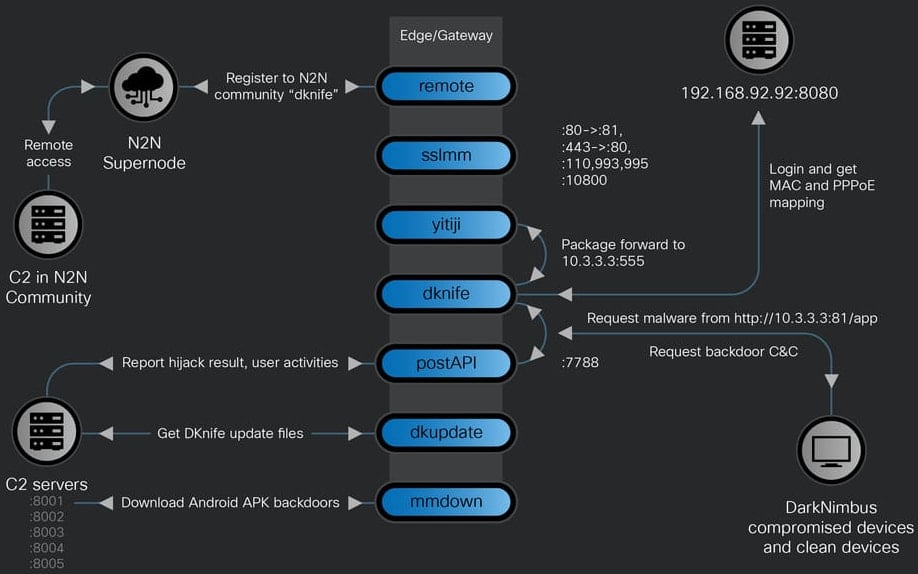
Фреймворк написан под Linux и состоит из семи компонентов, которые отвечают за глубокий анализ пакетов, подмену трафика, сбор учётных данных и доставку вредоносных нагрузок.


По данным Talos, в коде DKnife обнаружены артефакты на упрощённом китайском языке, а сам инструмент целенаправленно отслеживает и перехватывает трафик китайских сервисов — от почтовых провайдеров и мобильных приложений до медиаплатформ и пользователей WeChat. Исследователи с высокой уверенностью связывают DKnife с APT-группировкой китайского происхождения.

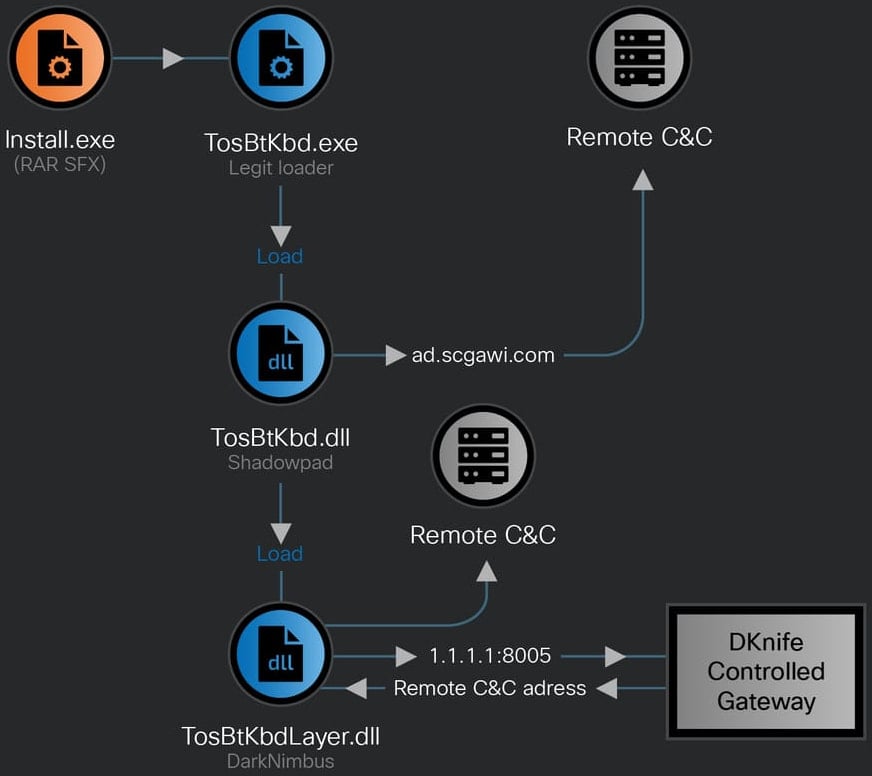
Как именно атакующие получают доступ к сетевому оборудованию, установить не удалось. Однако известно, что DKnife активно взаимодействует с бэкдорами ShadowPad и DarkNimbus, которые уже давно ассоциируются с китайскими кибершпионскими операциями. В некоторых случаях DKnife сначала устанавливал подписанную сертификатом китайской компании версию ShadowPad для Windows, а затем разворачивал DarkNimbus. На Android-устройствах вредоносная нагрузка доставлялась напрямую.


После установки DKnife создаёт на маршрутизаторе виртуальный сетевой интерфейс (TAP) и встраивается в локальную сеть, получая возможность перехватывать и переписывать пакеты «на лету». Это позволяет подменять обновления Android-приложений, загружать вредоносные APK-файлы, внедрять зловреды в Windows-бинарники и перехватывать DNS-запросы.

Функциональность фреймворка на этом не заканчивается. DKnife способен собирать учётные данные через расшифровку POP3 и IMAP, подменять страницы для фишинга, а также выборочно нарушать работу защитных решений и в реальном времени отслеживать действия пользователей.

В список попадает использование мессенджеров (включая WeChat и Signal), картографических сервисов, новостных приложений, звонков, сервисов такси и онлайн-покупок. Активность в WeChat анализируется особенно детально — вплоть до голосовых и видеозвонков, переписки, изображений и прочитанных статей.

Все события сначала обрабатываются внутри компонентов DKnife, а затем передаются на командные серверы через HTTP POST-запросы. Поскольку фреймворк размещается прямо на сетевом шлюзе, сбор данных происходит в реальном времени.

Подпишитесь на новости

Ростелеком призвал создавать ЦОДы судного дня

Сложить всё в несколько больших дата-центров было удобно и выгодно. Пока по ним не начали прилетать беспилотники. Теперь российским компаниям нужны резервные площадки для восстановления сервисов — ЦОДы судного дня.

Об этом на форуме РБК Tech заявил зампред правления «Ростелекома» Валерий Ермаков, сообщает РБК.

По словам Ермакова, прежнюю инфраструктуру строили прежде всего ради экономической эффективности: ключевые сервисы концентрировали на нескольких площадках. Но модель угроз изменилась. То, что недавно выглядело немыслимым сценарием, теперь приходится включать в планы восстановления.

Ответ — распределять сервисы между большим количеством площадок, разносить их географически и резервировать мощности. Ермаков называет такой подход микросотовой архитектурой.

Проще говоря, экономия на централизации уступает место вопросу: «А что останется работать, если эта площадка отключится?»

Однако разнести серверы мало — их ещё нужно связать быстрыми каналами. И здесь, по оценке топ-менеджера, назревает следующая проблема: российские магистральные сети перегружены, а значительная часть оптики проложена 20-30 лет назад.

Ермаков предупредил о возможном дефиците магистральных ресурсов и представил линию «Ростелекома» TEA NEXT от Калининграда до Монголии как источник дополнительных мощностей.

Напомним, после октябрьских атак остановились три ЦОДа «Яндекса» — в Сасове, Калуге и Владимире. Сбои затронули как сервисы компании, так и клиентов Yandex Cloud. Яндекс договорился с другими облачными провайдерами об ускоренном переносе клиентских данных и сервисов.

Название «ЦОД судного дня» звучит как маркетинг для апокалипсиса, но задача у него проще: чтобы после потери площадки бизнесу было откуда восстановиться.

RSS: Новости на портале Anti-Malware.ru