


Лимит на внесение наличных через банкоматы: Росфинмониторинг назвал причины

Лимит на внесение наличных через банкоматы: Росфинмониторинг назвал причины

Лимит на внесение наличных через банкоматы: Росфинмониторинг назвал причины

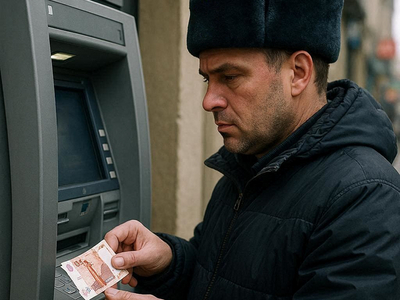
Росфинмониторинг объяснил, зачем в России хотят ограничить внесение наличных через банкоматы. По версии ведомства, именно этот способ часто используется для легализации денег, полученных преступным путем. В частности, такие операции нередко проводят через счета, открытые на подставных лиц — так называемых дропов.

Как рассказали в Росфинмониторинге РБК, внесение крупных сумм наличных через банкоматы удобно для отмывания средств из «теневых» источников.

Эти риски были зафиксированы еще в Национальной оценке угроз отмывания доходов и финансирования терроризма, проведенной в 2022 году.

Речь идет о предложении Минфина ввести лимит на пополнение счетов и вкладов физлицами через банкоматы — не более 1 млн рублей в месяц. По мнению Росфинмониторинга, такой порог может заметно усложнить использование банкоматов в преступных схемах и снизить нагрузку на систему финансового мониторинга.

В ведомстве уточняют, что при подозрительных операциях банки и сейчас вправе действовать жестко. В рамках закона о противодействии отмыванию доходов сотрудники кредитных организаций могут запросить у клиента документы или сведения, подтверждающие источник происхождения средств, которые вносятся на счет.

О готовящихся изменениях стало известно 30 января. Минфин направил соответствующий законопроект на согласование в Банк России и Росфинмониторинг еще в середине месяца.

Документ предлагает внести правки в закон «О банках и банковской деятельности». Сейчас никаких лимитов на пополнение счетов наличными через банкоматы в законодательстве нет, и, как отмечается в пояснительной записке, этим активно пользуются те, кто хочет ввести в оборот деньги неизвестного происхождения.

Инициатива уже получила поддержку в Госдуме. Глава комитета по финансовому рынку Анатолий Аксаков назвал ее логичной и отметил, что мера может сократить число мошеннических схем, когда людей под давлением злоумышленников заставляют снимать и затем вносить крупные суммы наличных через банкоматы.

Подпишитесь на новости

Хакеры через Optimizely заразили сайты BBC, CNN, HSBC и еще 175 компаний

16 ноября посетители сайтов крупных компаний получали вредоносный JavaScript, который подменял адреса криптокошельков и пытался перехватывать данные банковских карт. Код распространялся через Optimizely Web, платформу для A/B-тестирования.

Исследователи нашли вредоносный код в 188 скриптах 178 организаций, среди них BBC (заблокирован на территории России), CNN, Fox News, HSBC, Equifax, Zoom, Salesforce, GitLab и IKEA.

Ход атаки восстановил исследователь Скотт Хелм из Report URI. Злоумышленники изменили в проектах клиентов поле Project JavaScript и добавили загрузку файла со стороннего домена.

Остальной код по-прежнему приходил с cdn.optimizely.com, поэтому внешне все выглядело штатно. Первое внедрение зафиксировали в 04:21 UTC в скрипте BBC.


За день атакующие обновили полезную нагрузку 26 раз, а в 13:43 UTC добавили модуль для сбора номера карты, срока действия и CVV. Платежные формы Stripe и Adyen, которые открываются в отдельном iframe, скрипт прочитать не мог.

На iPhone код пытался запускать наборы эксплойтов: Coruna для iOS версий с 13 по 17 и DarkSword для iOS 18. Для iOS 26 нашлась цепочка, которая пока только собирала данные об устройстве. Подтвержденных взломов исследователи не привели.

К 19:25 UTC на кошельки злоумышленников поступило около 7040 долларов. Массовая очистка началась около 20:40 UTC, к 21:52 UTC зараженным оставался один скрипт из 188.

Optimizely подтвердила успешную атаку. По словам компании, атакующие воспользовались уязвимостью в регистрации учетных записей Experimentation. Optimizely закрыла уязвимость, удалила код и уведомила клиентов. Политика CSP заблокировала вредоносный код только на 24 из 256 проверенных сайтов.

RSS: Новости на портале Anti-Malware.ru