


Группа Stan Ghouls усилила атаки в СНГ и заинтересовалась IoT

Группа Stan Ghouls усилила атаки в СНГ и заинтересовалась IoT

Группа Stan Ghouls усилила атаки в СНГ и заинтересовалась IoT

«Лаборатория Касперского» разобрала свежую кампанию кибергруппы Stan Ghouls, которая в конце 2025 года активно атаковала организации в странах СНГ — от России до Казахстана, Кыргызстана и Узбекистана. Под удар попали финансовые компании, промышленные предприятия и ИТ-бизнес. В целом набор инструментов у злоумышленников остался прежним, но инфраструктуру они заметно обновили, плюс, похоже, начали присматриваться к атакам на IoT.

Stan Ghouls ведёт целевые кампании как минимум с 2023 года и уже успела выработать узнаваемый почерк.

Группировка использует собственные вредоносные загрузчики на Java и регулярно «освежает» инфраструктуру, регистрируя новые домены под каждую волну атак. Основной интерес злоумышленников, по оценке экспертов, по-прежнему связан с финансовой выгодой, но элементы кибершпионажа тоже не исключаются.

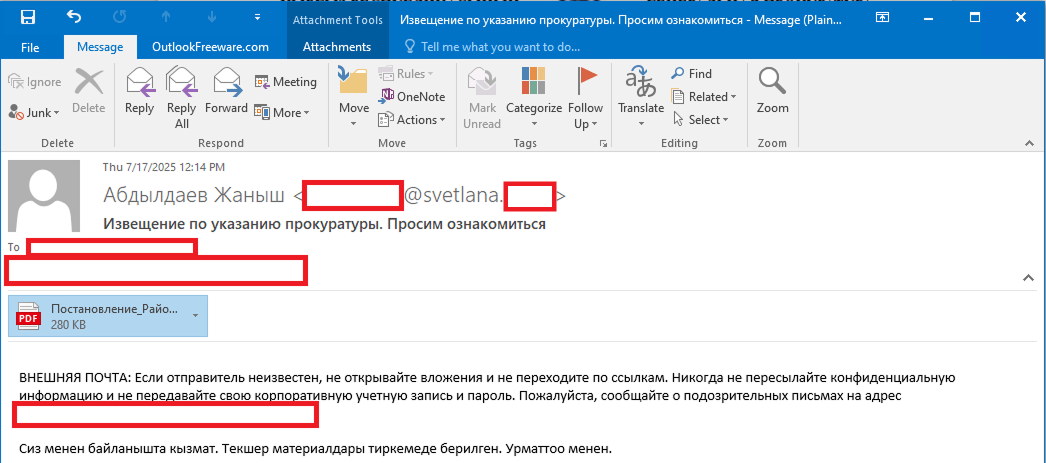
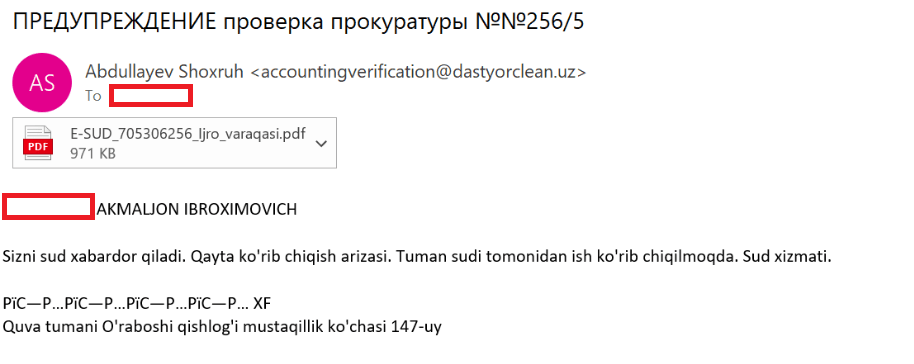
Сценарий атак выглядит классически, но исполнен аккуратно. Всё начинается с фишинговых писем с вредоносными PDF-вложениями. Письма тщательно подгоняются под конкретных жертв и пишутся на локальных языках.


Часто они маскируются под официальные уведомления — например, «предупреждение от прокуратуры» или «постановление районного суда». Внутри PDF скрыта ссылка: переход по ней запускает вредоносный загрузчик. Отдельно жертву просят установить Java, якобы без неё документ нельзя открыть.


После этого загрузчик скачивает легитимный софт для удалённого администрирования — NetSupport, который злоумышленники используют для полного контроля над заражённой системой. Ранее ключевым инструментом Stan Ghouls был коммерческий RAT STRRAT (он же Strigoi Master), и группа продолжает полагаться на проверенные решения, не меняя их без необходимости.

По данным «Лаборатории Касперского», в рамках этой кампании злоумышленники атаковали более 60 целей — довольно внушительное число для таргетированной операции. Это говорит о наличии ресурсов для ручного управления десятками скомпрометированных устройств одновременно.

Отдельный интерес вызвал один из доменов, использовавшихся в прошлых кампаниях группы. На нём исследователи обнаружили файлы, связанные с известным IoT-зловредом Mirai. Это может указывать на расширение арсенала Stan Ghouls и попытки группы попробовать себя в атаках на умные устройства.

Эксперты продолжают отслеживать активность группировки и предупреждать клиентов о новых кампаниях.

Подпишитесь на новости

71% россиян удаляют приложение, но оставляют сервису свои данные

Смахнуть приложение со смартфона — ещё не значит стереть аккаунт и переданные сервису данные. Однако каждый четвёртый россиянин уверен именно в этом, показал опрос «АльфаСтрахования». После отказа от цифрового сервиса 71% пользователей просто удаляют его приложение.

До самой учётной записи добираются только 18%, в компанию с требованием стереть информацию обращались 7%, а согласие на обработку персональных данных отзывали жалкие 4%. Остальные, видимо, рассчитывают, что иконка унесла всё с собой.

У 64% респондентов сохранились аккаунты в сервисах, которыми они не пользовались больше года. Почти треть накопила более десяти таких цифровых призраков, а 41% уже не могут вспомнить все сайты и приложения, где когда-либо регистрировались.

Забыть есть что. Номер телефона и электронную почту передавали сервисам более 90% участников исследования, домашний адрес — 78%, реквизиты банковских карт — 72%, дату рождения — 69%. Каждый третий оставлял паспортные данные, 21% — сведения о здоровье, а 18% — документы или информацию о детях.

При этом политику конфиденциальности внимательно читают всего 2% россиян. Ещё 13% просматривают отдельные пункты, а большинство нажимает «Согласен», не тратя время на юридический эпос. Более половины объясняют это объёмом документов, а 48% резонно замечают: без согласия сервис всё равно не пустит дальше.

Больше всего пользователей пугает утечка паспортных и банковских данных, об этом заявили 76% и 73% опрошенных соответственно. В исследовании участвовали 2,5 тыс. экономически активных россиян из разных регионов страны.

RSS: Новости на портале Anti-Malware.ru