


Новые AirTag всё ещё легко превратить в инструмент скрытой слежки

Новые AirTag всё ещё легко превратить в инструмент скрытой слежки

Новые AirTag всё ещё легко превратить в инструмент скрытой слежки

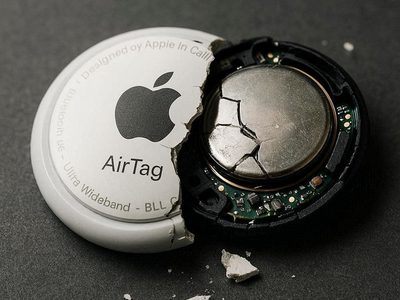
Исследователь и техноблогер Адриан Кингсли-Хьюз решил проверить, изменила ли Apple что-нибудь в защите AirTag от физического вмешательства. По его словам, новые версии трекеров по-прежнему крайне легко модифицировать, а самую популярную «доработку» — отключение встроенного динамика — можно выполнить буквально за пару минут.

Кингсли-Хьюз признаётся, что сам активно использует AirTag и считает их лучшими Bluetooth-метками на рынке: они не раз спасали его от потерянных ключей и лишних нервов в поездках.

Но у этой медали есть и обратная сторона. Несмотря на меры Apple и Google против слежки, на рынке по-прежнему массово продаются модифицированные трекеры, чаще всего с отключённым динамиком. А «тихий» AirTag гораздо проще использовать для скрытого отслеживания людей.

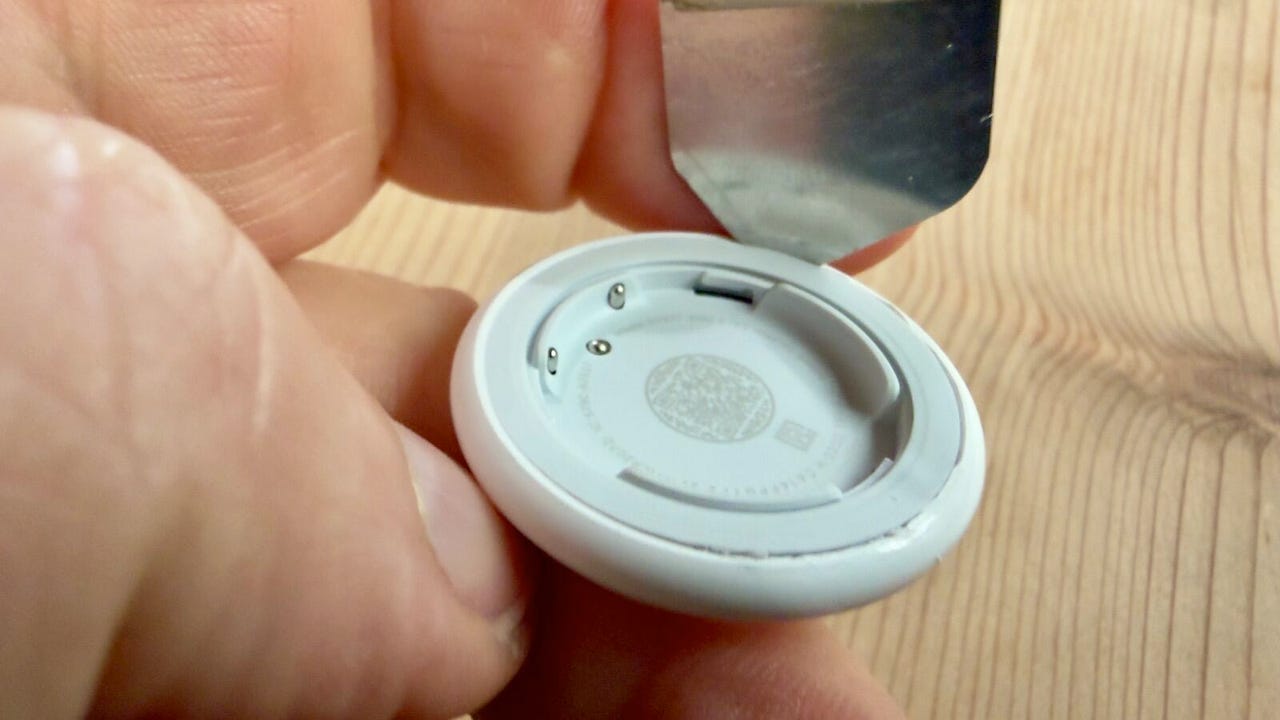
Чтобы проверить, усложнила ли Apple жизнь таким умельцам, исследователь купил упаковку новых AirTag и вскрыл один из них, причём намеренно без специальных инструментов — только с обычным спуджером.


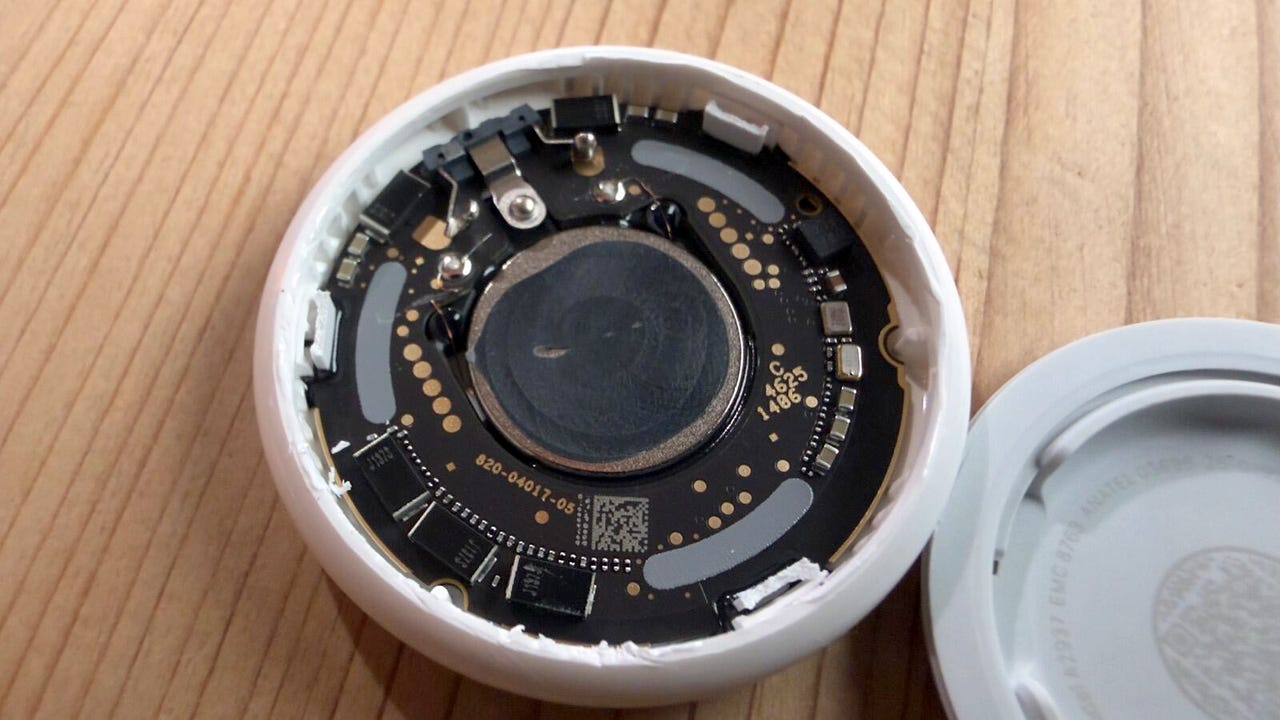
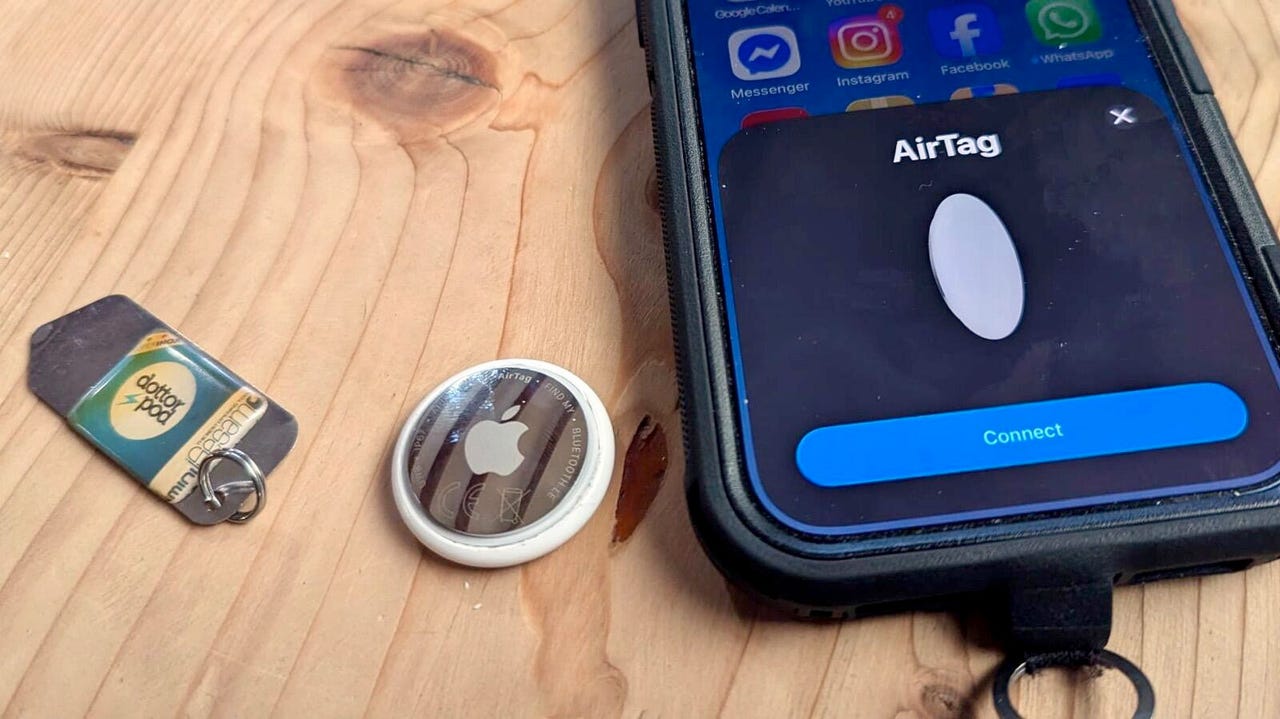
Результат оказался показателен: корпус поддался без особых усилий, динамик был выведен из строя за считаные минуты, а сам трекер затем так же легко собрался обратно. После установки батарейки AirTag «ожил» — полностью рабочий, но уже без звука.


Весь процесс, от распаковки до финального теста, занял около двух минут. По словам Кингсли-Хьюза, новые AirTag не только не стали сложнее для вскрытия, но субъективно ощущаются даже более «дружелюбными» к разбору, чем предыдущие версии.


При этом он отмечает, что Apple всё ещё может закрыть эту лазейку программно. Например, через обновление прошивки, которое будет отслеживать ток на динамике и определять ситуацию, когда звук должен воспроизводиться, но физически этого не происходит. В таком случае модифицированные AirTag можно было бы автоматически блокировать или выводить из строя.

Подпишитесь на новости

Gemini против аферистов: Android научат распознавать сложные схемы обмана

Фальшивый банк пишет, родственник звонит чужим голосом, а собеседник просит включить демонстрацию экрана. Google представила новые средства защиты Android от мобильного мошенничества: анализ подозрительных переписок, проверку ссылок и ограничения на переадресацию звонков.

Как сообщила Google, в ближайшие недели в Google Messages начнёт появляться добровольно включаемый режим усиленной защиты.

Он подключает облачные модели Gemini к анализу сложных разговоров с неизвестными отправителями — например, когда мошенник сначала долго втирается в доверие и лишь потом переходит к деньгам.

По словам корпорации, обработка проходит в зашифрованной среде Private AI Compute, где содержимое недоступно даже самой Google. На поддерживаемых устройствах локальная Gemini Nano также поможет проверять незнакомые ссылки с учётом актуальных веб-сигналов.

Отдельное обновление касается демонстрации экрана: Android будет скрывать поля входа и платёжные экраны в Chrome и Android WebView. Эту функцию распространяют в октябре на устройства с Android 15 и новее.

С начала декабря на Pixel и отдельных других устройствах появится защита от переадресации: приложениям запретят незаметно включать её в фоне, а перед применением вручную набранного MMI-кода пользователь получит предупреждение.


Google также расширяет проверку банковских звонков совместно с банками-партнёрами. Если звонящий выдаёт себя за банк, но проверка это не подтверждает, соединение завершается.


Набор функций зависит от устройства и региона. Поэтому обещать каждому Android-смартфону личного ИИ-телохранителя уже сегодня рано. Но мошенникам явно готовят дополнительные сложности.

RSS: Новости на портале Anti-Malware.ru