


Авторы атак через апдейтер Notepad++ все время меняли цепочку заражения

Авторы атак через апдейтер Notepad++ все время меняли цепочку заражения

Авторы атак через апдейтер Notepad++ все время меняли цепочку заражения

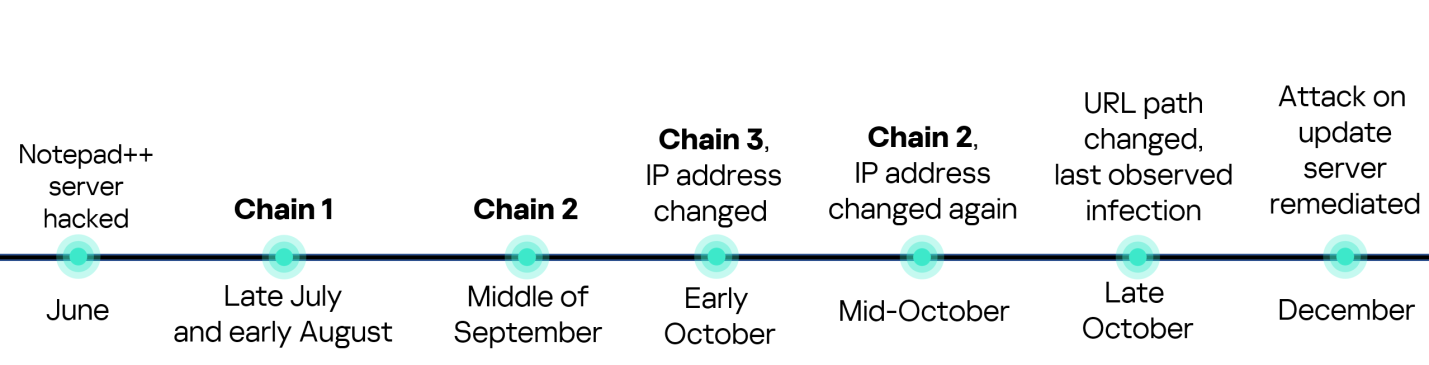
В «Лаборатории Касперского» изучили данные телеметрии об атаках с использованием обновлений Notepad++ и пришли к выводу, что за три месяца злодеи как минимум трижды переписывали заново схему заражения.

Изменялось все: используемые IP-адреса, домены, хеши файлов с полезной нагрузкой. Во всех случаях в финале на Windows-машину жертвы устанавливался маячок Cobalt Strike, обеспечивающий удаленный доступ атакующим.

В поле зрения других специалистов по ИБ попал и был обнародован лишь один порядок доставки вредоносов под видом апдейта Notepad++. Новое исследование расширило список известных индикаторов компрометации, и потенциальные жертвы заражения теперь могут провести более тщательную проверку своих активов.


«Тем, кто уже проверил свои системы по известным IoC и ничего не нашёл, не стоит думать, что угрозы нет, — предупреждает эксперт Kaspersky GReAT Георгий Кучерин. — Поскольку злоумышленники часто меняли инструменты, нельзя исключать, что существуют и иные цепочки заражения, которые пока ещё не выявлены».

На настоящий момент выявлены несколько мишеней, заинтересовавших авторов атаки на Notepad++ (все попытки заражения пресечены):

  • индивидуальные пользователи продукта во Вьетнаме, Сальвадоре, Австралии;
  • госструктура Филиппин;
  • финансовая организация в Сальвадоре;
  • вьетнамский ИТ-провайдер.
Подпишитесь на новости

РКН указал на Google Forms как на риск для локализации персональных данных

Собрать заявки через Google Forms удобно, но удобство не отменяет требований к персональным данным. В докладе Роскомнадзора сервис отдельно отмечен как проблемный вариант в контексте локализации баз данных граждан России. Форма на пять минут может обернуться вопросами, на которые отвечать придётся значительно дольше.

Такая позиция представлена в материалах выступления начальника управления по защите прав субъектов персональных данных РКН Юрия Контемирова на семинаре системы ГАРАНТ 5 ноября.

На слайде об «иностранных элементах» ведомство подчёркивает: первично — соблюдение требований к локализации баз на территории РФ. Рядом с перечислением операций, включая запись, хранение и извлечение данных, использование Google Forms помечено красным крестом.


Отдельно РКН разграничивает локализацию и трансграничную передачу. Последняя определяется как передача данных иностранному лицу на территорию иностранного государства. Для неё предусмотрен собственный порядок, включая уведомление ведомства.

При этом, согласно презентации, передача российскому получателю сама по себе не становится трансграничной только потому, что используется иностранный мессенджер. Но такая квалификация не снимает отдельных требований к локализации.

В докладе также указан штраф до 6 млн рублей по части 8 статьи 13.11 КоАП за нарушение требований локализации.

RSS: Новости на портале Anti-Malware.ru