


Авторы атак через апдейтер Notepad++ все время меняли цепочку заражения

Авторы атак через апдейтер Notepad++ все время меняли цепочку заражения

Авторы атак через апдейтер Notepad++ все время меняли цепочку заражения

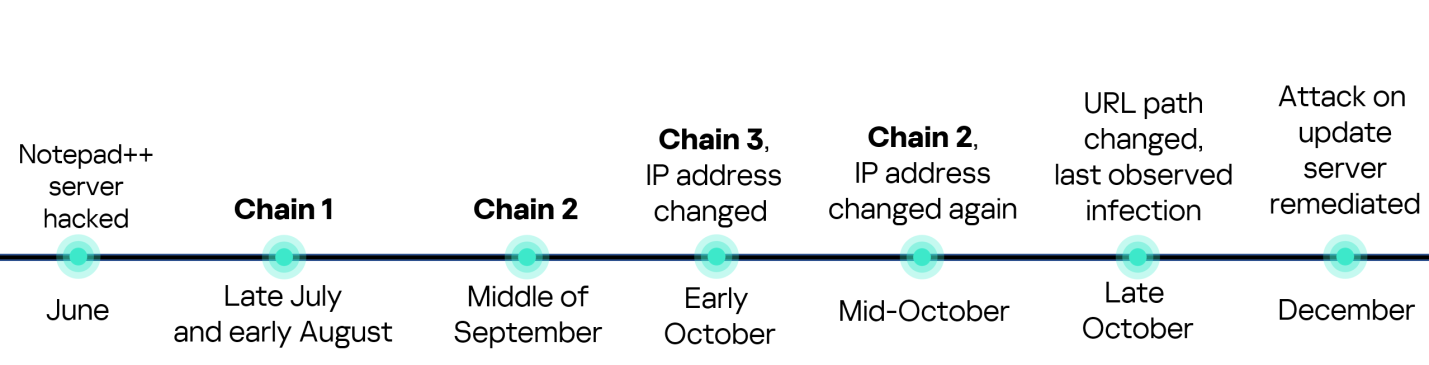
В «Лаборатории Касперского» изучили данные телеметрии об атаках с использованием обновлений Notepad++ и пришли к выводу, что за три месяца злодеи как минимум трижды переписывали заново схему заражения.

Изменялось все: используемые IP-адреса, домены, хеши файлов с полезной нагрузкой. Во всех случаях в финале на Windows-машину жертвы устанавливался маячок Cobalt Strike, обеспечивающий удаленный доступ атакующим.

В поле зрения других специалистов по ИБ попал и был обнародован лишь один порядок доставки вредоносов под видом апдейта Notepad++. Новое исследование расширило список известных индикаторов компрометации, и потенциальные жертвы заражения теперь могут провести более тщательную проверку своих активов.


«Тем, кто уже проверил свои системы по известным IoC и ничего не нашёл, не стоит думать, что угрозы нет, — предупреждает эксперт Kaspersky GReAT Георгий Кучерин. — Поскольку злоумышленники часто меняли инструменты, нельзя исключать, что существуют и иные цепочки заражения, которые пока ещё не выявлены».

На настоящий момент выявлены несколько мишеней, заинтересовавших авторов атаки на Notepad++ (все попытки заражения пресечены):

  • индивидуальные пользователи продукта во Вьетнаме, Сальвадоре, Австралии;
  • госструктура Филиппин;
  • финансовая организация в Сальвадоре;
  • вьетнамский ИТ-провайдер.
Подпишитесь на новости

ВС признал переписку с адвокатом в телефоне обвиняемого доказательством

Переписка с адвокатом в смартфоне не получила автоматический пропуск из уголовного дела. Верховный суд РФ признал допустимыми сообщения, найденные в телефоне обвиняемого: мужчина добровольно передал устройство оперативникам и сообщил пароль. Защита ссылалась на адвокатскую тайну, но суд этот довод отклонил.

Позиция изложена в определении ВС от 14 октября 2026 года по делу № 19-УД26-24-А3.

Фигурант утверждал, что заказал из-за границы растительное удобрение, а наркотическое вещество оказалось в посылке по ошибке отправителя. Однако суд счёл, что содержимое телефона подтверждает его осведомлённость ещё до таможенного досмотра.

Среди прочего мужчина отправлял адвокату сведения о предстоящем контроле и ссылку на статью об ответственности за заказ митрагинина.

ВС указал: адвокатская тайна связана с оказанием юридической помощи, а адвокат не вправе разглашать её без согласия доверителя. Но здесь исследовали телефон самого обвиняемого, добровольно выданный вместе с паролем. Оперативно-разыскное мероприятие суд признал законным, отметив наличие судебного разрешения.

При этом явку с повинной и опрос, оформленные без адвоката, исключили из доказательств. Переписка же в деле осталась. Итоговый приговор — 15 лет и шесть месяцев колонии строгого режима — ВС менять не стал.

В этой истории стоит учитывать, что речь шла о добровольной передаче устройства, сообщении пароля и законности ОРМ. Даже такой сомнительный прецедент не даёт оснований считать, что любую переписку с поверенным теперь можно прочитать.

RSS: Новости на портале Anti-Malware.ru