


PT Container Security ускорили в 3,5 раза и расширили контроль рантайма

PT Container Security ускорили в 3,5 раза и расширили контроль рантайма

PT Container Security ускорили в 3,5 раза и расширили контроль рантайма

Positive Technologies выпустила обновление решения для защиты контейнерных сред PT Container Security — версию 0.9. В релизе разработчики сосредоточились на практичных вещах: ускорили обработку событий, упростили мониторинг и дали администраторам больше гибкости при настройке рантайм-контролей.

Главное изменение — переработка механизма анализа событий рантайма. За счёт нового алгоритма продукт, по внутренним тестам компании, стал обрабатывать примерно в 3,5 раза больше событий в секунду без увеличения потребления ресурсов.

Это позволяет системе стабильнее работать под высокой нагрузкой и лучше справляться с пиковыми потоками событий.

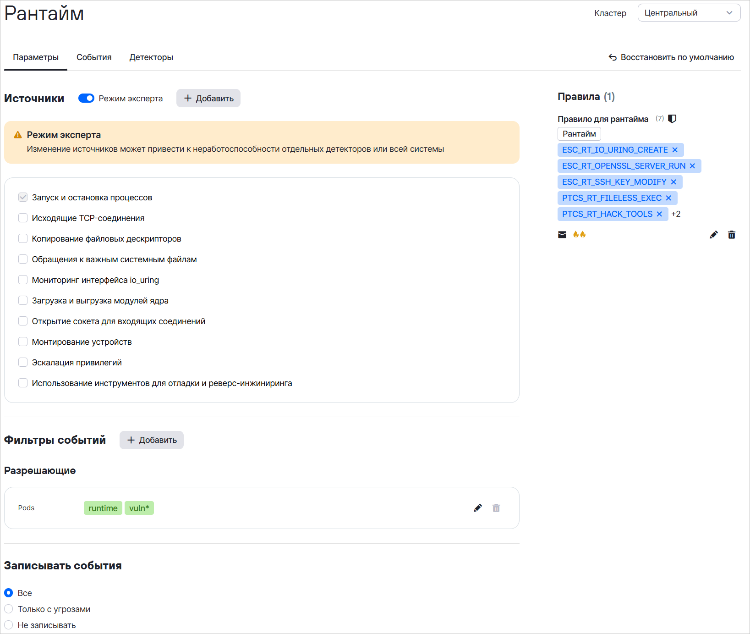
В версии 0.9 также расширили возможности настройки источников событий. В стандартной поставке есть набор лицензированных источников для контроля контейнерных сред, но теперь в специальном «экспертном режиме» администраторы могут менять существующие источники или добавлять свои — с учётом особенностей конкретной инфраструктуры.


Для мониторинга состояния самого продукта и его компонентов PT Container Security теперь интегрирован с Grafana. Сотрудники ИБ могут смотреть наглядные дашборды с показателями работы детекторов, API, обновлений лицензий и баз уязвимостей. Для контроля внешних сервисов добавлена поддержка Prometheus.

Обновление затронуло и детекторы безопасности: их общее количество выросло до 38. Среди новых — правила, помогающие выявлять попытки обхода защитных механизмов контейнера, например через создание жёстких ссылок или попытки повышения привилегий. Для их работы используется актуальная версия eBPF-движка Tetragon 1.5.0.

Кроме того, разработчики упростили работу с документацией: описания API, а также руководства администратора и пользователя теперь можно скачать в формате PDF. Для планирования ресурсов добавлены формулы расчёта необходимого объёма дискового пространства.

Чтобы воспользоваться всеми новыми возможностями, продукт нужно обновить до версии 0.9.

Подпишитесь на новости

Сбер подтвердил атаку на дата-центр: банк сообщает о штатной работе систем

Сбербанк подтвердил атаку на свой дата-центр. По заявлению первого зампреда правления Александра Ведяхина, все системы банка работают в штатном режиме, сотрудники не пострадали.

Комментарий руководителя получил РБК от пресс-службы компании. Ранее СМИ сообщали об ударе по центру обработки данных Сбера в Балаково Саратовской области.

Банк подтвердил сам факт атаки, но в приведенном комментарии не раскрыл характер и масштаб возможных повреждений. Заявленная штатная работа систем также не позволяет судить о состоянии отдельной площадки.

Губернатор Саратовской области Роман Бусаргин утром сообщил об атаке на регион и гибели одного человека. При этом связывать погибшего именно с дата-центром по представленным сведениям нельзя. Сбер отдельно заявил, что среди его сотрудников пострадавших нет.

Для клиентов главный практический факт сейчас — банк не сообщает о перебоях. По его заявлению, системы продолжают работать штатно после атаки.

Подробностей о последствиях для самой площадки пока мало. Поэтому делать выводы о том, что объект не получил повреждений или что именно обеспечило непрерывность работы, преждевременно.

RSS: Новости на портале Anti-Malware.ru