


DLP-система InfoWatch получила инструмент для полного трекинга файлов

DLP-система InfoWatch получила инструмент для полного трекинга файлов

DLP-система InfoWatch получила инструмент для полного трекинга файлов

ГК InfoWatch получила свидетельство РЦИС на новое техническое решение, которое расширяет возможности визуальной аналитики в DLP-системе InfoWatch Traffic Monitor. Речь идёт о технологии «InfoWatch Vision. Маршруты движения файлов», официально зарегистрированной как объект интеллектуальной собственности.

Новинка стала частью модуля визуальной аналитики InfoWatch Vision и заметно упрощает расследование инцидентов, связанных с документами.

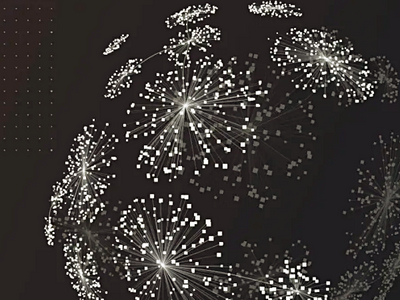
Технология автоматически выстраивает всю цепочку событий вокруг текстового файла — от его создания до возможных перемещений, копирований и изменений, которые фиксирует DLP-система.

Ключевая особенность решения — умение «узнавать» документ даже в сложных сценариях. Файл можно переименовать, слегка отредактировать или сохранить в другом текстовом формате, но система всё равно сможет отследить его дальнейшую судьбу. Для этого анализируется именно содержимое документа, а не только его имя или метаданные.

Вся собранная информация сводится в наглядную интерактивную схему, доступную в интерфейсе «Центра расследований». Это позволяет специалистам по ИБ быстрее разобраться в ситуации и увидеть полную картину движения файла без ручного сопоставления разрозненных событий.

Как отмечают в InfoWatch, технология рассчитана на сквозной анализ и охватывает весь жизненный цикл текстового документа, делая расследования более прозрачными и удобными.

Подпишитесь на новости

GhostMap вызывает сбои Android в цикле, достаточно установить приложение

Ни разрешений, ни запуска: специально подготовленному приложению достаточно оказаться в системе, чтобы Android застрял на загрузочной анимации. Исследователи из Bitdefender обнаружили ошибку GhostMap, вызывающую бесконечные падения системного процесса.

Подробности эксперимента команда опубликовала в своём исследовании. Проблема возникает при обработке APK — пакета установки Android.

Системные библиотеки по-разному интерпретируют параметры ZIP-архива, из-за чего чтение повреждённого ресурса может аварийно завершить процесс.

В демонстрации такой ресурс читает system_server. Android перезапускает процесс, тот снова обращается к тому же файлу и снова падает. Само приложение при этом не содержит исполняемого кода.

По данным Bitdefender, ошибка воспроизводится начиная с Android 10. Цикл сбоев показали на Pixel 10 с Android 17 и патчем безопасности от 5 августа 2026 года. Безопасный режим не помог.

Восстановление может потребовать сброса к заводским настройкам с потерей локальных данных. Удаление проблемного файла через ADB иногда возможно, но USB-отладка должна быть включена заранее, а окно для вмешательства ограничено.

На момент публикации патча нет. По словам исследователей, Google сначала закрыла обращение как невоспроизводимое, а после повторного отчёта передала её профильной команде для возможного устранения в будущей версии.

Атак с таким циклом сбоев Bitdefender пока не наблюдала.

RSS: Новости на портале Anti-Malware.ru