


Миллионы Android-устройств использовали как прокси, Google всё перекрыла

Миллионы Android-устройств использовали как прокси, Google всё перекрыла

Миллионы Android-устройств использовали как прокси, Google всё перекрыла

Google заявила о ликвидации, возможно, крупнейшей в мире сети «домашних» прокси, которая годами незаметно использовала Android-смартфоны, компьютеры и умные устройства обычных пользователей как платные интернет-шлюзы для третьих лиц.

Для этого корпорация получила судебное предписание в США и заблокировала десятки сайтов и серверов компании Ipidea с китайскими корнями, которую Google называет оператором крупнейшей прокси-сети.

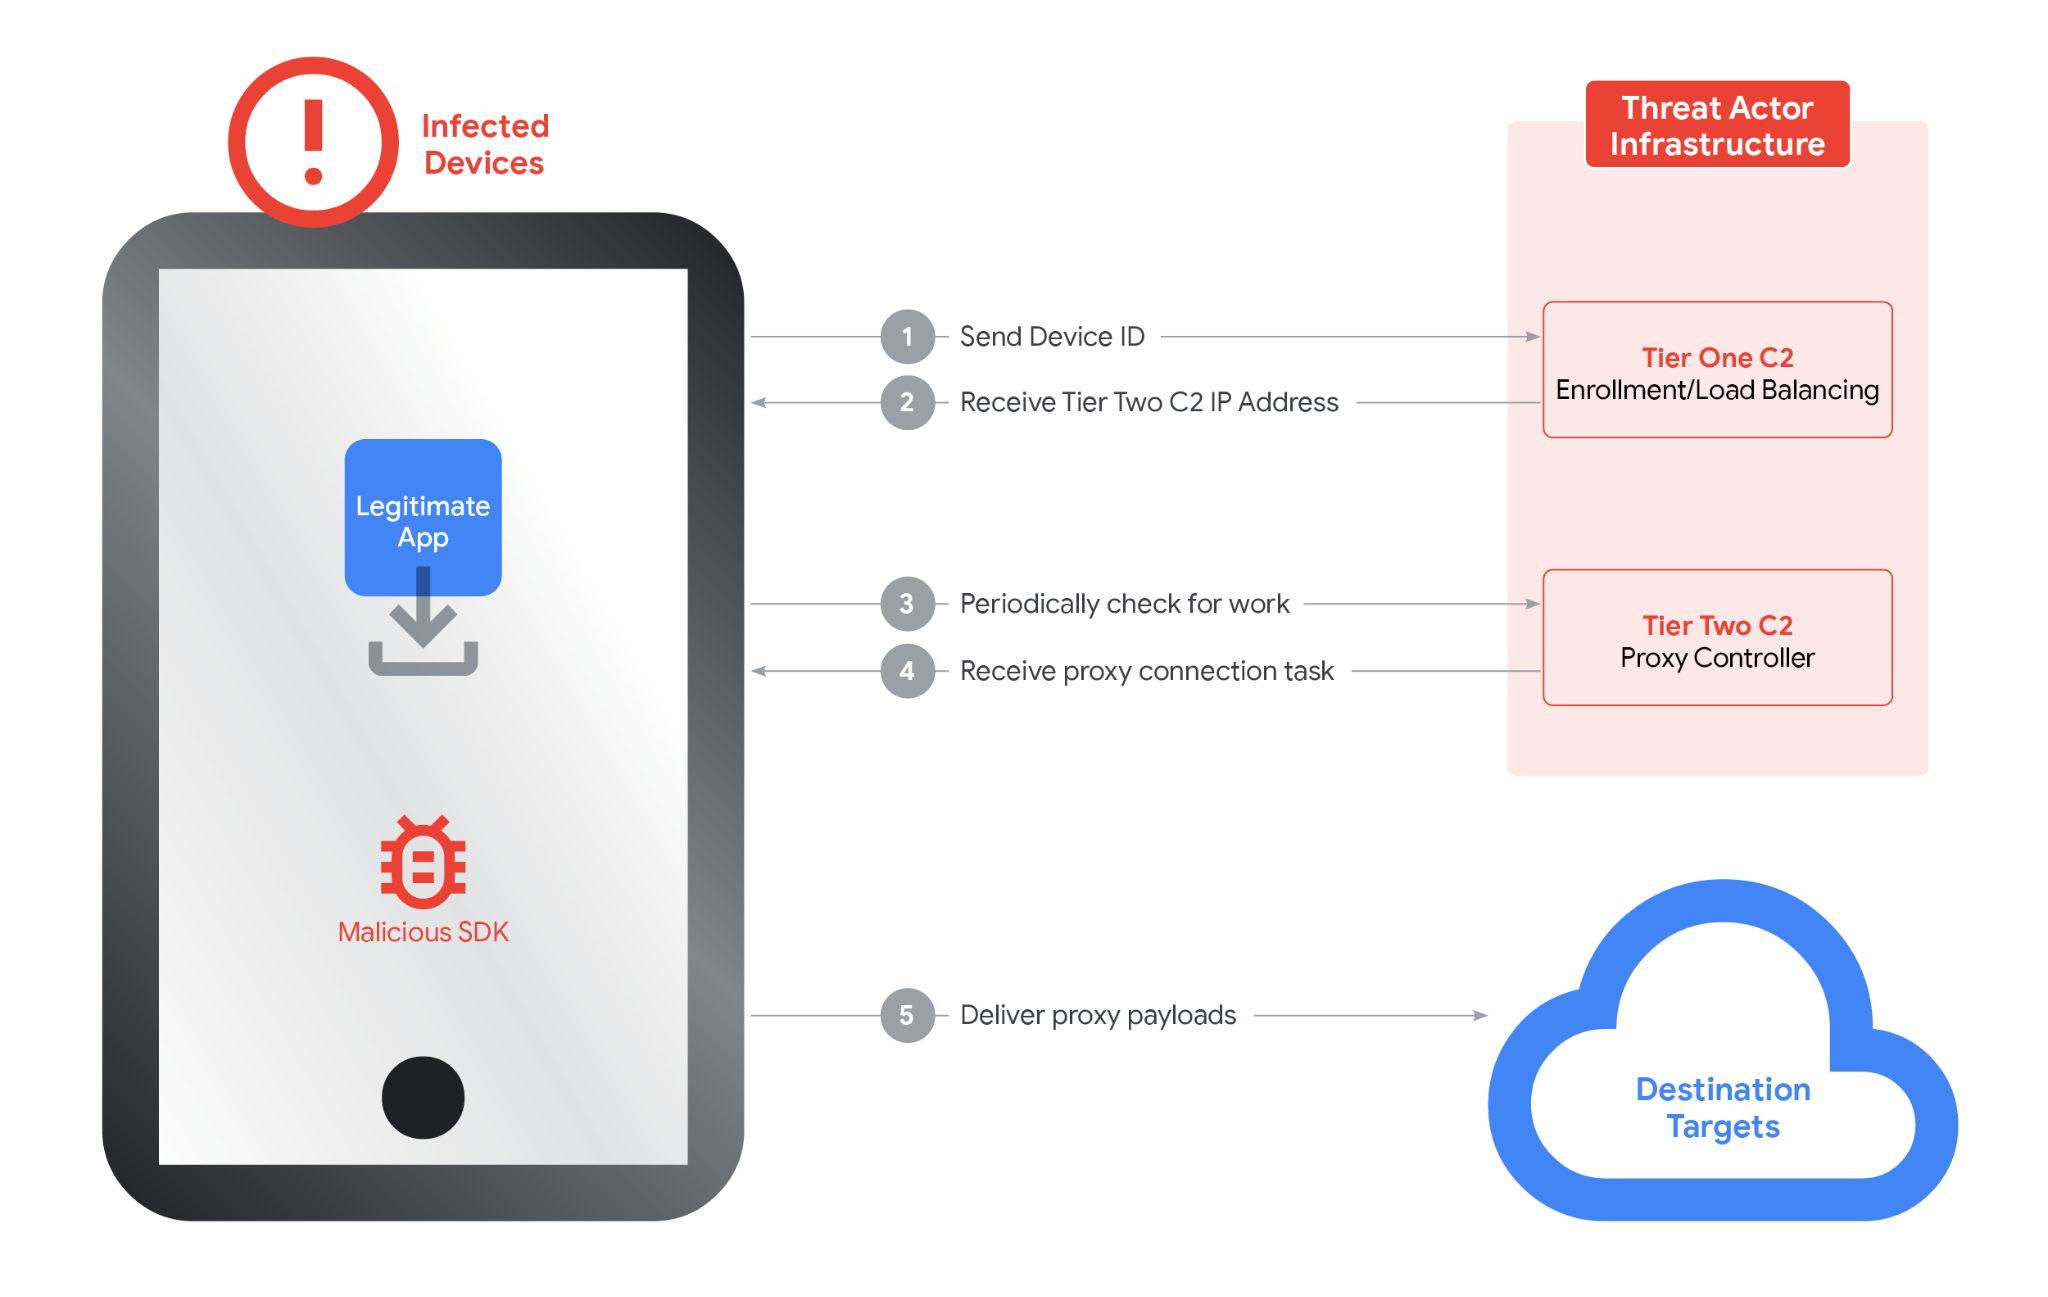
Принцип её работы прост и неприятен: трафик посторонних людей и сервисов проксируется через ваше устройство, из-за чего в Сети выглядит так, будто действия совершаются именно с вашего IP-адреса.

По сути, это «Airbnb для интернет-трафика», но без согласия владельца. Большинство пользователей попадали в эту сеть, даже не подозревая об этом: достаточно было установить бесплатное приложение, игру или программу для десктопа, в которую разработчики встроили SDK Ipidea.


После этого устройство автоматически превращалось в выходной узел прокси, а кто-то другой мог использовать его для своих задач — в том числе весьма сомнительных.


Как отмечает Google, встроенная защита Play Protect уже давно умеет выявлять такие приложения, предупреждать пользователей и удалять их, а также блокировать повторную установку. Однако проблема в том, что SDK Ipidea свободно распространялся, а разработчикам платили за каждую установку — поэтому риск случайно наткнуться на такое приложение оставался высоким.

«После встраивания SDK устройство становится выходным узлом прокси-сети, параллельно выполняя заявленные функции приложения», — поясняют в Google.

Опасность таких сетей не теоретическая. В прошлом году исследователи обнаружили уязвимость в миллионах устройств, подключённых к инфраструктуре Ipidea. В результате злоумышленники перехватили управление как минимум двумя миллионами систем, объединив их в гигантский ботнет Kimwolf. Его использовали для мощных DDoS-атак.

По оценке The Wall Street Journal, после действий Google от сети Ipidea было отключено около девяти миллионов Android-устройств. Кроме того, из Google Play удалили сотни приложений, связанных с этой инфраструктурой.

В самой Ipidea с обвинениями не согласны. Представители компании утверждают, что выступают против любой незаконной деятельности и якобы предоставляют услуги исключительно для «легитимного бизнеса». При этом они признали, что раньше использовали агрессивные методы продвижения, включая рекламу на киберпреступных форумах, но заявили, что от таких практик отказались.

Android-приложения научились обходить блокировку трафика вне VPN

Исследователь Армин Шупук обнаружил в Android механизм, позволяющий обычному приложению отправлять пакеты мимо VPN даже при включённой функции «Блокировать соединения без VPN». Никакого root-доступа, ADB и опасных разрешений не требуется — достаточно штатного системного API.

Проблема связана с NAT-T keepalive — короткими пакетами UDP/4500, которые поддерживают сетевое соединение активным. Android может поручить их отправку чипу Wi-Fi, минуя обычный сетевой путь приложения и проверки VPN Lockdown.

В результате установленная программа способна регулярно обращаться к выбранному злоумышленником серверу через физическую сеть. Передавать произвольные данные таким способом нельзя: содержимое пакета задаёт сама платформа.

Однако получатель видит реальный IP-адрес устройства, время отправки и факт его присутствия в сети. Этого достаточно для определения провайдера, сопоставления активности и отслеживания перемещений между сетями.

Исследователь подтвердил утечку на Pixel 8 Pro с Android 16: роутер фиксировал пакет вне VPN каждые десять секунд. На смартфоне Samsung соединение оставалось активным более 24 часов. Работа механизма также подтверждена на устройстве Nothing, хотя отдельный перехват трафика для него не проводился.

По оценке автора, проблема затрагивает большинство устройств на Android 12 и новее, поддерживающих аппаратную отправку NAT-T keepalive через Wi-Fi. Однако полноценные испытания выполнены только на трёх моделях, поэтому речь идёт об оценке класса устройств, а не о проверке каждого смартфона на рынке.

Отчёт передали Google 15 мая 2026 года. Корпорация признала его дубликатом уже зарегистрированной проблемы, но сведения о CVE, исправлении или сроках выпуска патча публично не раскрыты.

До устранения ошибки пользователям с повышенными требованиями к анонимности рекомендуют пропускать весь трафик смартфона через внешний VPN-маршрутизатор, отключив мобильную сеть и альтернативные подключения.

RSS: Новости на портале Anti-Malware.ru