


Chrome может начать запускаться вместе с Windows, и не всем это понравится

Chrome может начать запускаться вместе с Windows, и не всем это понравится

Chrome может начать запускаться вместе с Windows, и не всем это понравится

Google, похоже, решила затронуть «святое» — момент загрузки Windows. В свежей Canary-версии Chrome исследователи заметили новую настройку, которая позволяет запускать браузер сразу при старте системы, ещё на этапе входа в Windows.

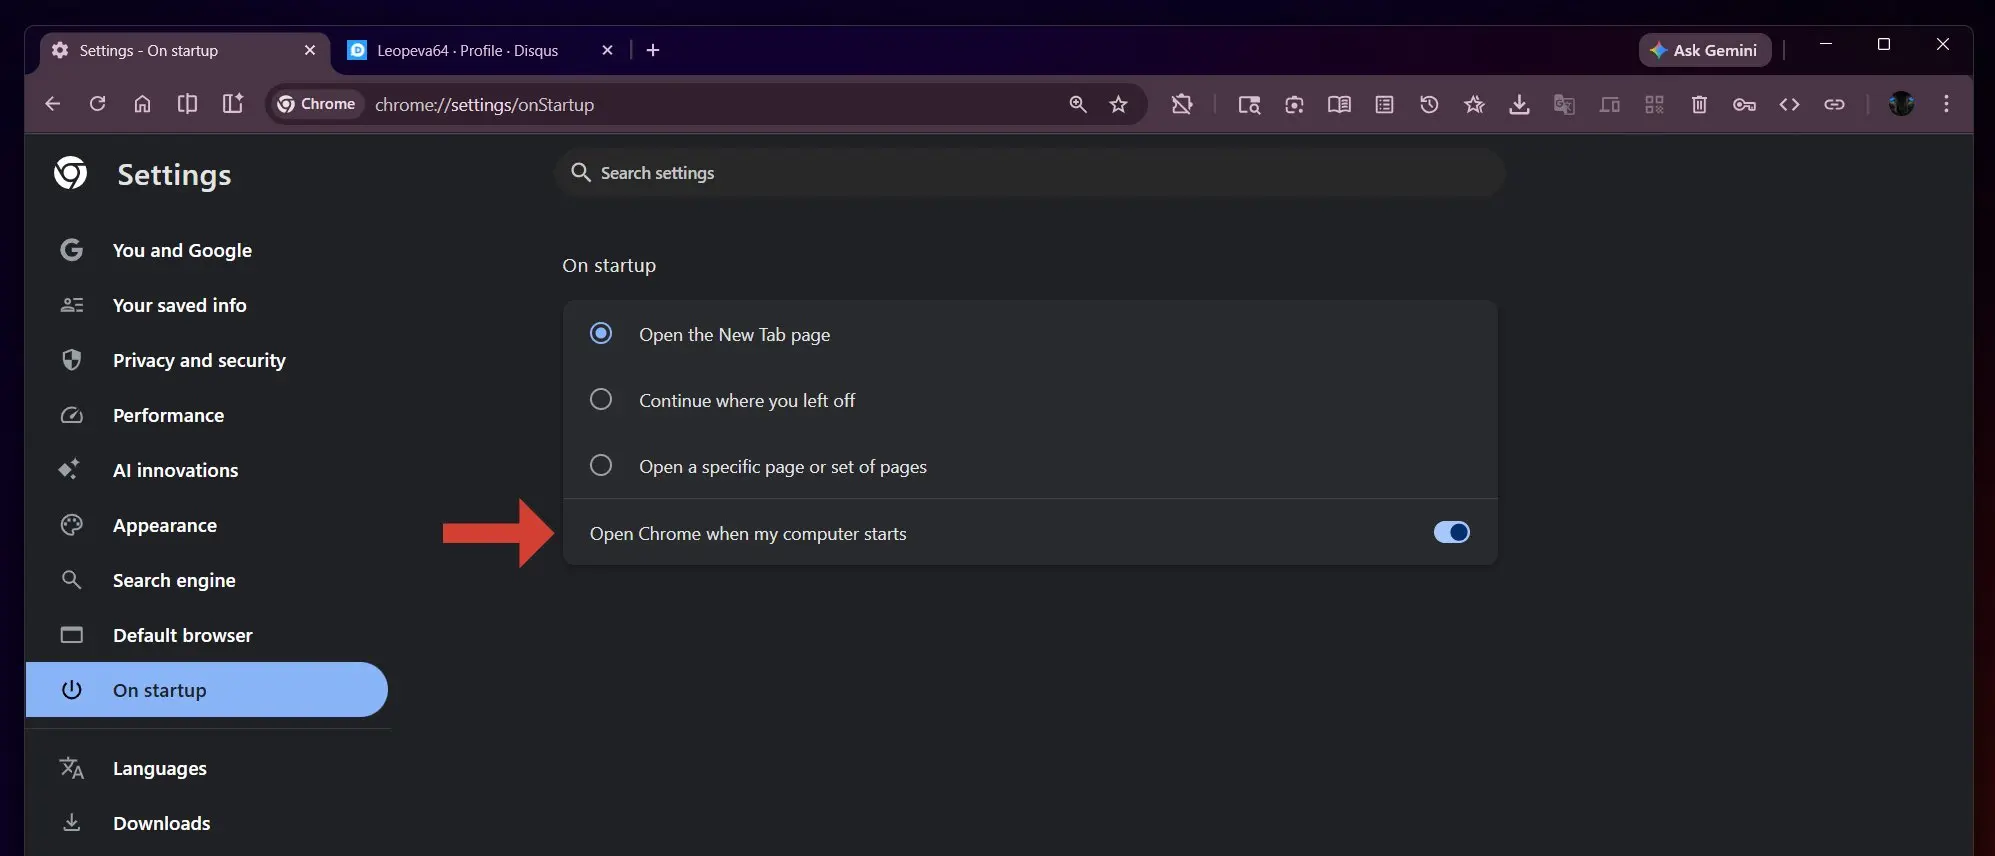
О находке рассказала Leopeva64. В настройках Chrome появился переключатель с говорящим названием «Launch Chrome when my computer starts».

Работать над этой функцией в Google начали ещё осенью прошлого года — в коде Chromium тогда появился флаг kForegroundLaunchOnLogin.

И вот тут начинается самое интересное. Судя по названию, Chrome планируют запускать как foreground-процесс, а не в фоне. А это значит — с более высоким приоритетом по ресурсам. Проще говоря, браузер будет стартовать почти наравне с системными процессами Windows.

К счастью, Google предусмотрела «предохранитель»: рядом есть отдельный флаг kLaunchOnStartup, который фактически управляет этим поведением. Более того, по умолчанию опция выключена, и это, пожалуй, самое разумное решение.


Почему? Потому что не у всех пользователей мощные процессоры и быстрые SSD. На системах с жёсткими дисками или слабыми CPU (например, бюджетные четырёхпоточные модели) такой автозапуск вполне может замедлить загрузку Windows — особенно на фоне и без того чувствительной темы старта ОС.

Контекст тут показательный: совсем недавно Microsoft сама столкнулась с критикой из-за обновлений Windows 11, которые привели к проблемам с выключением, гибернацией и загрузкой — и даже пришлось выпускать внеплановый патч. Так что любые новые процессы на старте ОС пользователи теперь воспринимают особенно нервно.

Если Chrome всё же получит такую возможность в стабильной версии, пользователям стоит внимательно отнестись к настройкам автозапуска. К слову, у Microsoft есть официальный гайд по ускорению загрузки Windows 10 и 11 — в нём как раз советуют ограничивать лишние программы, стартующие вместе с системой.

Подпишитесь на новости

Хакеры спрятали вредонос в обновлении ПО для дронов Quantum Systems

Неизвестные киберпреступники взломали корпоративную сеть немецкого производителя беспилотников Quantum Systems и разместили вредоносную программу на сервере обновлений компании. Код был замаскирован под обычное обновление Qbase, программы для планирования полетов.

В октябре командование Бундесвера на время приостановило полеты всех беспилотников компании. О кибератаке сообщил Der Spiegel.

Их используют украинские военные, а в Бундесвере они стоят на вооружении под названием Falke. По данным Spiegel, вредоносное обновление попало на серверы Бундесвера и других заказчиков, но до самих дронов не дошло. Его обнаружили при плановой проверке.

Расследованием занимаются Служба военной контрразведки Бундесвера, Федеральное ведомство по охране конституции и Федеральное ведомство по информационной безопасности. Кто стоит за атакой, пока не установлено.

Вечером 12 ноября Quantum Systems подтвердила инцидент. В компании заявили, что первичный анализ указал на кибератаку со стороны враждебных хакеров, а угрозу удалось локализовать вместе с профильными ведомствами.

По словам представителей Quantum Systems, эксплуатация беспилотников не несет рисков для пользователей. Компания считает, что стала целью именно из-за значимости своей работы для безопасности заказчиков.

Handelsblatt со ссылкой на компанию пишет, что запрет полетов действовал в Германии, а за ее пределами дроны продолжали работать в обычном режиме. Министерство обороны ФРГ обсуждать готовность техники отказалось.

RSS: Новости на портале Anti-Malware.ru