


APT-группа HoneyMyte усилила кибершпионаж против России и Азии

APT-группа HoneyMyte усилила кибершпионаж против России и Азии

APT-группа HoneyMyte усилила кибершпионаж против России и Азии

APT-группа HoneyMyte снова активизировалась, заметно прокачав свой инструментарий. Об этом рассказали эксперты Глобального центра исследования и анализа угроз «Лаборатории Касперского» (Kaspersky GReAT), изучившие новые кампании кибершпионажа, которые группа вела в 2025–2026 годах.

Под прицелом оказались государственные структуры и частные компании в России, а также в ряде стран Азии — включая Мьянму, Монголию и Таиланд. Судя по всему, HoneyMyte сделала ставку на более глубокое и незаметное наблюдение за целями.

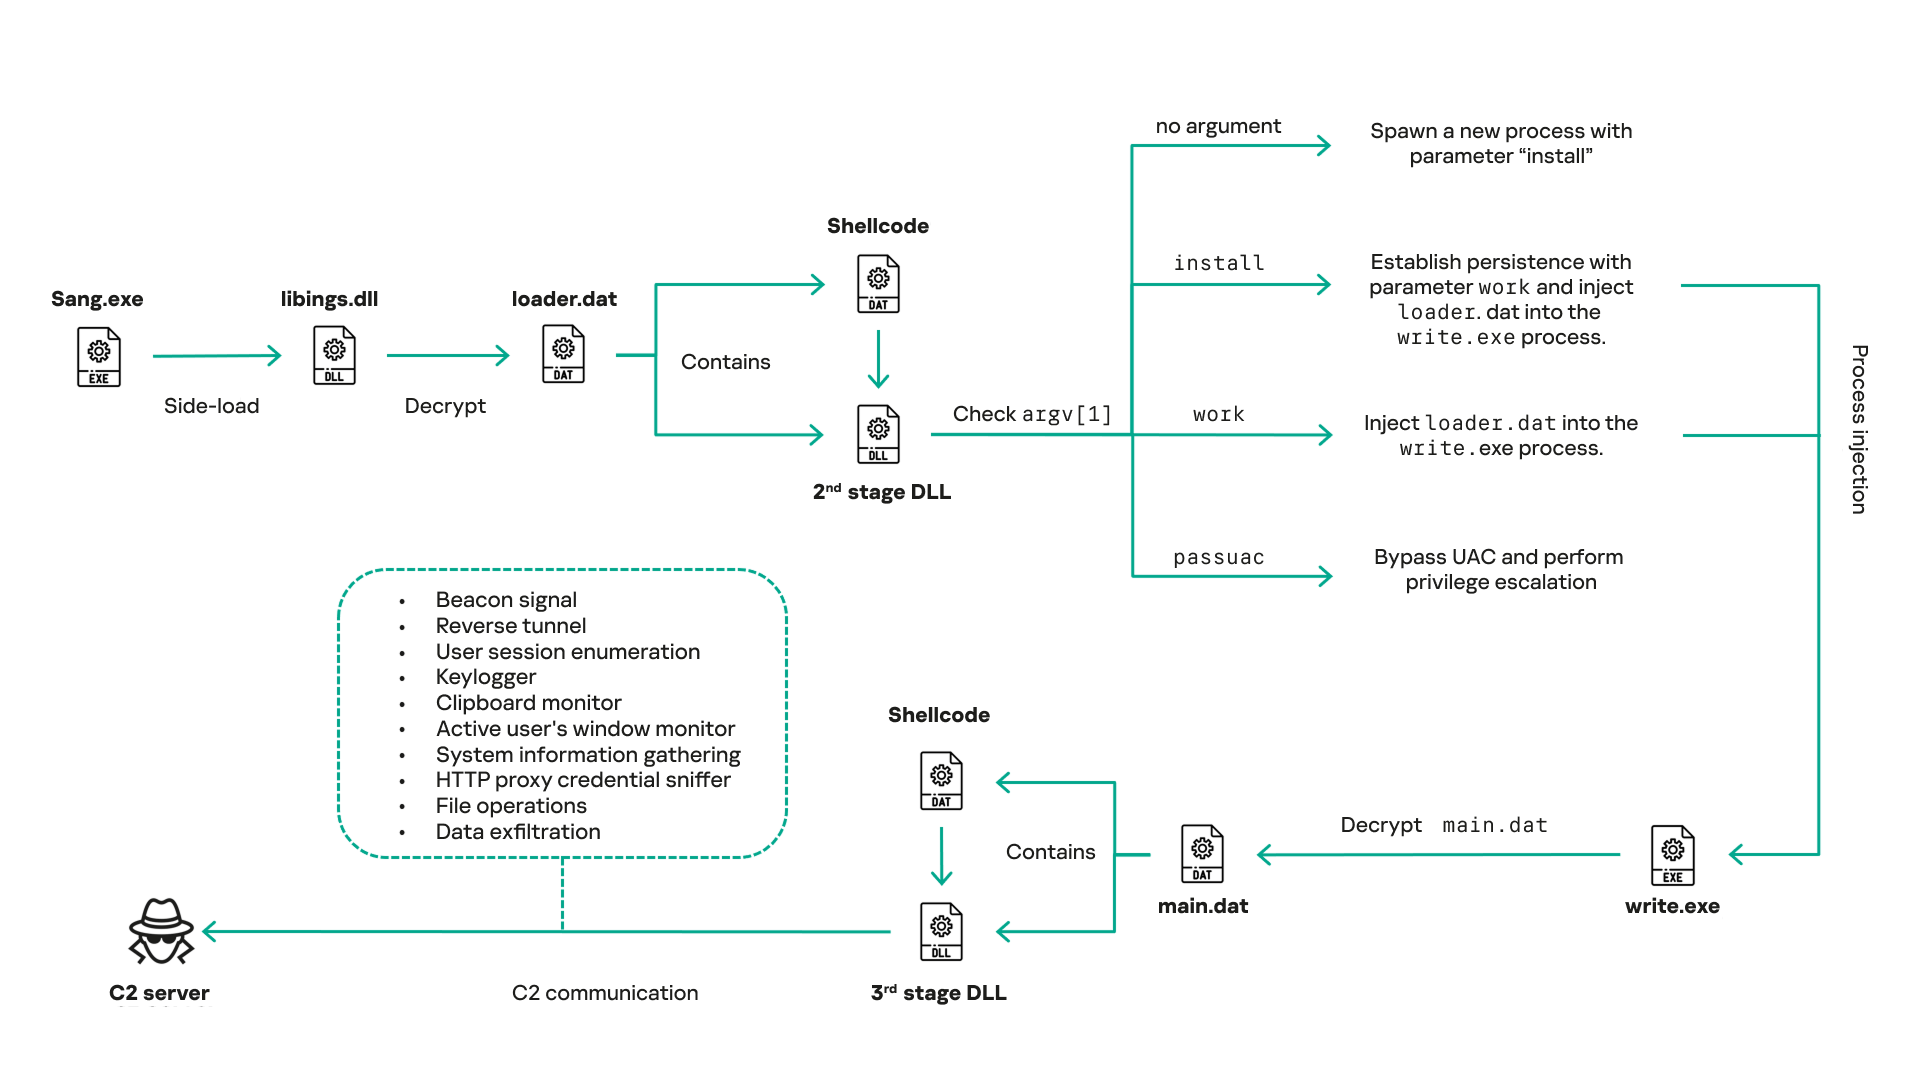
Группа, которую связывают с китайскоговорящей средой, известна специалистам уже несколько лет. Впервые её активность зафиксировали в 2022 году. С тех пор ключевой инструмент HoneyMyte — бэкдор CoolClient — заметно эволюционировал и обзавёлся новыми шпионскими возможностями.


Одна из самых интересных новинок — мониторинг буфера обмена. CoolClient теперь умеет перехватывать содержимое буфера вместе с заголовком активного окна, идентификатором процесса и временной меткой. Это даёт злоумышленникам контекст: какие приложения использует человек, что именно он копирует и в какой момент. По сути, речь идёт о постоянном «подглядывании» за действиями пользователя.

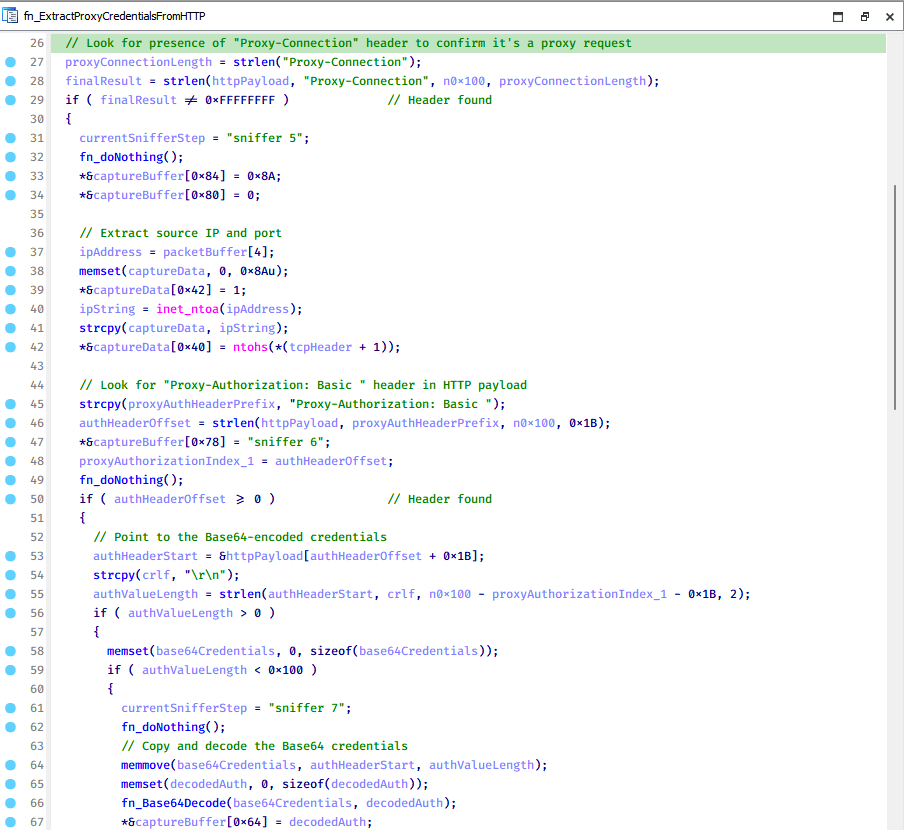
Кроме того, бэкдор научился извлекать учётные данные HTTP-прокси прямо из сетевого трафика, а также работать с подключаемыми плагинами, которые расширяют его функциональность под конкретные задачи атакующих.


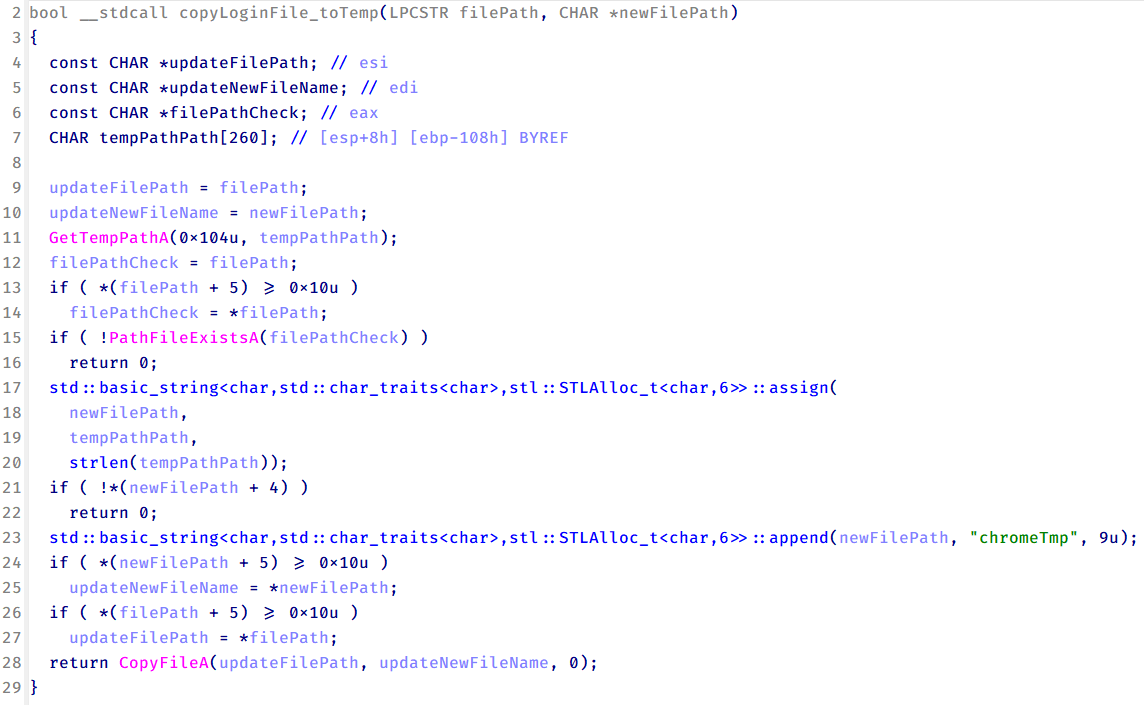
В атаках против госорганов в Мьянме и Таиланде HoneyMyte использовала и другие инструменты — в том числе браузерные стилеры и скрипты, предназначенные для сбора системной информации, кражи документов и учётных данных. В отдельных случаях фиксировалось извлечение сохранённых логинов и паролей из Chrome и Microsoft Edge.


Как отмечают в Kaspersky GReAT, комбинация кейлоггинга, контроля буфера обмена, сбора данных из браузеров и перехвата прокси-учёток говорит о том, что активное и длительное наблюдение за пользователями стало для HoneyMyte стандартной тактикой.

«Чтобы противостоять таким группам, организациям нужен высокий уровень готовности и проактивные меры защиты, способные отражать не только классические сценарии утечки данных и закрепления в системе», — подчёркивает Сергей Ложкин, руководитель Kaspersky GReAT в Азии, Африке и на Ближнем Востоке.

Эксперты рекомендуют внимательно отслеживать новые инструменты HoneyMyte и связанные с ними семейства зловредов — PlugX, ToneShell, QReverse и LuminousMoth, а также усиливать мониторинг активности в корпоративных сетях. Подробный технический разбор кампаний уже опубликован на сайте Securelist.

Telegram превратили в пульт управления шпионским софтом HEAVYGRAM

Исследователи обнаружили 29 новых образцов HEAVYGRAM — многоступенчатого вредоноса для Windows, который охотится на журналистов, иранских диссидентов и критиков властей. Для управления заражёнными компьютерами операторы используют Telegram.

По данным исследования Group-IB, атака начинается с банальной, но рабочей социальной инженерии.

Злоумышленники представляются знакомыми или техподдержкой и присылают архивы якобы с Telegram, KeePass либо видеоредактором. Встречаются также WSF- и HTA-файлы, поддельные презентации и даже скринсейвер на персидском языке со списком отчисленных студентов.

После запуска цепочка подтягивает дополнительные компоненты через PowerShell, прописывается в автозагрузку Windows и добавляет свои каталоги в исключения Microsoft Defender. Основной имплант написан на Python и упакован с помощью PyInstaller, а для скрытого запуска может применять стороннюю загрузку DLL.


Главная фишка HEAVYGRAM — Telegram Bot API. Через ботов вредонос принимает команды, запускает произвольные инструкции в системе, делает скриншоты, собирает список процессов и отправляет украденные данные. Особенно неприятный трюк — кража файлов сессии Telegram Desktop, позволяющая угнать аккаунт без повторного ввода пароля.

Group-IB связывает кампанию с группировкой Handala Hack. Аналитики считают её интернет-персоной Void Manticore, также известной как Storm-0842 и Red Sandstorm и предположительно действующей в интересах иранской разведки.

Защитникам советуют следить за командами PowerShell, меняющими исключения Defender, ограничить запуск непроверенных скриптов и проверять подозрительные обращения к Telegram Bot API.

RSS: Новости на портале Anti-Malware.ru