


Число DDoS-атак на российские игровые сервисы возросло в четыре раза

Число DDoS-атак на российские игровые сервисы возросло в четыре раза

Число DDoS-атак на российские игровые сервисы возросло в четыре раза

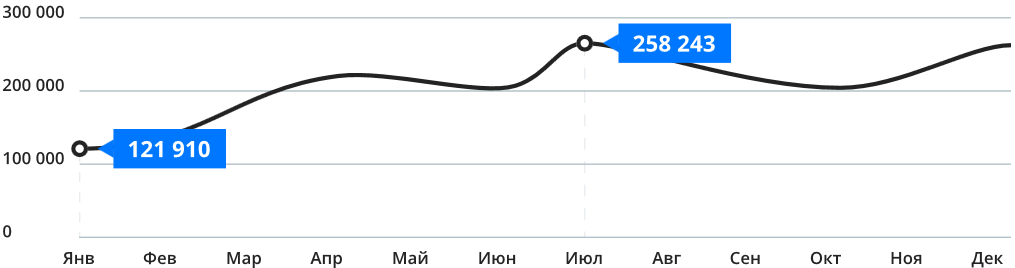
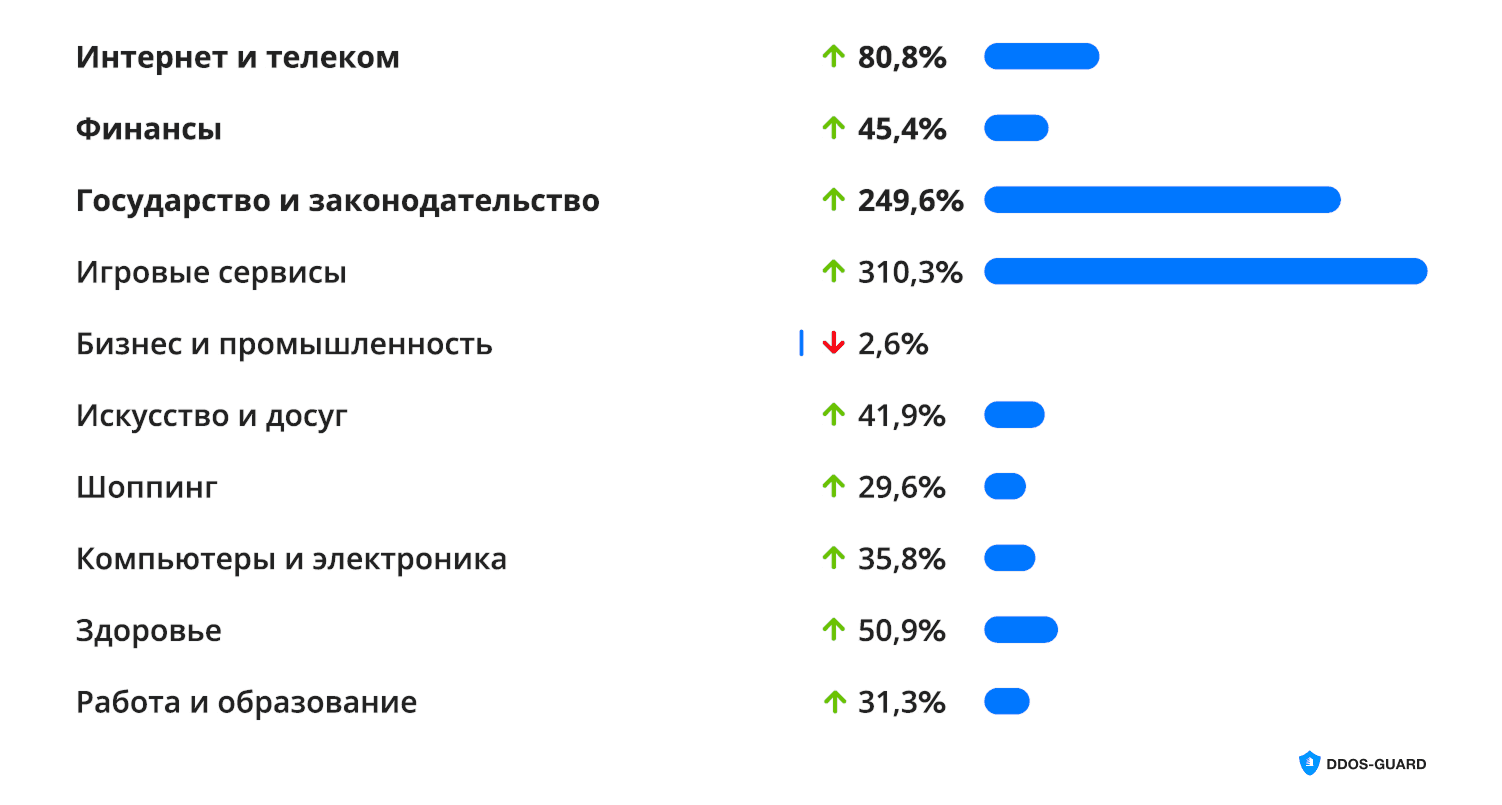
В 2025 году DDoS-Guard зафиксировала 2,5 млн инцидентов на территории России — лишь на 1,6% больше, чем в 2024-м. Особо эксперты отметили учащение DDoS-атак на игровые порталы и серверы (на 310%), а также на госсервисы (почти на 250%).

Незначительный рост общего показателя по DDoS, по словам аналитиков, связан с тем, что они перестали учитывать хактивистские атаки. В статистику также не вошли мелкие, не критичные инциденты и атаки на ресурсы без спецзащиты, которые тоже участились.


Подавляющее большинство (80%) DDoS-атак, как и в 2024 году, пришлось на уровень приложений, однако их плотность заметно увеличилась. В ходе самой мощной атаки L7 эксперты насчитали 859 млн вредоносных запросов.

В разделении по областям хозяйственной деятельности лидерами по числу инцидентов остались телеком и финансы. Бизнес опустился с 3-го на 5-е место, пропустив вперед госсектор и игровые сервисы.


Комментируя новую статистику, Денис Сивцов, возглавляющий в DDoS-Guard направление защиты сети на уровне L3-4, объяснил высокую активность дидосеров в игровой индустрии ростом рынка:

«Мы видим колоссальный прирост атак на игровые сервисы, потому что индустрия развивается, в нее вливаются огромные деньги — за новые игровые серверы часто ведется жесткая конкурентная борьба, где DDoS-атаки часто выступают как оружие, чтобы переманивать аудиторию. Дополнительно следует отметить, что в игровых сервисах часто используются собственные самописные сетевые протоколы, поэтому многие стандартные меры защиты не работают там должным образом».

В отчетный период существенно возросла средняя продолжительность DDoS-атак. Большинство зафиксированных инцидентов длились от 20 минут до 1 часа.

При этом применялись различные тактики. В I квартале наблюдались высокопараллельные атаки: злоумышленники несильно, но настойчиво долбили по множеству мелких ресурсов одного владельца. В других случаях DDoS-удар был очень мощный, но кратковременный, с последующей сменой вектора (видимо, из-за отсутствия искомого эффекта).

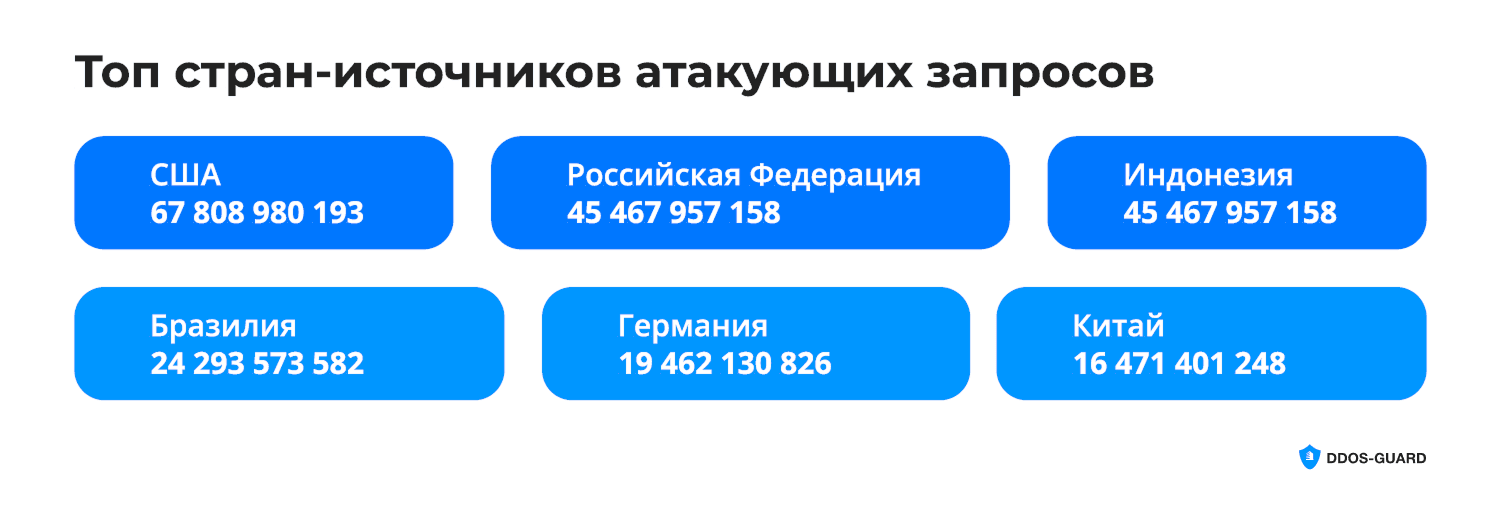
За год также в полтора раза возросла распределенность атак. Рекорд по числу источников мусорного потока поставил крупнейший IoT-ботнет: в проведенной с его участием атаке было задействовано свыше 2 млн уникальных IP. В разделении по странам наибольшее количество источников вредоносного трафика было выявлено в США, России и Индонезии.

Подпишитесь на новости

Подозрительным клиентам банков предложили лимит пополнения в 30 тыс. рублей

Группа депутатов и сенаторов внесла в Госдуму законопроект, по которому банки с 1 марта 2028 года должны будут ограничивать клиентов, подозреваемых в сомнительных операциях. Для таких людей внесение наличных на свои счета и переводы от других граждан ограничат суммой 30 тысяч рублей в месяц, причем для каждого вида операций лимит отдельный.

Проводить их банки должны будут через Систему быстрых платежей. Подробности законопроекта приводит «Интерфакс».

Признаки подозрительных операций будет определять Банк России по согласованию с Росфинмониторингом, а данные о рисках по конкретным клиентам регулятор станет передавать в банки.

Если банк найдет такие операции у клиента, по которому есть сведения ЦБ, он обязан ввести ограничения не позднее следующего рабочего дня.

В тот же срок банк должен уведомить клиента. Ограничения могут действовать до года. Если подозрительные операции повторятся в течение трех лет после снятия ограничений, их введут на два года, и закрытие счета с открытием нового в том же банке их не снимет.

Клиент сможет представить документы, которые подтверждают, что оснований для ограничений нет, и банк обязан ответить в течение семи рабочих дней. В суд можно обратиться только после досудебного обжалования. Если банк повторно нарушит новые требования в течение года, у него могут отозвать лицензию.

В пояснительной записке авторы пишут, что теневые финансовые услуги переместились в P2P-переводы между счетами физлиц. По их словам, через такие переводы рассчитываются за наркотики, в анонимных криптообменниках, нелегальных онлайн-казино и при мошенничестве.

RSS: Новости на портале Anti-Malware.ru