


6 млрд утёкших паролей: «123456» и «admin» всё ещё в топе

6 млрд утёкших паролей: «123456» и «admin» всё ещё в топе

6 млрд утёкших паролей: «123456» и «admin» всё ещё в топе

Несмотря на годы разговоров о кибергигиене и бесконечные рекомендации использовать сложные пароли, пользователи продолжают наступать на одни и те же грабли. Анализ 6 млрд учётных данных, утёкших в Сеть в 2025 году, показал: самые популярные пароли практически не меняются.

Об этом говорится в отчёте (PDF) компании Specops Software, подготовленном на основе данных аналитической команды Outpost24.

Исследование показало, что в число самых часто скомпрометированных паролей снова вошли старые «хиты»: 123456, 123456789, 12345678, admin и password.

Такие комбинации годами возглавляют антирейтинги — и свежие данные подтверждают, что поведение пользователей почти не изменилось. Если цифровые последовательности вроде 123456 чаще встречаются в личных аккаунтах, то admin и password нередко используются как стандартные учётные данные в сетевом оборудовании, IoT-устройствах и промышленных системах управления в корпоративной среде.

Проблема в том, что эти пароли часто так и остаются без изменений. А это уже прямая угроза безопасности: доступ к критически важным системам может оказаться в руках злоумышленников.

В Specops подчёркивают, что в корпоративных сетях ситуация особенно опасна. Украденные вредоносными программами пароли могут повторно использоваться для входа в Active Directory, VPN или облачные сервисы, фактически давая атакующим легитимный доступ к инфраструктуре компании.

Даже когда пароли выглядят чуть сложнее, база остаётся предсказуемой. Среди часто встречающихся вариантов — слова admin, guest, qwerty, secret, welcome, student, hello и всё тот же password. Анализ 500 самых популярных скомпрометированных паролей показал явный перекос в сторону «служебных» учётных данных, связанных с инфраструктурой, VPN и внутренними сервисами — с вариациями admin, root и user.

Эксперты также отметили региональные и языковые особенности. В утёкших данных встречаются пароли вроде Pakistan123 или hola1234, а также именные комбинации — например, Kumar@123 и Rohit@123.

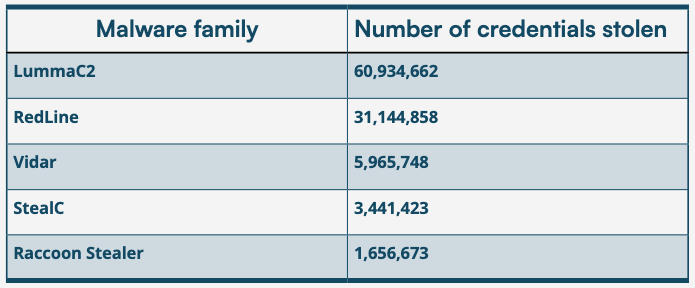
Большая часть этих учётных данных была похищена с помощью зловредов. Самыми «продуктивными» оказались инфостилеры Lumma и RedLine, которые продолжают активно собирать логины и пароли пользователей по всему миру.


При этом, как отмечают в Specops, даже компании, перешедшие на беспарольную аутентификацию и устойчивые к фишингу методы входа, всё равно часто используют пароли — для устаревших систем, сервисных аккаунтов и каталогов. Поэтому полностью уйти от этой проблемы пока не получается.

В качестве выхода эксперты рекомендуют многоуровневую защиту: постоянный мониторинг скомпрометированных учётных данных, блокировку предсказуемых шаблонов при создании паролей, а также обязательное внедрение многофакторной аутентификации.

Подпишитесь на новости

Солар представил JSOC One: внешний SOC от 3 млн рублей в год

Кибератаки идут круглосуточно, а специалистов и бюджетов на собственный SOC хватает не всем. Именно этот дефицит подталкивает компании к аутсорсингу безопасности. Об этом рассказали на пресс-конференции Solar JSOC, которую посетил корреспондент Anti-Malware.ru.

«Солар» представил исследование с участием около 100 организаций. Среди опрошенных компаний сегмента B2B 75% готовы передать реагирование внешнему SOC, а 60% называют кадровый голод ключевой проблемой.

У 80% мониторинг ведётся только в режиме 8/5 — по рабочим часам, тогда как атакующие расписание не соблюдают.


На этом фоне компания представила линейку JSOC One. Идея — получить технологии и работу специалистов в одном сервисе, без капитальных затрат на построение собственного центра мониторинга.


На презентации показали три варианта:

  • JSOC One Start — от 3 млн рублей в год: мониторинг и реагирование на конечных точках на базе EDR.
  • JSOC One Smart — от 4,4 млн рублей в год: расширенный мониторинг с использованием EDR и SIEM.
  • JSOC Expert — от 10,8 млн рублей в год: полный аутсорсинг SOC.

По словам представителей компании, подключение занимает один день, срок реагирования составляет до получаса, а предел ответственности — до 30 млн рублей. В сервисах также используется автоматизация с помощью больших языковых моделей.

Предложение адресовано тем, кому нужна защита, но некогда собирать команду, закупать инструменты и сводить их в работающую систему.

RSS: Новости на портале Anti-Malware.ru