


Android 16 Beta сломала Quick Share с iPhone на смартфонах Pixel

Android 16 Beta сломала Quick Share с iPhone на смартфонах Pixel

Android 16 Beta сломала Quick Share с iPhone на смартфонах Pixel

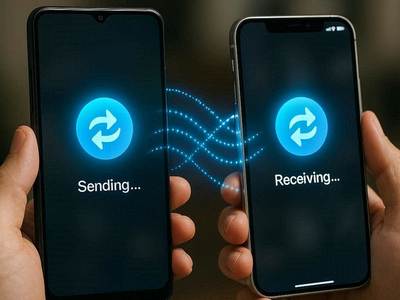
Если вы недавно обновили свой Pixel до свежей беты Android 16 в надежде пощупать новые фишки, есть шанс, что вы уже столкнулись с неприятным сюрпризом. Судя по жалобам пользователей, в Android 16 QPR3 Beta 2 сломался Quick Share — причём именно та версия, которая должна работать с iPhone.

Google активно пытается подружить Android и iOS, и для владельцев Pixel это, конечно, хорошая новость.

Сначала поддержку «айфоновского» Quick Share показали на Pixel 10, а теперь начали тестировать её и на Pixel 9 через бета-обновления. Но, как выяснилось, переход оказался не самым гладким.

Пользователи на площадке Reddit пишут, что при попытке отправить файл Quick Share просто мгновенно вылетает. Причём речь идёт не о единичных сбоях — жалобы массовые, и профильные издания подтверждают, что проблема действительно распространённая. Похоже, именно в Android 16 QPR3 Beta 2 функция обмена файлами между Android и iPhone сейчас фактически не работает.

В целом ситуация отлично иллюстрирует, зачем беты вообще существуют. С другой стороны, сама функция действительно важная. Возможность без танцев с бубном передавать файлы между Pixel и iPhone — это то, чего пользователи ждали годами. И если уж чему-то и ломаться, то логичнее, чтобы это происходило именно на этапе бета-тестирования, а не в финальном релизе.

Если вы ещё не успели установить Android 16 QPR3 Beta 2 — лучше повременить. Особенно если вы часто делитесь файлами или используете Quick Share для работы. С неработающей передачей данных смартфон быстро превращается в источник раздражения.

Подпишитесь на новости

DeepSeek, Gemini и Qwen вошли в совет директоров Windows-вредоноса

Исследователи из Cisco Talos обнаружили Windows-вредонос, который принимает команды не от хакера и даже не с классического C2-сервера. Следующее действие выбирает совет из четырёх коммерческих ИИ-моделей: DeepSeek, Qwen, Mistral и Google Gemini. CLOSEDQUORUM отправляет моделям сведения о заражённом компьютере: имя устройства, версию Windows и наличие прав администратора.

Затем предлагает проголосовать за одно из четырёх действий: украсть данные, внедрить код в другой процесс, закрепиться в системе или переместиться дальше по сети.

Побеждает вариант, набравший больше голосов. Если ответы не подходят, вредонос ждёт и созывает вече заново.

При выборе кражи CLOSEDQUORUM пытается извлечь учётные данные из памяти LSASS, сохранённые пароли Chrome, Edge и Firefox, а также информацию кошельков MetaMask, Exodus и Ethereum. Результаты голосования, объяснения моделей и похищенные файлы отправляются оператору через Discord.


По данным Cisco Talos, это первый публично описанный Windows-имплант, передающий моделям тактические решения C2. После запуска постоянные команды от человека ему теоретически не нужны: хакер может отойти за кофе, а DeepSeek с Gemini сами решат, пора ли красть пароли.

Впрочем, Talos не наблюдала полноценную атаку от начала до конца, а публичная сборка CLOSEDQUORUM содержит заглушки вместо API-ключей и Discord-вебхука, поэтому в таком виде не работает. Неизвестен и способ доставки вредоноса жертвам.

Эксперимент всё равно показательный: злоумышленники пробуют заменять ИИ не только генерацию кода и фишинга, но и отдельные этапы управления атакой.

RSS: Новости на портале Anti-Malware.ru