


Моддер запустил Windows 95 внутри Hytale спустя неделю после релиза

Моддер запустил Windows 95 внутри Hytale спустя неделю после релиза

Моддер запустил Windows 95 внутри Hytale спустя неделю после релиза

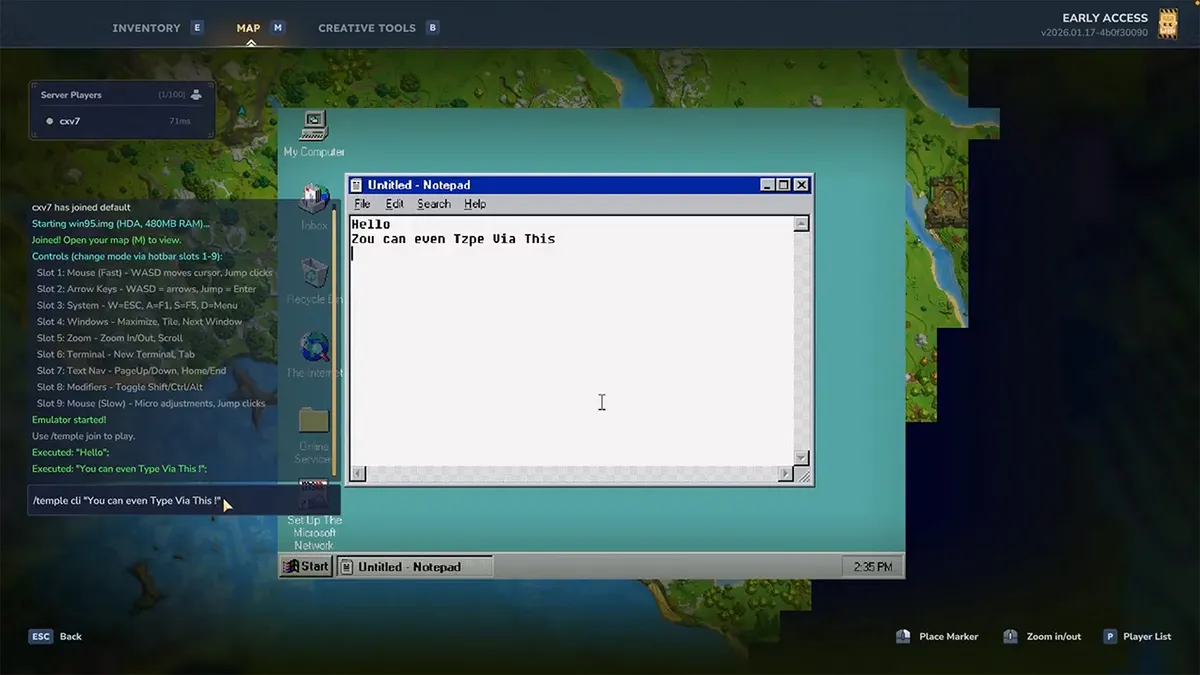
Моддеры едва успели добраться до Hytale, а игра уже начала обрастать по-настоящему безумными экспериментами. Один из самых впечатляющих показал инженер Садат Сахиб, известный в Сети под ником iamcxv7: ему удалось запустить Windows 95 прямо внутри Hytale.

Да, речь идёт о полноценной загрузке легендарной операционной системы Microsoft в новом sandbox-RPG, который вышел в ранний доступ всего на прошлой неделе.

На опубликованном видео Windows 95 работает без явных сбоев: окна открываются, интерфейс реагирует, пусть и довольно медленно. Судя по всему, всё дело в управлении — моддер использовал геймпад. Если бы подключить клавиатуру и мышь, впечатление было бы ещё сильнее.


Впрочем, одним Windows 95 дело не ограничилось. В своём профиле Сахиб показал и куда более мета-эксперимент: он сумел запустить Hytale внутри Hytale. Получился почти философский трюк в духе «Начала», но в игровом формате.

А чтобы окончательно добить ностальгическую тему, тот же моддер запустил в Hytale ещё и Minecraft. Ирония в том, что многие уже называют новую игру «Minecraft 2.0», а тут она буквально запускает своего идейного предшественника у себя внутри.

Ну и, конечно, без Doom не обошлось. Судя по всему, сегодня эта игра запускается вообще везде, где есть хоть какой-то экран. В случае с Hytale Doom умудрились запустить ещё до официального выхода игры в ранний доступ.

Подпишитесь на новости

Открыли таблицу — запустили чужой код: брешь в LibreOffice и OpenOffice

Исследователи показали атаку на пользователей LibreOffice и Apache OpenOffice, для которой не нужно разрешать макросы, поскольку привычного предупреждения вообще нет. Важное условие — в офисном пакете должна быть включена поддержка Java.

LibreOffice уже устранила уязвимость CVE-2026-63277. Разработчики рекомендуют обновиться до версии 26.2.5 или 26.8.0 либо более новой. О наличии патчей объявили 5 октября.

Проблема возникла на стыке обычных функций. Таблица Calc может автоматически обновлять диапазон ячеек из внешнего источника данных. При открытии вредоносного документа программа загружает связанный файл базы данных, а тот указывает на Java-драйвер с кодом атакующего. В итоге офисный пакет запускает этот код внутри своего процесса.

По отдельности механизмы легитимные. Вместе — путь от открытия документа до выполнения чужого кода без запроса доверия. Отключенные макросы такую цепочку не останавливают.


В демонстрации исследователи запускали калькулятор — безобидное подтверждение возможности атаки. Но тем же способом можно выполнить другой Java-код. Проверки прошли на Windows и Linux; проблема не привязана к одной ОС. Пока опубликован только демонстрационный эксплойт, сведений о реальных атаках нет.

У Apache OpenOffice аналогичная брешь получила номер CVE-2026-59265. Уязвимы версии вплоть до 4.1.16 включительно. Патч ожидается в 4.1.17, которая еще проходит тестирование.

До выхода заплатки пользователям OpenOffice рекомендуют отключить Java в настройках или не открывать недоверенные таблицы. Пользователям LibreOffice доступно обновление.

RSS: Новости на портале Anti-Malware.ru