


Моддер запустил Windows 95 внутри Hytale спустя неделю после релиза

Моддер запустил Windows 95 внутри Hytale спустя неделю после релиза

Моддер запустил Windows 95 внутри Hytale спустя неделю после релиза

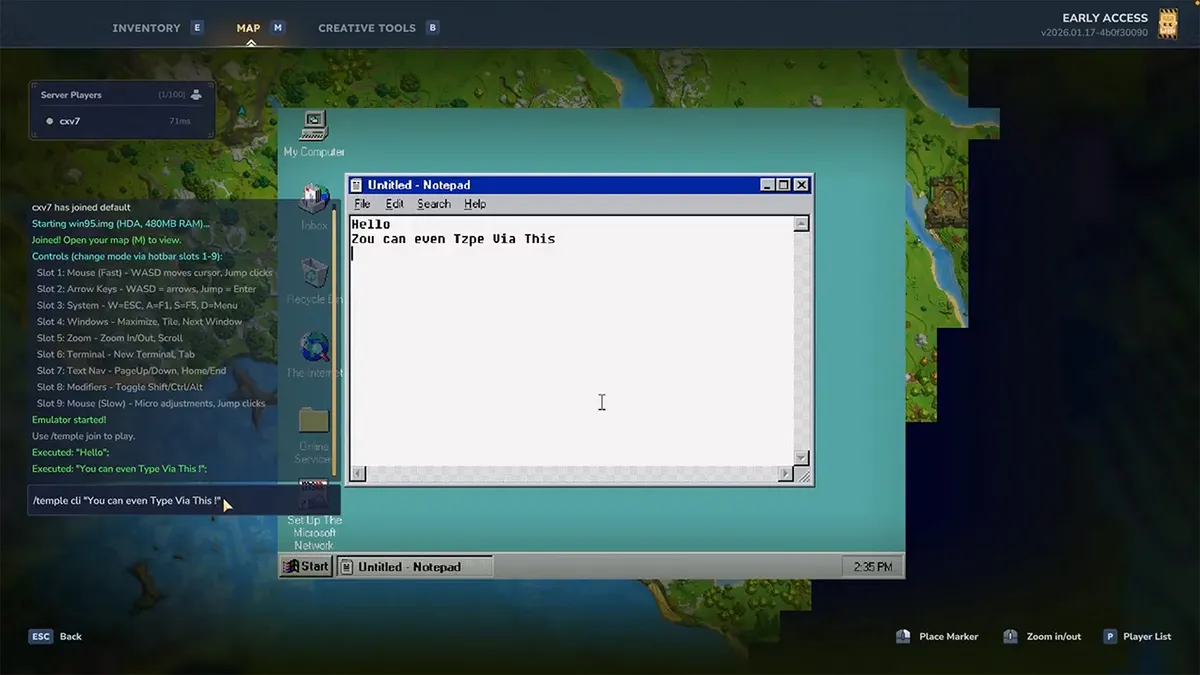
Моддеры едва успели добраться до Hytale, а игра уже начала обрастать по-настоящему безумными экспериментами. Один из самых впечатляющих показал инженер Садат Сахиб, известный в Сети под ником iamcxv7: ему удалось запустить Windows 95 прямо внутри Hytale.

Да, речь идёт о полноценной загрузке легендарной операционной системы Microsoft в новом sandbox-RPG, который вышел в ранний доступ всего на прошлой неделе.

На опубликованном видео Windows 95 работает без явных сбоев: окна открываются, интерфейс реагирует, пусть и довольно медленно. Судя по всему, всё дело в управлении — моддер использовал геймпад. Если бы подключить клавиатуру и мышь, впечатление было бы ещё сильнее.


Впрочем, одним Windows 95 дело не ограничилось. В своём профиле Сахиб показал и куда более мета-эксперимент: он сумел запустить Hytale внутри Hytale. Получился почти философский трюк в духе «Начала», но в игровом формате.

А чтобы окончательно добить ностальгическую тему, тот же моддер запустил в Hytale ещё и Minecraft. Ирония в том, что многие уже называют новую игру «Minecraft 2.0», а тут она буквально запускает своего идейного предшественника у себя внутри.

Ну и, конечно, без Doom не обошлось. Судя по всему, сегодня эта игра запускается вообще везде, где есть хоть какой-то экран. В случае с Hytale Doom умудрились запустить ещё до официального выхода игры в ранний доступ.

Подпишитесь на новости

Google закрыла 25 уязвимостей в Android, включая семь критических

Android получил октябрьскую порцию патчей: Google закрыла 25 уязвимостей в компонентах Framework и System. Семь из них признаны критическими. Самая опасная брешь позволяет локально повысить права без дополнительных разрешений и без участия пользователя, нажимать на подозрительную ссылку для ее эксплуатации не требуется.

Подробности опубликованы в бюллетене Google. Патчи проходит под номером 2026-10-01. Именно эту дату или более новую стоит искать в сведениях об обновлении безопасности устройства.

Во Framework устранены семь проблем: пять связаны с повышением привилегий, две — с отказом в обслуживании. Критическая уязвимость этого компонента может вызвать отказ в обслуживании без действий владельца устройства.

В System закрыты еще 18 брешей: восемь позволяют повысить привилегии, пять вызывают отказ в обслуживании, четыре ведут к раскрытию информации. Еще одна связана с удаленным выполнением кода. Шесть уязвимостей System получили критический статус.

Три проблемы из бюллетеня также исправляются через системные обновления Google Play: одна затрагивает Telephonycore, две — Wi-Fi. Это часть перечисленных исправлений, поэтому прибавлять их к общему числу 25 не нужно.

Для Pixel подготовлены дополнительные патчи шести уязвимостей, включая три критические в Bluetooth, GDMC и GSA. Android Automotive OS получил исправления основного бюллетеня и еще пяти проблем высокой опасности.

Google не сообщает об эксплуатации этих уязвимостей в реальных атаках. Но ждать, пока появятся такие новости, — сомнительная стратегия. Проверьте доступность обновлений: сроки доставки патчей на конкретный смартфон зависят от производителя.

RSS: Новости на портале Anti-Malware.ru