


Сотни iOS-приложений с ИИ в App Store сливают данные пользователей

Сотни iOS-приложений с ИИ в App Store сливают данные пользователей

Сотни iOS-приложений с ИИ в App Store сливают данные пользователей

Исследователи обнаружили в App Store сотни приложений, сливающих пользовательские данные — от имён и адресов электронной почты до истории чатов. И что особенно показательно, подавляющее большинство таких приложений связано с ИИ.

На проблему обратили внимание авторы инициативы Firehound, которую ведёт исследовательская команда CovertLabs.

Проект сканирует и индексирует приложения в App Store, выявляя те, которые по неосторожности (или халатности) оставляют данные пользователей в открытом доступе. На это указал известный исследователь @vxunderground, который без лишних церемоний охарактеризовал происходящее как «slopocalypse» («слопокалипсис» — от «AI-slop» — прим. Anti-Malware.ru).

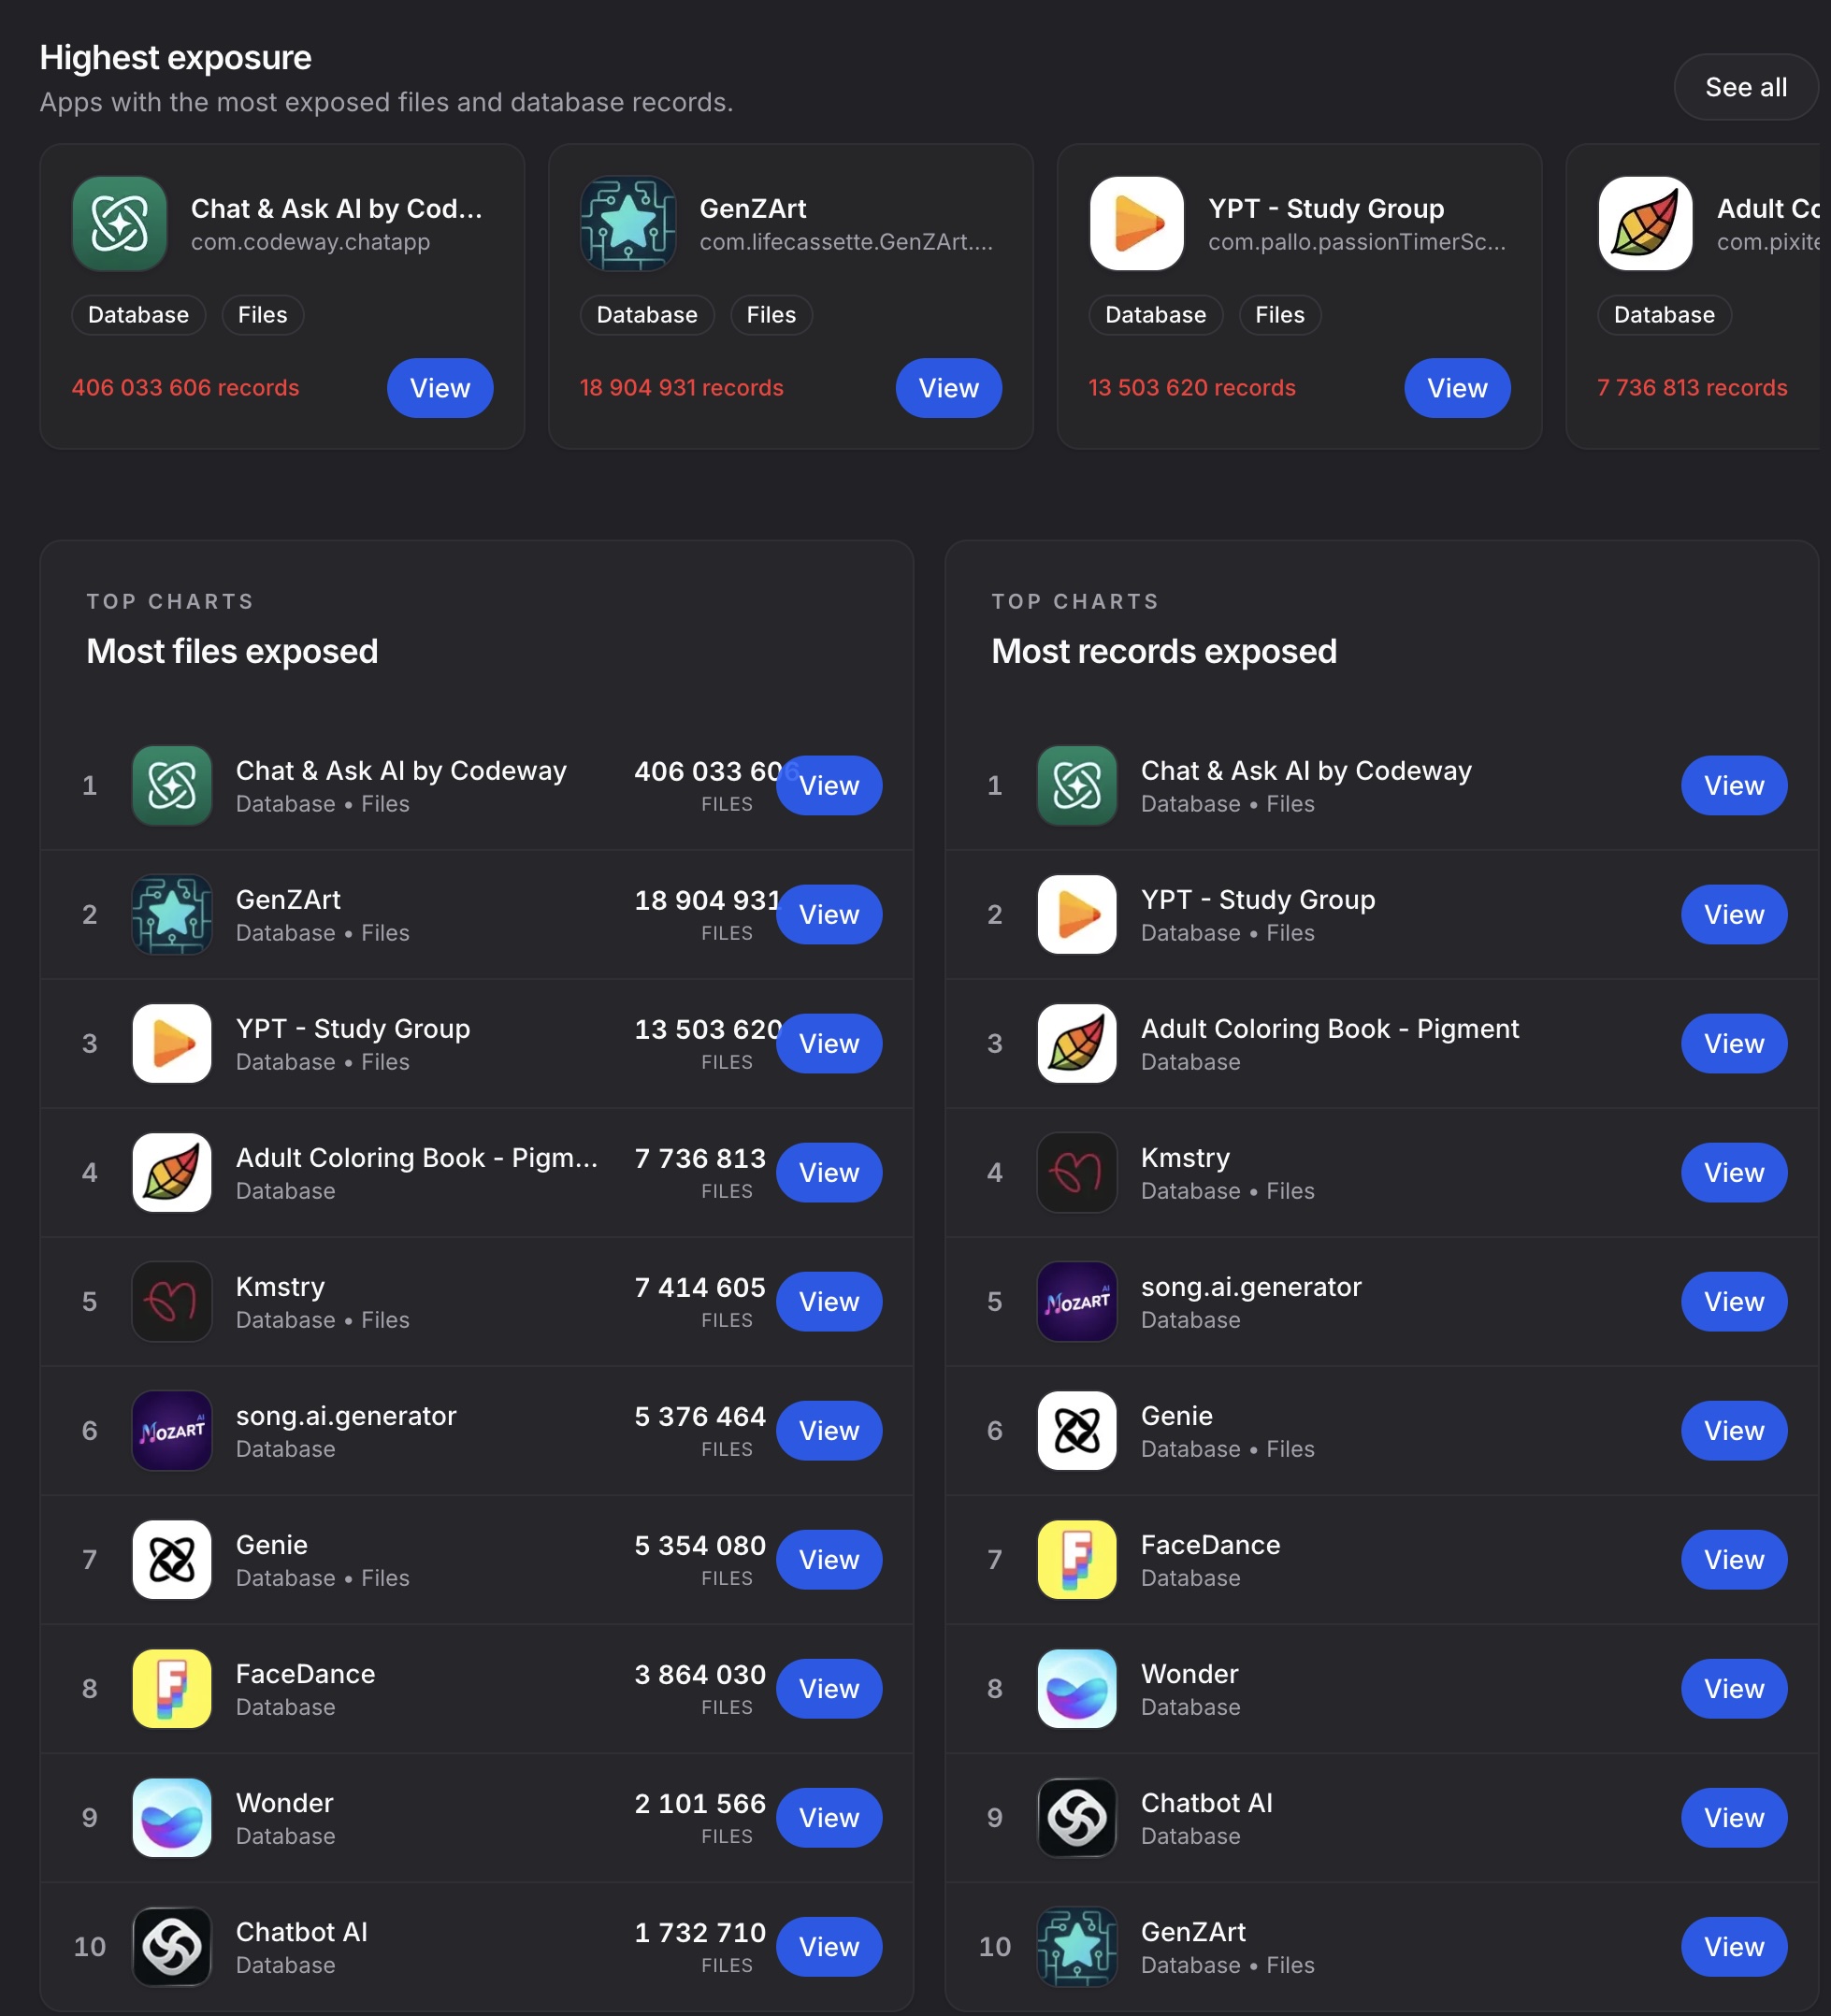
По состоянию на текущий момент проект Firehound выявил 198 iOS-приложений, которые в той или иной форме раскрывают пользовательские данные. Причём 196 из них грозят серьёзными утечками.


Антирекордсменом стало приложение Chat & Ask AI. Оно уверенно возглавляет рейтинги Firehound по количеству открытых файлов и записей: более 406 миллионов записей, относящихся к 18+ миллионам пользователей. И это не абстрактные метаданные — речь идёт о реальной пользовательской информации.

Исследователь @Harrris0n, один из участников проекта, отдельно прокомментировал находку, подчеркнув масштабы проблемы и её системный характер.

Большинство утечек связано с неправильно настроенными базами данных и облачными хранилищами. Во многих случаях приложения не только оставляют данные открытыми, но и фактически «помогают» исследователям — раскрывая схемы данных и точное количество записей.

Хотя наибольшее число проблемных приложений действительно относится к ИИ-сервисам (чат-боты, ассистенты, генераторы контента), список категорий куда шире. Среди них:

  • образование,
  • развлечения,
  • графика и дизайн,
  • здоровье и фитнес,
  • образ жизни,
  • социальные сети.

Публичная версия Firehound намеренно ограничена. Самые чувствительные результаты не выкладываются в открытый доступ — их сначала проверяют и редактируют, чтобы не усугубить ситуацию.

Хотя в соцсетях Firehound уже окрестили каталогом ИИ-слопа, сами авторы проекта осторожны в формулировках. Нет прямых доказательств, что эти приложения были созданы с помощью вайб-кодинга или автономных ИИ-инструментов. Да и сам термин больше отражает настроение, чем техническую суть проблемы.

Подпишитесь на новости

Шадаев призвал вендоров NGFW искать деньги у заказчиков, а не у государства

Власти обсуждали возможность выделить субсидии одному-двум российским разработчикам NGFW, но решили не назначать любимчиков и не вмешиваться в рыночную борьбу. Об этом глава Минцифры Максут Шадаев рассказал на конференции «День ТризТех: звезда родилась».

По словам министра, соблазн выдать отдельным вендорам деньги на разработку межсетевых экранов нового поколения был большим.

Однако государственный карт-бланш сам по себе не создаёт успешный продукт и не гарантирует, что на выходе получится решение, которое действительно нужно рынку.

Рекомендация разработчикам прозвучала так: искать заказчика, готового инвестировать в создание продукта. Если бизнес согласен вкладываться ещё до выхода решения, значит, у технологии есть не только презентация и дорожная карта, но и реальный спрос.

Выступление прошло в рамках конференции ТризТех, посвящённой российскому рынку NGFW и сетевой безопасности. Сам вендор ранее заявил о намерении занять 15-20% рынка межсетевых экранов уже в 2026 году.

Шадаев также назвал информационную безопасность одним из российских ИТ-направлений с наибольшим экспортным потенциалом. Зарубежные заказчики, по его словам, не хотят полностью зависеть от западных производителей и стремятся балансировать поставщиков.

Для российских компаний это открывает окно возможностей, но заходить в него придётся с конкурентным продуктом.

Государство готово не мешать, но оплачивать разработку за всех не собирается. Сначала найдите клиента, потом спасайте его периметр.

RSS: Новости на портале Anti-Malware.ru