


Сотни iOS-приложений с ИИ в App Store сливают данные пользователей

Сотни iOS-приложений с ИИ в App Store сливают данные пользователей

Сотни iOS-приложений с ИИ в App Store сливают данные пользователей

Исследователи обнаружили в App Store сотни приложений, сливающих пользовательские данные — от имён и адресов электронной почты до истории чатов. И что особенно показательно, подавляющее большинство таких приложений связано с ИИ.

На проблему обратили внимание авторы инициативы Firehound, которую ведёт исследовательская команда CovertLabs.

Проект сканирует и индексирует приложения в App Store, выявляя те, которые по неосторожности (или халатности) оставляют данные пользователей в открытом доступе. На это указал известный исследователь @vxunderground, который без лишних церемоний охарактеризовал происходящее как «slopocalypse» («слопокалипсис» — от «AI-slop» — прим. Anti-Malware.ru).

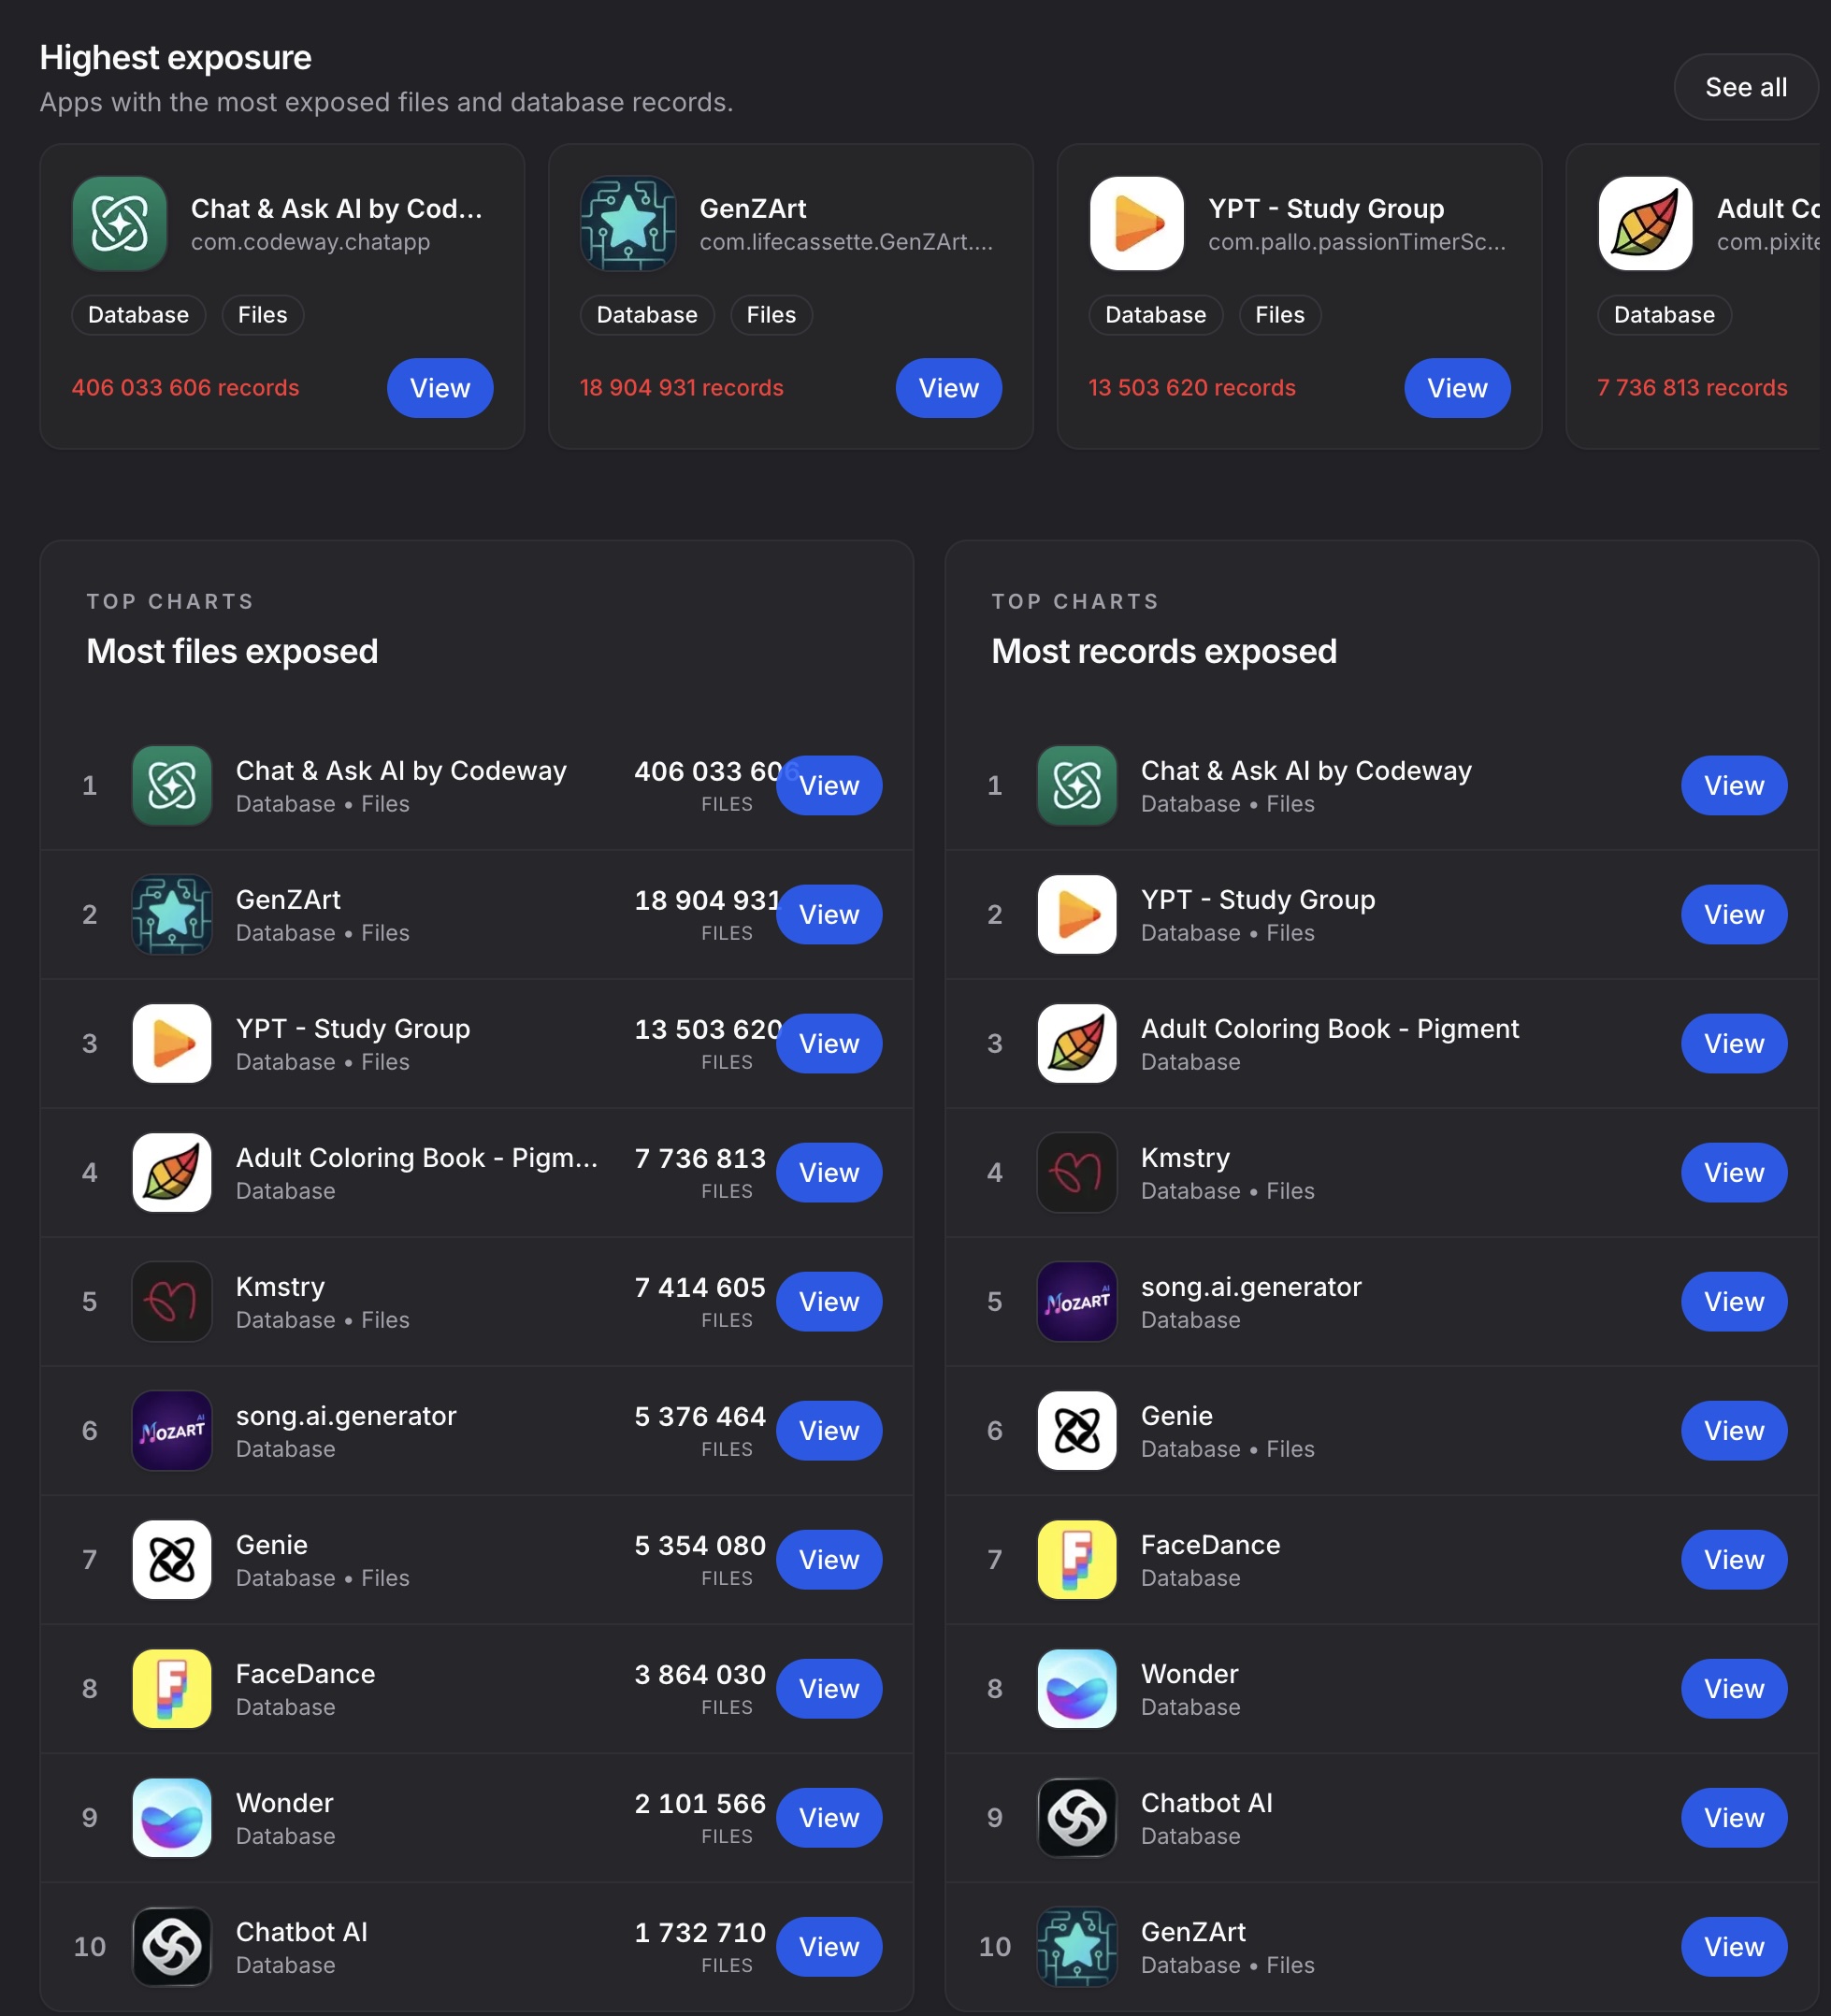
По состоянию на текущий момент проект Firehound выявил 198 iOS-приложений, которые в той или иной форме раскрывают пользовательские данные. Причём 196 из них грозят серьёзными утечками.


Антирекордсменом стало приложение Chat & Ask AI. Оно уверенно возглавляет рейтинги Firehound по количеству открытых файлов и записей: более 406 миллионов записей, относящихся к 18+ миллионам пользователей. И это не абстрактные метаданные — речь идёт о реальной пользовательской информации.

Исследователь @Harrris0n, один из участников проекта, отдельно прокомментировал находку, подчеркнув масштабы проблемы и её системный характер.

Большинство утечек связано с неправильно настроенными базами данных и облачными хранилищами. Во многих случаях приложения не только оставляют данные открытыми, но и фактически «помогают» исследователям — раскрывая схемы данных и точное количество записей.

Хотя наибольшее число проблемных приложений действительно относится к ИИ-сервисам (чат-боты, ассистенты, генераторы контента), список категорий куда шире. Среди них:

  • образование,
  • развлечения,
  • графика и дизайн,
  • здоровье и фитнес,
  • образ жизни,
  • социальные сети.

Публичная версия Firehound намеренно ограничена. Самые чувствительные результаты не выкладываются в открытый доступ — их сначала проверяют и редактируют, чтобы не усугубить ситуацию.

Хотя в соцсетях Firehound уже окрестили каталогом ИИ-слопа, сами авторы проекта осторожны в формулировках. Нет прямых доказательств, что эти приложения были созданы с помощью вайб-кодинга или автономных ИИ-инструментов. Да и сам термин больше отражает настроение, чем техническую суть проблемы.

Подпишитесь на новости

Яндекс собрал защиту облаков, паролей и ботов под брендом Yandex Security

Yandex B2B Tech запускает новое направление Yandex Security и собирается защищать уже не только собственное облако. В зону ответственности войдут локальные, гибридные и мультиоблачные инфраструктуры, даже если ресурсы компании разложены по нескольким провайдерам.

Центром управления станет Security Deck. Платформа будет собирать в одном интерфейсе информацию о правах доступа, рисках и ошибках конфигурации в разных облаках.

Подключение, по заявлению компании, займёт несколько минут, а до конца года Яндекс рассчитывает привлечь нескольких крупных облачных провайдеров-партнёров.

Одной сменой вывески дело не ограничится. Как сообщила Yandex B2B Tech, в Security Deck появится модуль Access Analyzer. Он будет искать избыточные полномочия, неиспользуемые сервисные аккаунты и предлагать более узкие роли в соответствии с принципом минимальных привилегий. Потому что выдавать всем права администратора — быстро, удобно и очень удобно злоумышленникам.

Сервис Identity Hub получит беспарольную аутентификацию на базе WebAuthn и FIDO2. Сотрудники смогут входить в корпоративные системы по лицу, отпечатку пальца или с помощью аппаратного ключа. Администраторы смогут настроить MFA либо полностью запретить пароли, которые невозможно украсть только в одном случае — когда их вообще нет.

Обновится и Yandex Smart Web Security. Новый механизм JS-Challenge будет проверять посетителей сайта в фоне и показывать капчу лишь при наиболее подозрительной активности. Обычный пользователь пройдёт незаметно, а ботам придётся доказывать, что они не боты. Иронично, но справедливо.

Yandex Security объединит собственные разработки компании и решения SolidLab. Главная ставка — централизованная защита инфраструктуры независимо от места её размещения.

RSS: Новости на портале Anti-Malware.ru