


NGENIX представила аттестованное облако для банков и онлайн-сервисов

NGENIX представила аттестованное облако для банков и онлайн-сервисов

NGENIX представила аттестованное облако для банков и онлайн-сервисов

Компания NGENIX объявила о запуске нового продукта — «Аттестованного публичного облака». Это облачное решение для защиты публичных веб-ресурсов, построенное на выделенной и дополнительно защищённой инфраструктуре, прошедшей аттестацию по требованиям российских регуляторов и международных стандартов.

Новый сервис ориентирован на организации, для которых критично соблюдение требований по защите персональных и платёжных данных.

В первую очередь речь идёт о финансовом секторе — банках, микрофинансовых организациях, брокерах и страховых компаниях. Для них облако NGENIX может использоваться как часть защищённой ИТ-среды, соответствующей требованиям ГОСТ 57580.1, что упрощает выполнение нормативов ЦБ РФ и снижает затраты на аттестацию собственной инфраструктуры.

Для интернет-магазинов, платных сервисов и других участников платёжной системы «МИР» облако аттестовано по PCI DSS, что является обязательным условием для обработки платёжных данных и взаимодействия с банками-эквайерами.

Кроме того, продукт рассчитан на операторов персональных данных: информационная система облака соответствует требованиям Приказа ФСТЭК №21 (уровень защищённости УЗ-2), что позволяет легально использовать его для защиты веб-ресурсов с персональными данными.

С точки зрения функциональности «Аттестованное публичное облако NGENIX» закрывает сразу несколько задач. В их числе — защита от DDoS-атак на сетевом и прикладном уровнях (L3 и L7), противодействие нелегитимному автоматизированному трафику, обеспечение отказоустойчивости и защиты DNS, а также сглаживание пиков нагрузки за счёт CDN-механизмов.

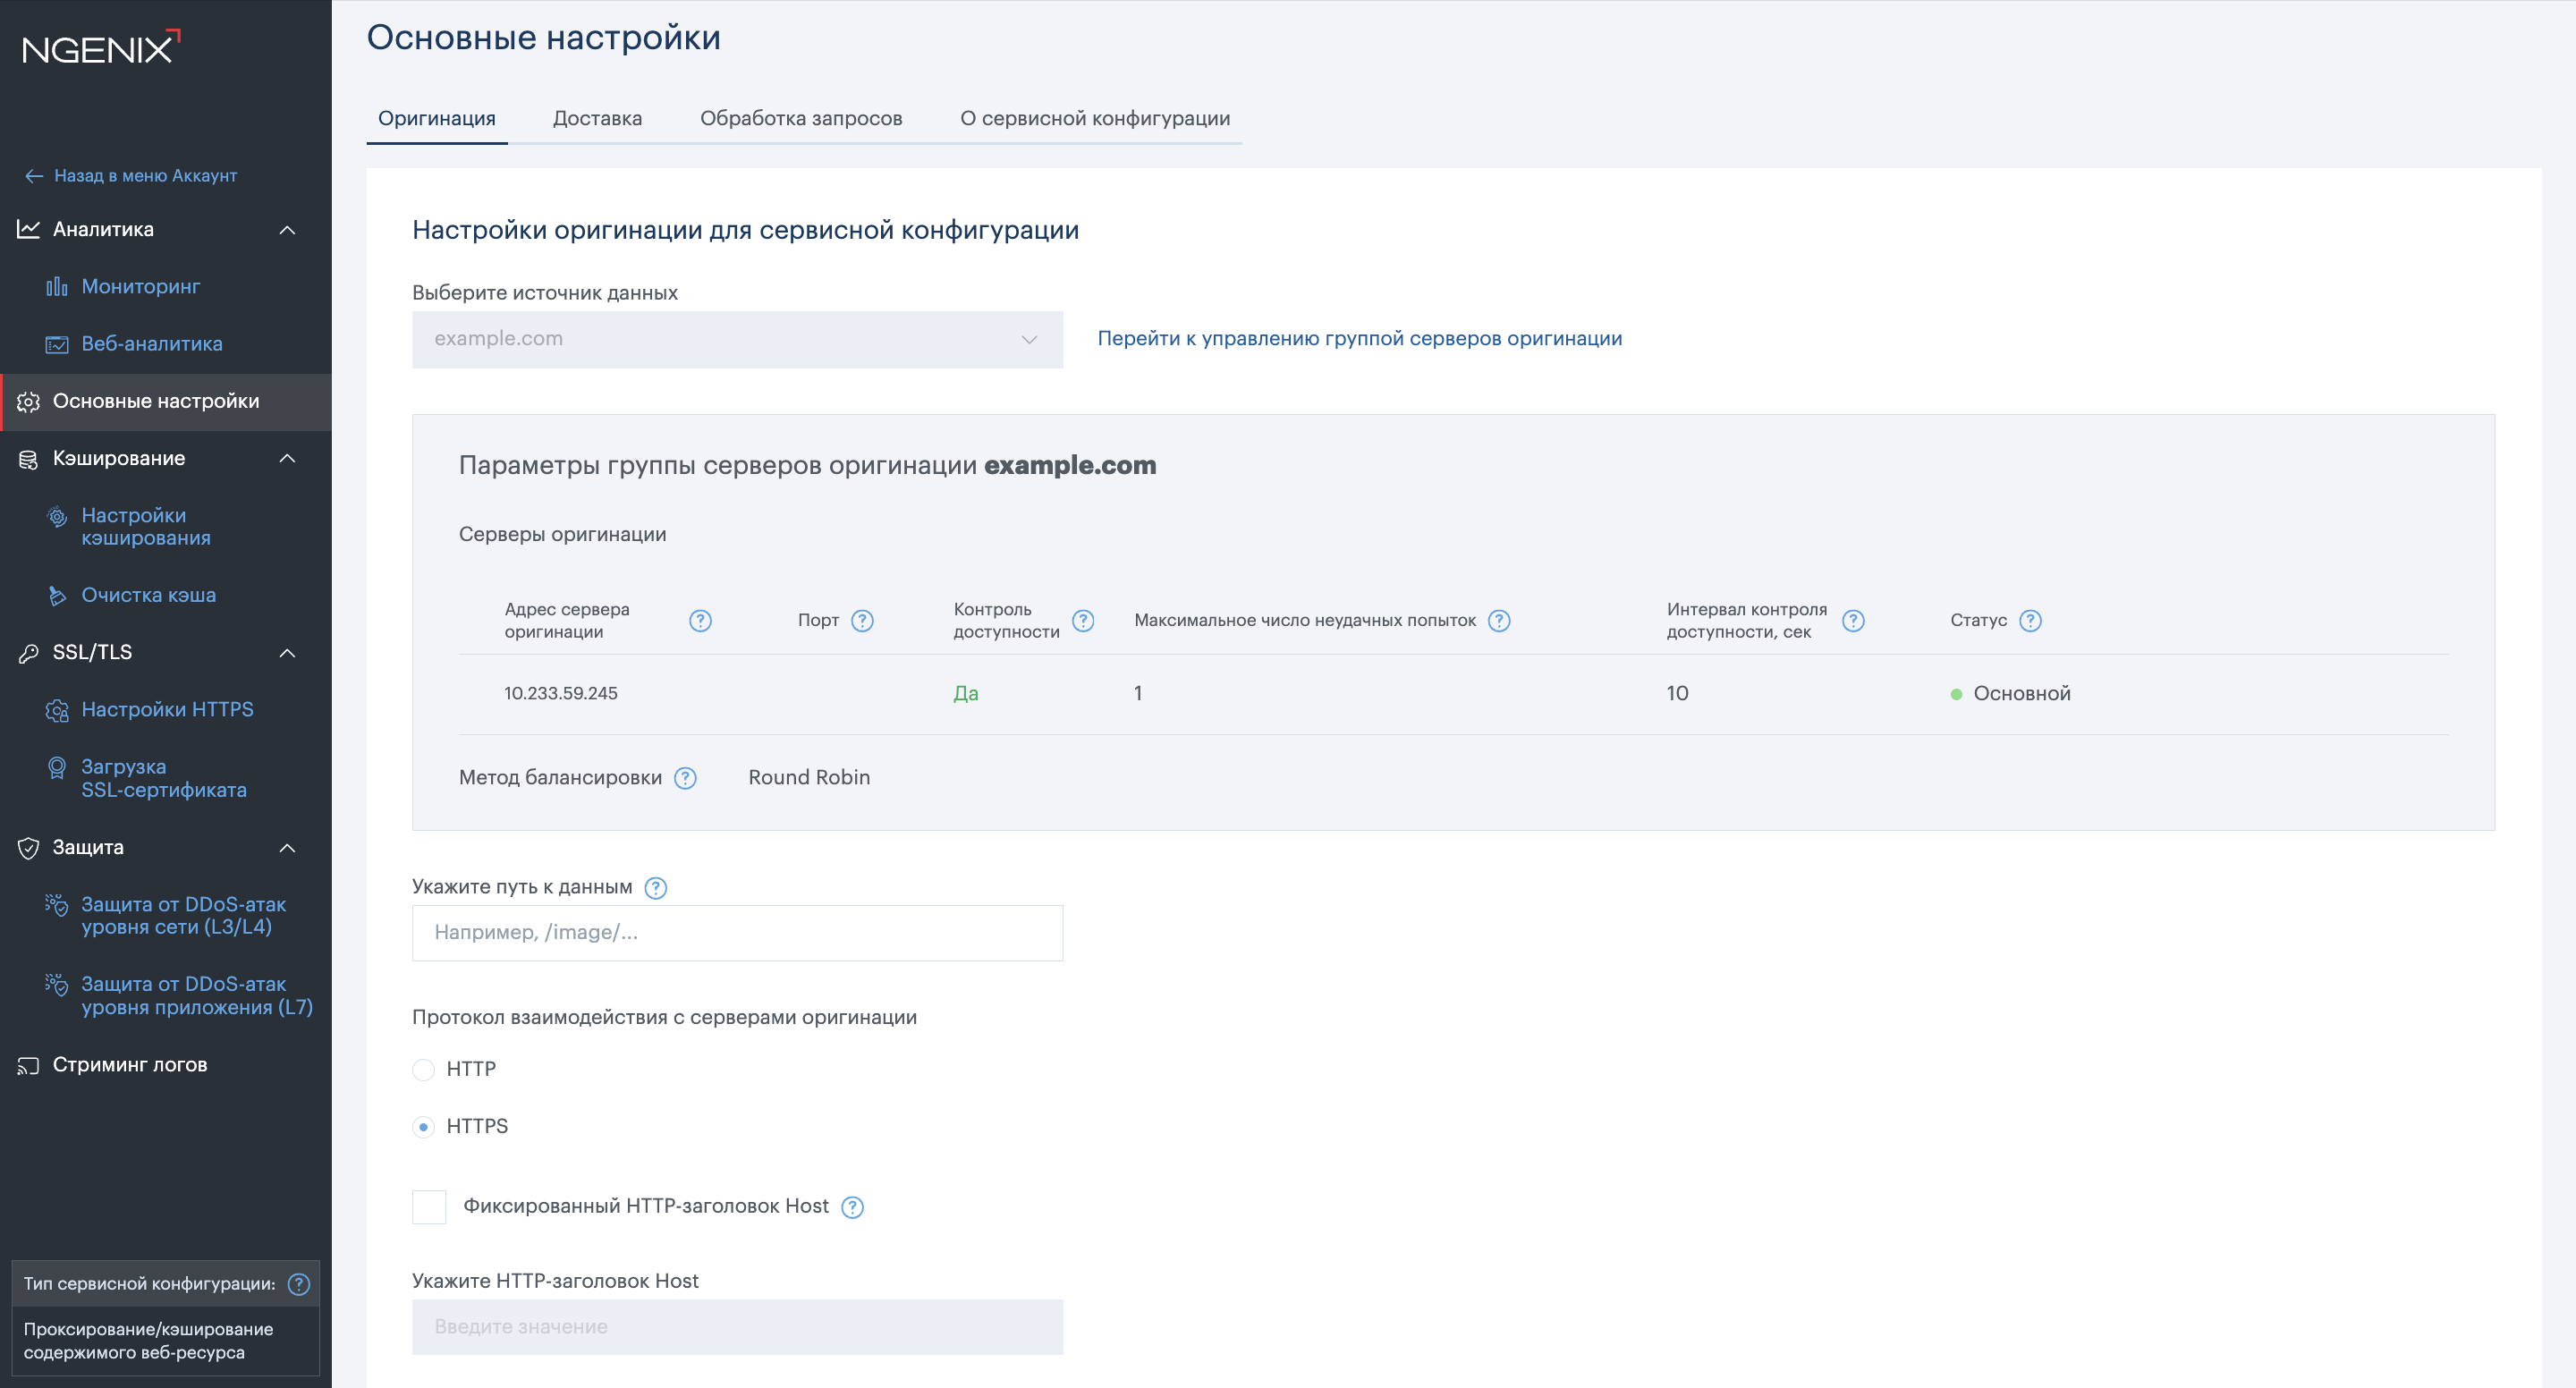
Инфраструктура решения изначально проектировалась с учётом требований информационной безопасности. Аттестованные мощности размещены в трёх независимых дата-центрах в Москве, а взаимодействие между узлами платформы защищено с использованием ГОСТ-криптографии и сертифицированных ФСБ аппаратных криптошлюзов. В систему безопасности также входят IDS/IPS и централизованный сбор и анализ событий в SIEM. Управление сервисами и доступом осуществляется через клиентский портал NGENIX EdgeSec Multidesk с разграничением прав пользователей.


Как отметил генеральный директор NGENIX Константин Чумаченко, запуск аттестованного облака стал ответом на запрос со стороны российских организаций, которым важно сочетать преимущества облачной защиты с формальным соответствием требованиям регуляторов и платёжных систем. По его словам, новый продукт позволяет использовать облачные механизмы защиты веб-ресурсов без необходимости идти на компромиссы с нормативной базой.

Подпишитесь на новости

Gemini на подхвате у трояна: RATHat осваивает чужие Android-смартфоны

Банковский троян RATHat использует Google Gemini как помощника для заражения смартфонов. По данным исследователей из Cleafy, нейросеть помогает вредоносу ориентироваться в незнакомых интерфейсах Android, а его операторам — выбирать жертв побогаче.

Как сообщают специалисты, всё начинается с маскировки под легитимное приложение и уговоров включить специальные возможности — Accessibility.

Получив доступ, троян самостоятельно активирует беспроводную отладку и подключается к устройству через ADB. Дальше оператор может развернуть отдельный сервис на Go с правами системного пользователя.

И вот неприятный фокус: удалить приложение недостаточно. Сервис работает отдельно и способен оставаться активным до перезагрузки, а также возвращать удалённый APK.


Gemini помогает RATHat обходить различия между версиями Android, языками и оболочками производителей. Когда обычный сценарий нажатий буксует, троян отправляет модели структуру интерфейса и просит подсказать, где нужная кнопка. Меньше ручной настройки — больше возможностей автоматизировать заражение.


На стороне злоумышленников ИИ разбирает перехваченные СМС, оценивает банковские остатки и помогает сортировать устройства по привлекательности.


С апреля Cleafy выявила почти 100 развёртываний управляющей инфраструктуры. Исследователи предполагают модель «вредонос как услуга».

RSS: Новости на портале Anti-Malware.ru