


В Google Chrome теперь можно выключать ИИ-защиту от спама

В Google Chrome теперь можно выключать ИИ-защиту от спама

В Google Chrome теперь можно выключать ИИ-защиту от спама

Google продолжает аккуратно внедрять ИИ в Chrome и одновременно даёт пользователям чуть больше контроля. В браузере появилась возможность удалить локальные ИИ-модели, которые используются для работы функции Enhanced Protection («Расширенная защита»).

Сама Enhanced Protection существует в Chrome уже несколько лет, но в прошлом году Google тихо прокачала её с помощью ИИ.

Тогда компания заявила о «защите в реальном времени» от опасных сайтов, загрузок и расширений, не вдаваясь в подробности, как именно работает новый механизм.

Предположительно, ИИ помогает браузеру быстрее распознавать подозрительные паттерны — в том числе на сайтах, которые ещё не попали в чёрные списки Google. Кроме того, такая защита глубже анализирует загружаемые файлы и пытается выявить вредоносные признаки ещё до запуска.

Теперь стало известно главное: эти ИИ-модели хранятся прямо на устройстве пользователя. И при желании от них можно избавиться.

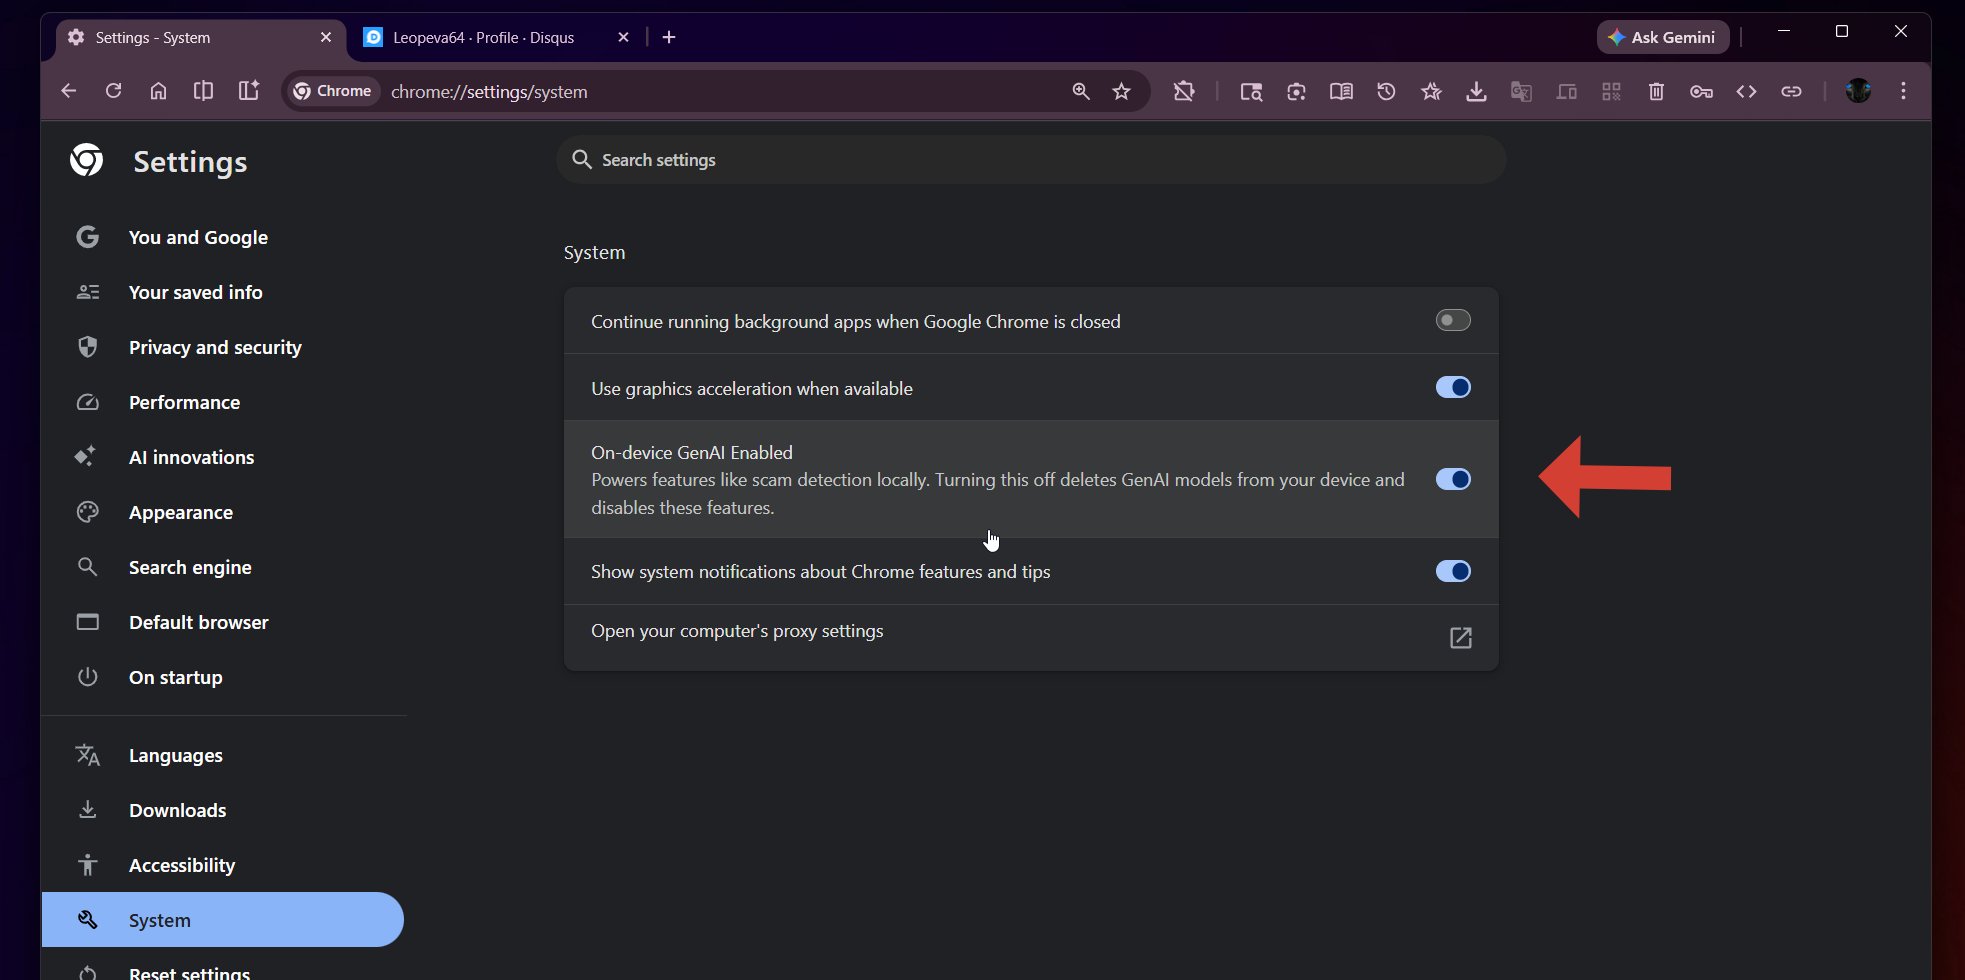
Как отметил пользователь Leo, в настройках Chrome появился новый переключатель. Чтобы удалить локальную ИИ-модель, достаточно зайти в Chrome → Настройки → Система и отключить пункт On-device GenAI. После этого браузер удаляет ИИ-компоненты, отвечающие за работу «умной» защиты.


Интересно, что, судя по формулировкам в интерфейсе, локальные ИИ-модели в Chrome будут использоваться не только для защиты от мошенничества и вредоносных сайтов. Похоже, Google готовит почву для других функций на базе локального ИИ — без постоянной передачи данных в облако.

Пока нововведение доступно в Chrome Canary, но, как обычно, через некоторое время оно должно добраться и до стабильной версии браузера.

Подпишитесь на новости

МАКС проверит ссылки и включит защиту после контакта с мошенником

МАКС начал предупреждать пользователей при переходе по опасным ссылкам. Дополнительно мессенджер автоматически включает Безопасный режим на сутки для тех, с кем пытался связаться мошенник.

Как сообщает Центр безопасности МАКС, автоматизированные системы анализируют ссылку на наличие угроз в момент клика.

Если адрес признан опасным, пользователь увидит всплывающее предупреждение. По заявлению сервиса, проверка выполняется в реальном времени.

Вторая мера — автоматический Безопасный режим на 24 часа. Пока он действует, звонить пользователю и добавлять его в чаты смогут только контакты из адресной книги. Вручную включать ограничения после подозрительного контакта не потребуется.


Уведомление придет через официального бота МАКС. Управлять режимом можно в разделе «Безопасность»: пользователь вправе отключить его самостоятельно. Если настройки не менялись, через сутки ограничения снимутся автоматически.

Каким именно образом система определяет мошенника и по каким критериям признает ссылку опасной, в сообщении не уточняется. Также не сказано, блокируется ли переход после предупреждения или пользователь может продолжить его.

Практический смысл обновления — поставить дополнительный барьер между подозрительным сообщением и действием пользователя. Предупреждение дает шанс остановиться до перехода, а временные ограничения сокращают возможности незнакомцев снова выйти на связь.

Но уведомление об опасности все равно придется прочитать. Привычка машинально нажимать «дальше» способна обесценить даже очень старательную проверку.

RSS: Новости на портале Anti-Malware.ru