


В iOS нашли намёк на сквозное шифрование RCS-чатов между iPhone и Android

В iOS нашли намёк на сквозное шифрование RCS-чатов между iPhone и Android

В iOS нашли намёк на сквозное шифрование RCS-чатов между iPhone и Android

Apple, похоже, делает ещё один шаг к полноценной защите RCS-переписки между iPhone и Android — но, как это часто бывает, не без оговорок. В бета-версии iOS 26.3 Beta 2 обнаружены признаки подготовки сквозного шифрования (end-to-end encryption, E2EE) для RCS-сообщений.

Речь идёт о той самой защите, которая давно стала стандартом в современных мессенджерах, но до сих пор отсутствует в переписке между пользователями iPhone и Android.

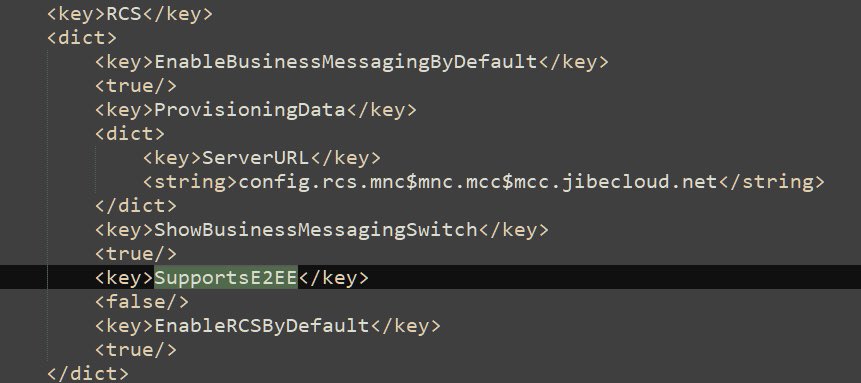
Информацию обнаружил пользователь X (бывший Twitter) под ником @TiinoX83. Изучая carrier bundles — пакеты настроек операторов связи — он нашёл новый параметр, позволяющий операторам включать шифрование RCS. Судя по коду, Apple готовит механизм, при котором именно оператор будет «давать добро» на использование защищённых RCS-чатов.


Правда, есть нюанс. На данный момент этот параметр присутствует лишь у четырёх операторов — Bouygues, Orange, SFR и Free, и все они работают во Франции. Более того, ни один из них пока не активировал новую опцию. То есть формально поддержка как бы есть, но по факту она не работает.

История с E2EE для RCS тянется уже не первый месяц. После анонса спецификации Universal Profile 3.0 от GSMA весной прошлого года Apple публично пообещала добавить поддержку защищённых RCS-сообщений в будущих обновлениях iOS. Тогда же стало известно, что шифрование будет строиться на протоколе Messaging Layer Security (MLS) — том самом, который Google уже использует в Google Messages.

Первые намёки на реализацию этой идеи появились ещё в августе, когда в коде iOS 26 нашли следы тестирования MLS. С тех пор ожидания только росли, но реального запуска функции пользователи так и не увидели.

Подпишитесь на новости

Cloud.ru представил платформу для поиска опасных настроек в облаке

Публичное хранилище с приватными данными, лишние права у сервисного аккаунта, виртуальная машина с ненужным доступом из интернета — иногда для инцидента достаточно неудачной настройки. Cloud.ru представила Evolution Protection Platform, собственное решение класса CNAPP для выявления таких рисков. Сейчас платформа проходит закрытое тестирование с крупными российскими компаниями.

О возможностях решения Cloud.ru рассказала в своём корпоративном блоге на CISOCLUB.

За проверку конфигураций отвечает модуль CSPM. При изменении настроек облачных сервисов платформа обновляет сведения и запускает соответствующие проверки. Анализ работает внутри Cloud.ru Evolution, без установки агентов на виртуальные машины.

Компании могут использовать готовые наборы проверок или создавать собственные правила. Например, запретить публичные IP-адреса у машин в среде разработки.

Результаты доступны в интерфейсе облачной платформы. Уведомления можно получать по почте и передавать в рабочие инструменты через API и вебхуки.

В текущую версию также включены проверки защищённости ИИ-агентов, созданных на базе продуктов Cloud.ru Evolution. А вот обнаружение конфиденциальных данных через DSPM, сканирование уязвимостей виртуальных машин и контейнеров и ИИ-ассистент для приоритизации рисков пока находятся в планах.

RSS: Новости на портале Anti-Malware.ru