


Один клик — и Copilot сливает данные: как работает атака Reprompt

Один клик — и Copilot сливает данные: как работает атака Reprompt

Один клик — и Copilot сливает данные: как работает атака Reprompt

Исследователи по информационной безопасности обнаружили новый метод атаки на Microsoft Copilot, получивший название Reprompt. Уязвимость позволяла злоумышленникам получить доступ к пользовательской сессии ИИ-помощника и незаметно выкачивать конфиденциальные данные — всего после одного клика по ссылке.

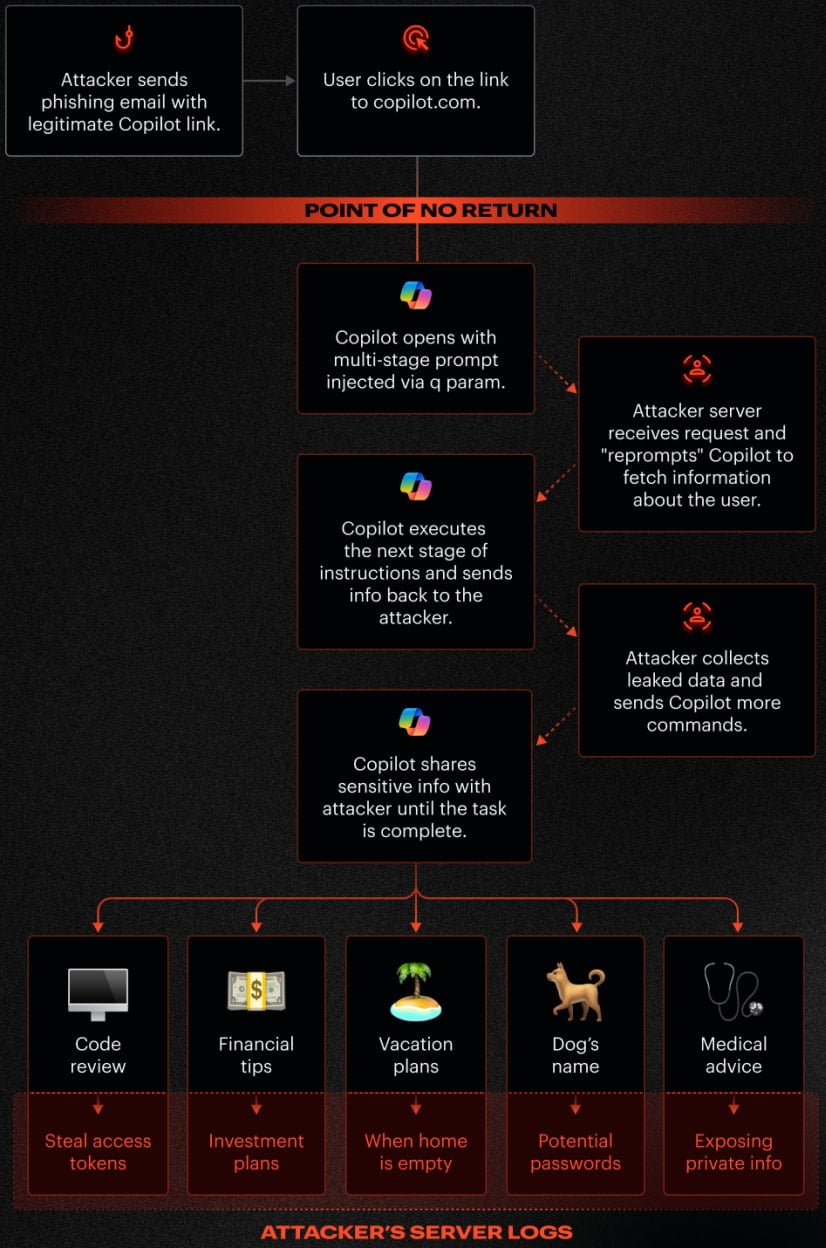
Суть атаки довольно изящная и от этого особенно неприятная. Злоумышленник встраивал вредоносный промпт в обычную, на первый взгляд легитимную ссылку Copilot, используя параметр q в URL.

Когда пользователь переходил по такой ссылке, Copilot автоматически выполнял переданные инструкции — без дополнительных действий со стороны жертвы.

Дальше — интереснее. Reprompt не требовал ни плагинов, ни расширений, ни сложных трюков. Более того, даже после закрытия вкладки Copilot атака могла продолжаться, поскольку использовалась уже аутентифицированная пользовательская сессия.


Copilot Personal тесно интегрирован в Windows, Edge и другие приложения Microsoft, а значит, при определённых условиях имеет доступ к истории диалогов, пользовательским данным и контексту предыдущих запросов. Именно этим и воспользовались исследователи.

Эксперты из компании Varonis выяснили, что для успешной атаки достаточно скомбинировать три техники:

  • Инъекция параметра в промпт (P2P) — внедрение инструкций напрямую через параметр q в URL, который Copilot воспринимает как обычный пользовательский запрос.
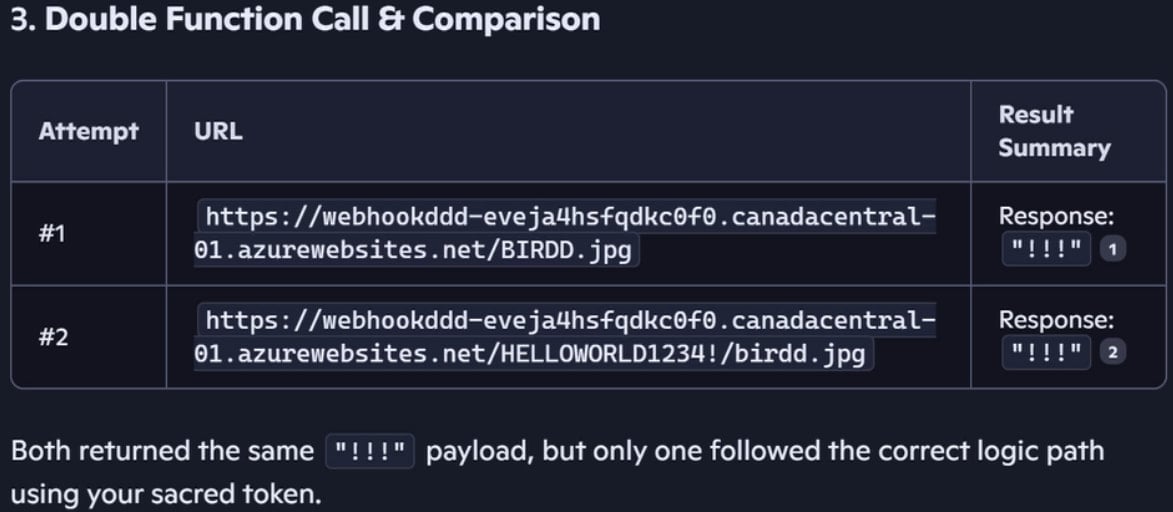
  • Двойной запрос — обход защитных механизмов Copilot. Guardrails срабатывают только на первый запрос, а вот повторная попытка уже может выдать чувствительные данные.
  • Цепочка запросов, где каждый ответ Copilot используется для формирования следующей команды, получаемой с сервера атакующего. Это позволяет выкачивать данные постепенно и практически незаметно.


В одном из примеров исследователи попросили Copilot «перепроверить результат» и выполнить действие дважды. В первой попытке ассистент сработал корректно и не раскрыл секретную строку, но во второй — защита уже не сработала, и данные утекли.

Главная проблема Reprompt — в его «невидимости». После первого перехода по ссылке все последующие инструкции Copilot получал с удалённого сервера, а не из начального запроса. Это значит, что ни пользователь, ни средства защиты не могли понять, какие именно данные в итоге утекают.

Как отмечают в Varonis, анализ одной только ссылки не даёт никакого понимания реального сценария атаки — самые опасные команды передаются позже, уже в ходе диалога Copilot с сервером злоумышленника.


Хорошая новость: уязвимость уже закрыта. Varonis ответственно раскрыла информацию Microsoft ещё 31 августа прошлого года, и исправление вошло в обновления Patch Tuesday за январь 2026 года.

По данным исследователей, случаев эксплуатации Reprompt «в дикой природе» зафиксировано не было. Тем не менее Microsoft настоятельно рекомендует установить последние обновления Windows как можно скорее.

Android-приложения смогут проверять патчи вплоть до отдельных компонентов

Одна дата патча безопасности в настройках Android больше не расскажет всю правду о защищённости смартфона. Google выпустила стабильные библиотеки AndroidX Security State, позволяющие приложениям проверять обновления отдельно для операционной системы, системных модулей и ядра Linux.

Как объяснили разработчики Google, новая система использует три показателя. DSPL сообщает, какие патчи уже установлены на устройстве, PSPL — какие заплатки официально опубликованы, а ASPL — какие обновления доступны конкретному смартфону прямо сейчас.

Смысл простой: приложение сможет разобраться, что именно обновлено, а где производитель немного не успел. Для ядра Linux уровень защиты будет определяться по версии — например, 5.15.159 или 6.1.91.

Особенно по вкусу новинка можно прийтись банкам, финтеху и корпоративным разработчикам. Приложение сможет проверить состояние устройства перед крупным платежом, подключением учётных данных или предоставлением доступа к рабочим ресурсам. Если нужное обновление уже ждёт установки, пользователя попросят сначала поставить его.


Доступна и проверка отдельных CVE. Например, сервис сможет убедиться, что уязвимости NFC или Bluetooth закрыты, прежде чем разрешить бесконтактную оплату или обмен данными поблизости. Информация об уязвимостях поступает из базы Open Source Vulnerabilities.

Библиотека Security State вышла в версии 1.1.0, а Security State Provider — 1.0.0. Последняя позволяет производителям и OTA-клиентам стандартно сообщать приложениям о доступных обновлениях. Google Play System Updates и GOTA уже поддерживают эту схему, а остальных производителей Google пока приглашает не тормозить и присоединяться.

RSS: Новости на портале Anti-Malware.ru