


Один клик — и Copilot сливает данные: как работает атака Reprompt

Один клик — и Copilot сливает данные: как работает атака Reprompt

Один клик — и Copilot сливает данные: как работает атака Reprompt

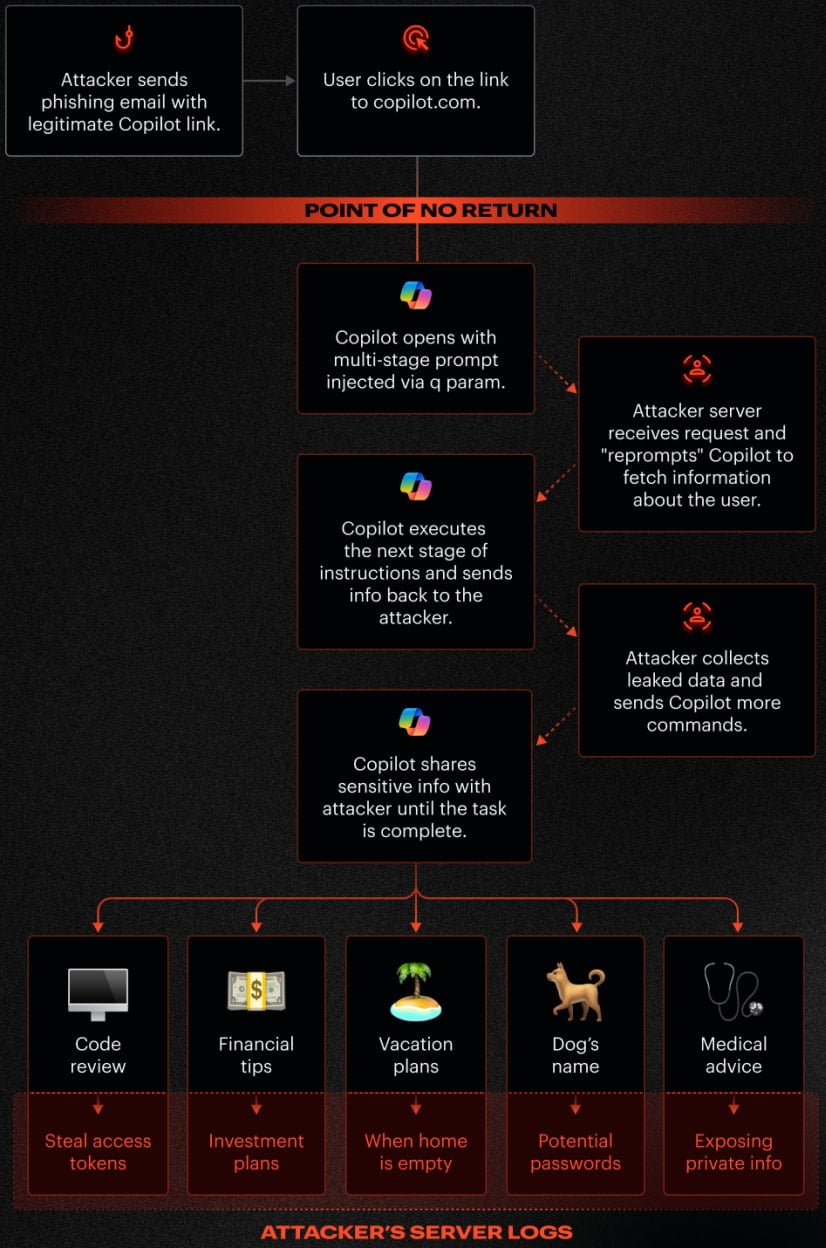
Исследователи по информационной безопасности обнаружили новый метод атаки на Microsoft Copilot, получивший название Reprompt. Уязвимость позволяла злоумышленникам получить доступ к пользовательской сессии ИИ-помощника и незаметно выкачивать конфиденциальные данные — всего после одного клика по ссылке.

Суть атаки довольно изящная и от этого особенно неприятная. Злоумышленник встраивал вредоносный промпт в обычную, на первый взгляд легитимную ссылку Copilot, используя параметр q в URL.

Когда пользователь переходил по такой ссылке, Copilot автоматически выполнял переданные инструкции — без дополнительных действий со стороны жертвы.

Дальше — интереснее. Reprompt не требовал ни плагинов, ни расширений, ни сложных трюков. Более того, даже после закрытия вкладки Copilot атака могла продолжаться, поскольку использовалась уже аутентифицированная пользовательская сессия.


Copilot Personal тесно интегрирован в Windows, Edge и другие приложения Microsoft, а значит, при определённых условиях имеет доступ к истории диалогов, пользовательским данным и контексту предыдущих запросов. Именно этим и воспользовались исследователи.

Эксперты из компании Varonis выяснили, что для успешной атаки достаточно скомбинировать три техники:

  • Инъекция параметра в промпт (P2P) — внедрение инструкций напрямую через параметр q в URL, который Copilot воспринимает как обычный пользовательский запрос.
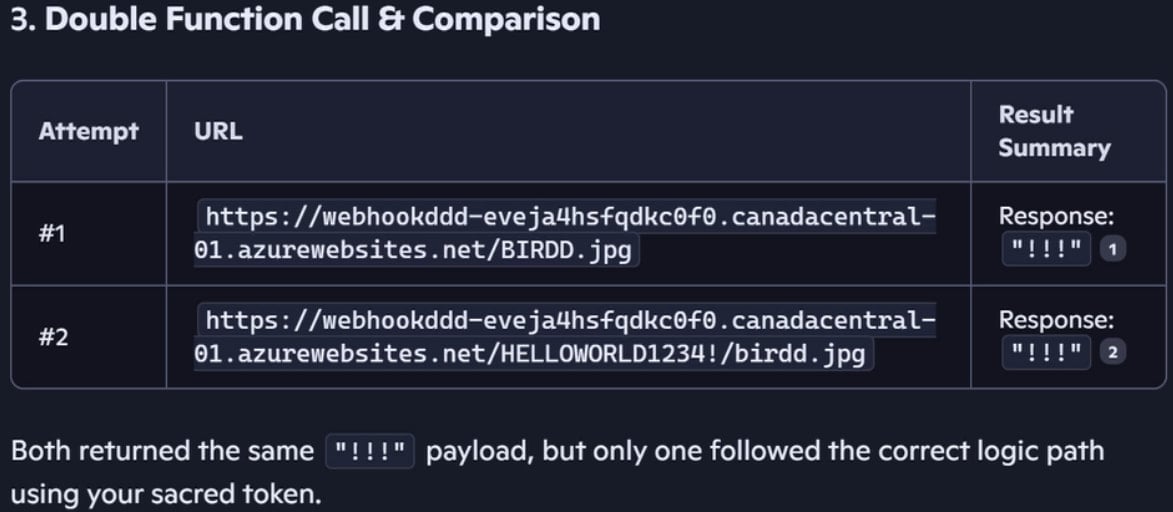
  • Двойной запрос — обход защитных механизмов Copilot. Guardrails срабатывают только на первый запрос, а вот повторная попытка уже может выдать чувствительные данные.
  • Цепочка запросов, где каждый ответ Copilot используется для формирования следующей команды, получаемой с сервера атакующего. Это позволяет выкачивать данные постепенно и практически незаметно.


В одном из примеров исследователи попросили Copilot «перепроверить результат» и выполнить действие дважды. В первой попытке ассистент сработал корректно и не раскрыл секретную строку, но во второй — защита уже не сработала, и данные утекли.

Главная проблема Reprompt — в его «невидимости». После первого перехода по ссылке все последующие инструкции Copilot получал с удалённого сервера, а не из начального запроса. Это значит, что ни пользователь, ни средства защиты не могли понять, какие именно данные в итоге утекают.

Как отмечают в Varonis, анализ одной только ссылки не даёт никакого понимания реального сценария атаки — самые опасные команды передаются позже, уже в ходе диалога Copilot с сервером злоумышленника.


Хорошая новость: уязвимость уже закрыта. Varonis ответственно раскрыла информацию Microsoft ещё 31 августа прошлого года, и исправление вошло в обновления Patch Tuesday за январь 2026 года.

По данным исследователей, случаев эксплуатации Reprompt «в дикой природе» зафиксировано не было. Тем не менее Microsoft настоятельно рекомендует установить последние обновления Windows как можно скорее.

Подпишитесь на новости

Хакеры стали взламывать автомобили через зарядные станции и каршеринг

Злоумышленники осваивают новые способы проникновения в автомобильные системы. Раньше машины взламывали в основном через Bluetooth, Wi-Fi или неофициальные прошивки, теперь точками входа становятся зарядные станции, сигнализации, сервисы каршеринга и автопарки.

По оценке АО «ГЛОНАСС», с января по октябрь 2026 года на автомобильные системы пришлось около 120-130 кибератак, а за весь 2025 год их было 430. Об этом пишут «Известия» со ссылкой на участников рынка.

Владимир Педанов из «ГЛОНАСС» рассказал, что угонщики ретранслируют сигнал ключа или подключаются к CAN-шине через проводку фары либо разъем OBD. Электроника машины в этом случае принимает ключ, хотя он находится далеко.

Главный риск для электромобилей, по словам Никиты Новикова из Angara Security, создают зарядные станции: они часто обмениваются данными с серверами без шифрования и строгой аутентификации. В России около 10 тыс. таких станций, больше 3 тыс. из них в Москве.

В 2026 году описали уязвимость, при которой злоумышленник выдавал себя за легитимную станцию и перехватывал сессии зарядки. Вмешательство в систему управления батареей грозит уже физической безопасностью водителя.

Александр Карпов из «АйТи Бастиона» предупреждает, что взлом каршеринга открывает доступ к персональным данным клиентов и системам удаленного управления машинами.

Среди недавних инцидентов издание называет атаку на владельцев кроссоверов Li Auto: злоумышленники захватили мастер-аккаунты и требовали выкуп, пострадали не менее 20 человек.

В 2027 году аналитики ожидают роста как успешных атак, так и попыток взлома.

RSS: Новости на портале Anti-Malware.ru