


Создатель Signal запустил ИИ-чат, недоступный полиции и спецслужбам

Создатель Signal запустил ИИ-чат, недоступный полиции и спецслужбам

Создатель Signal запустил ИИ-чат, недоступный полиции и спецслужбам

Создатель Signal Мокси Марлинспайк решил взяться за новую «больную точку» цифрового мира — конфиденциальность в ИИ-чатах. Его новый проект называется Confer и выглядит как попытка сделать для ИИ то же самое, что Signal однажды сделал для мессенджеров.

Confer — это ассистент с открытым исходным кодом, который изначально спроектирован так, чтобы никто, кроме самого пользователя, не мог прочитать его запросы и ответы нейросети.

Ни администраторы сервиса, ни хакеры, ни правоохранительные органы — доступ к данным есть только у владельца аккаунта.

Марлинспайк исходит из простой, но неприятной реальности: современные ИИ-платформы по своей природе являются «пылесосами данных». Пользователи охотно делятся с чат-ботами личными переживаниями, рабочими деталями, медицинскими и финансовыми вопросами — зачастую воспринимая диалог как разговор с доверенным собеседником. Но юридически и технически эти данные почти всегда остаются под контролем платформы.

Confer ломает эту модель. Все запросы пользователей и ответы языковой модели шифруются внутри доверенной среды исполнения (TEE). Даже серверные администраторы физически не могут заглянуть внутрь или что-то подменить. Диалоги хранятся на серверах только в зашифрованном виде, а ключи остаются исключительно на устройствах пользователей.


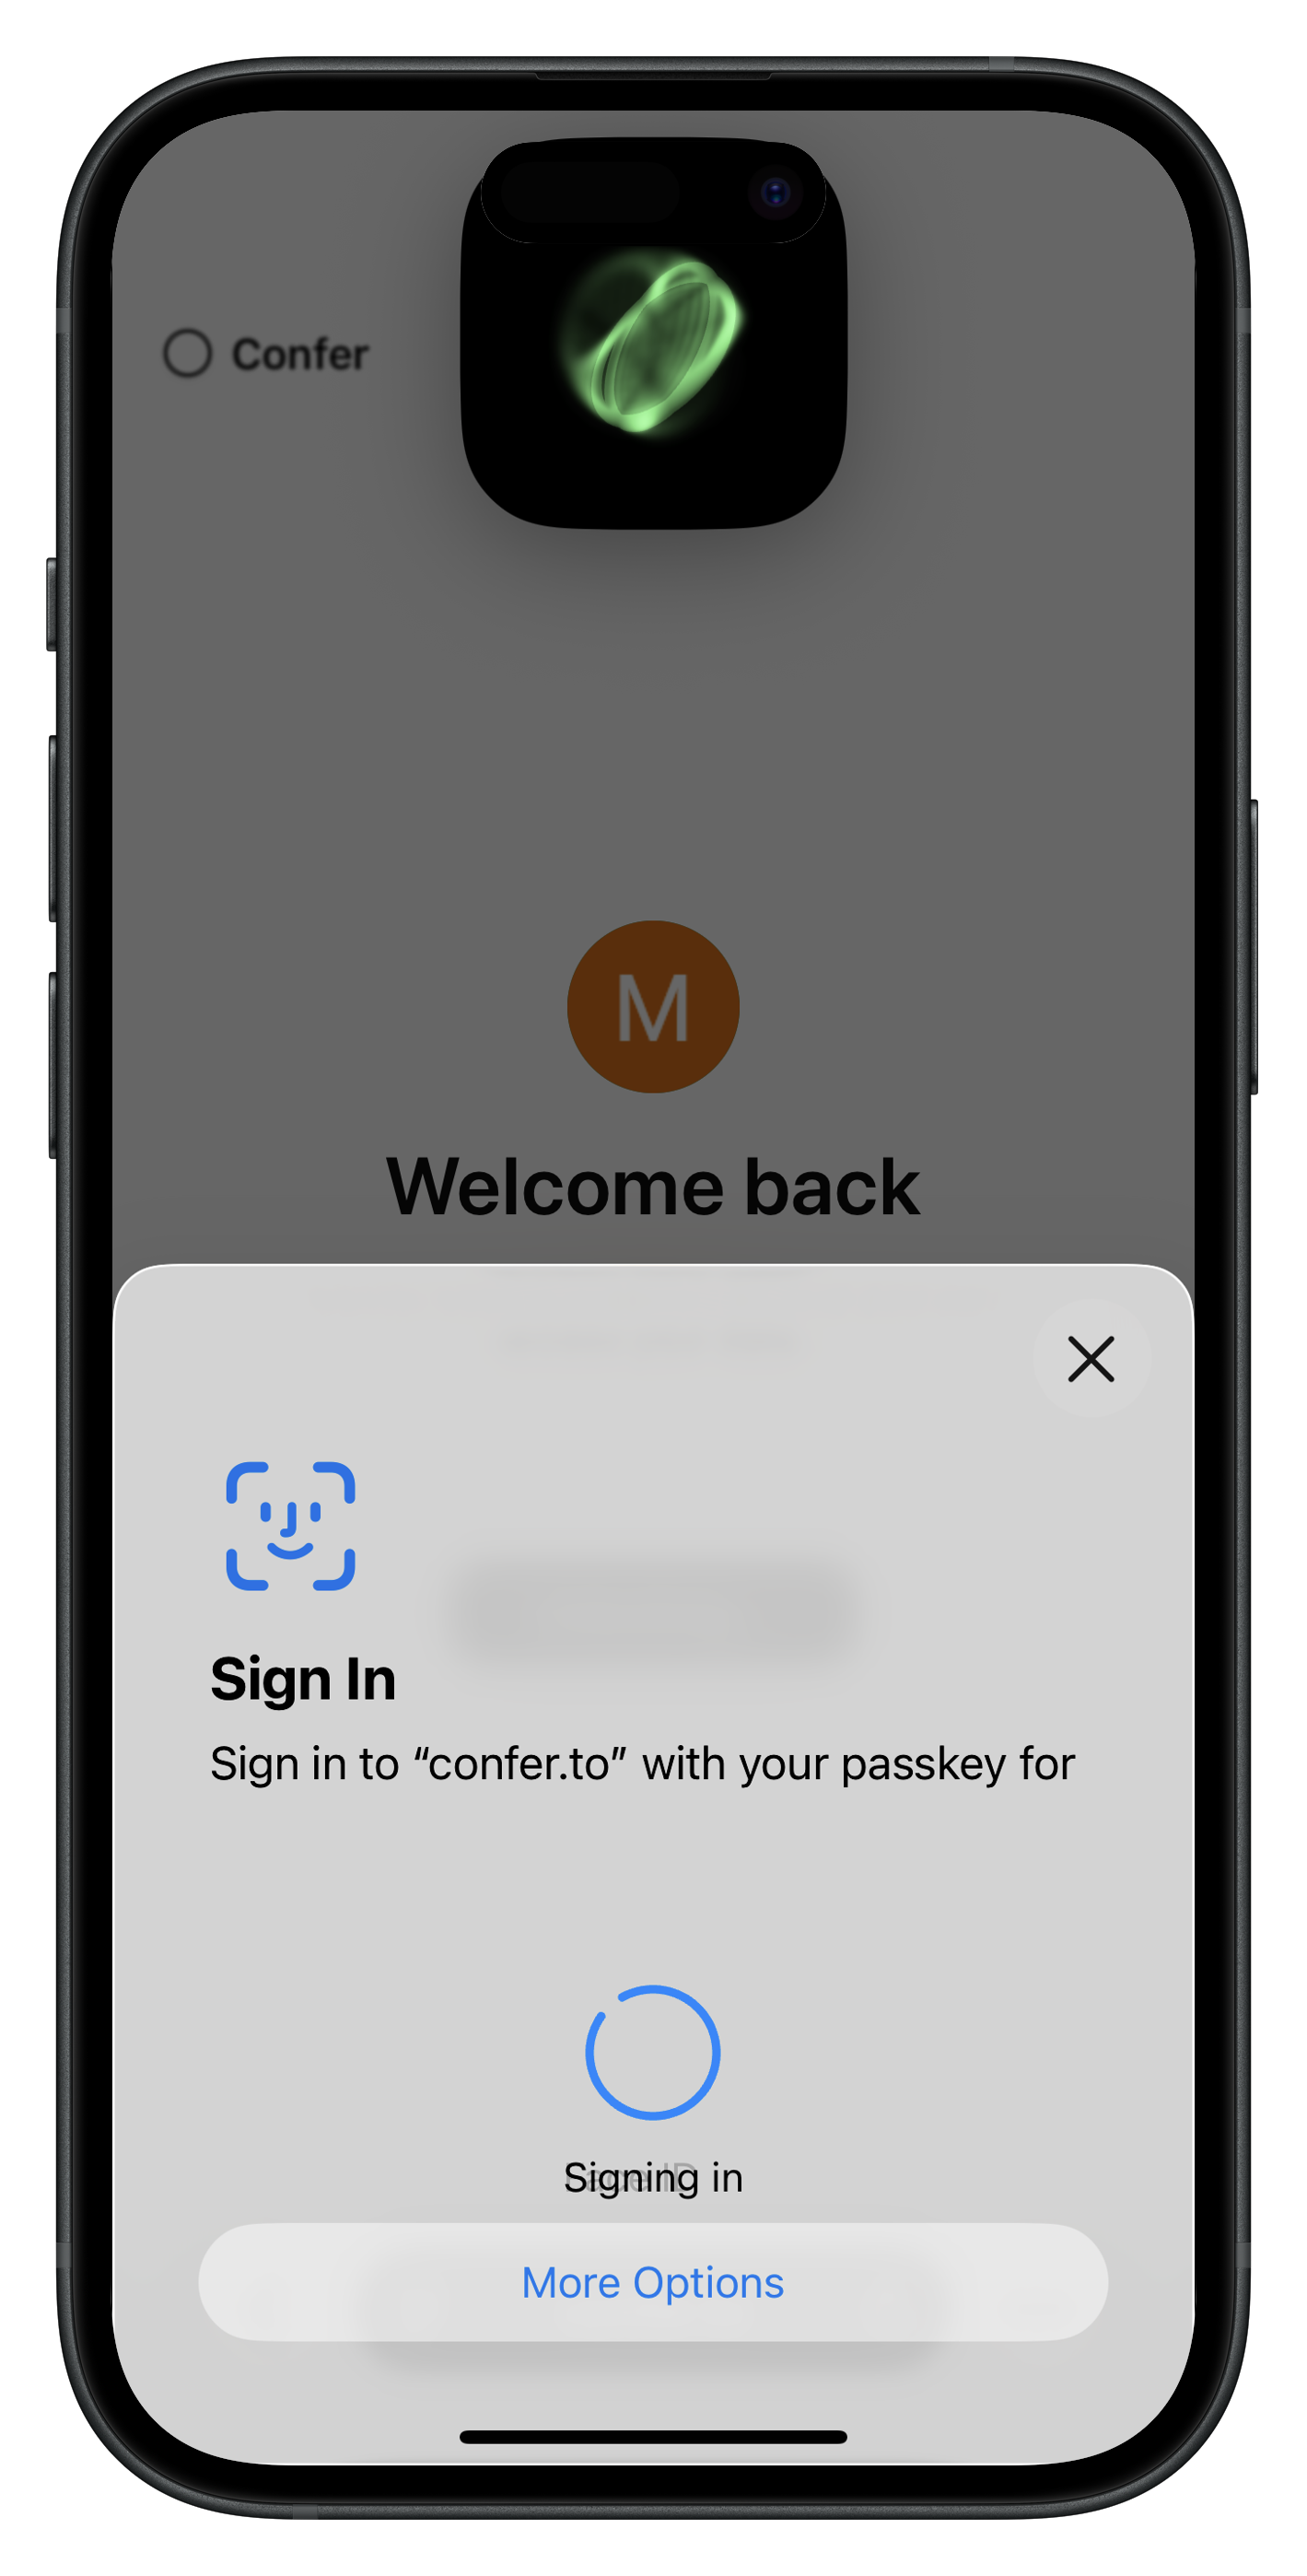
В основе Confer — ключи доступа, современный стандарт аутентификации. Закрытый ключ хранится в защищённом хранилище устройства и используется не только для входа, но и для шифрования всей переписки. Это обеспечивает сквозное шифрование и прямой аналог E2EE, знакомый по Signal.


Дополнительно Confer использует удалённую аттестацию: любой желающий может криптографически проверить, что на серверах действительно запущен именно тот открытый исходный код, который опубликован, и ничего лишнего там нет. Каждая версия подписывается и публикуется в журнале прозрачности.

При этом пользовательский интерфейс максимально простой: вход, расшифровка чатов и синхронизация между устройствами происходят почти незаметно — ровно так же, как когда-то в Signal.

По словам Марлинспайка, пользователи Confer уже рассказывают о «жизненно важных» разговорах, на которые они не решались в ChatGPT или других популярных сервисах — именно из-за страха за приватность.

Confer — не единственный приватный ИИ-ассистент на рынке. Похожие подходы используют Proton (Lumo) и Venice, но крупных игроков с полноценным сквозным шифрованием среди них пока нет.

Confer уже работает на macOS, iOS и Android. Поддержка Windows возможна через сторонний аутентификатор, а Linux — через браузерное расширение.

Если проект получит развитие, он может задать новый стандарт для ИИ-сервисов, где приватность — технический факт.

Подпишитесь на новости

Telegram Desktop позволял украсть файлы и сессию через опасную ссылку

Один переход по ссылке мог закончиться кражей файлов с компьютера и захватом телеграм-аккаунта. Исследователь BeakSec разобрал цепочку уязвимостей в Telegram Desktop. Почт уже готов, так что откладывать обновление совершенно незачем.

В техническом разборе BeakSec указано, что проблема затрагивает версии до 7.2.8 включительно. Атаку подтвердили на Windows. Уязвимость получила идентификатор CVE-2026-107181.

Ошибка находилась в механизме передачи ссылок между процессами приложения. Telegram не экранировал разделитель команд, поэтому специально подготовленный адрес позволял добавить лишние инструкции.

Через внутренний служебный обработчик можно было прочитать доступный приложению файл и отправить его в чат без отдельного подтверждения.


Однако эксплойт требовал подготовки. В демонстрации атакующий добавлял жертву в группу, где служебные файлы автоматически скачивались на компьютер. Затем обычная HTTPS-ссылка открывала браузер и перенаправляла пользователя на специально сформированный адрес Telegram. В зависимости от браузера мог появиться запрос на запуск приложения.

Особенно опасна кража файлов сессии из папки tdata: без локального код-пароля они позволяют воспроизвести аутентифицированную сессию. Под угрозой были и другие доступные файлы — например, ключи и конфигурации с токенами.

Патч вышел в Telegram Desktop 7.2.9 от 17 сентября. Опасный обработчик удалили, передачу команд исправили. При этом публичный список изменений упоминал лишь исправление отрисовки.

Главная мера — обновиться до 7.2.9 или новее. Локальный код-пароль дополнительно защищает украденную сессию, но саму брешь не закрывает. В опубликованных материалах о реальных атаках не сообщается.

RSS: Новости на портале Anti-Malware.ru