

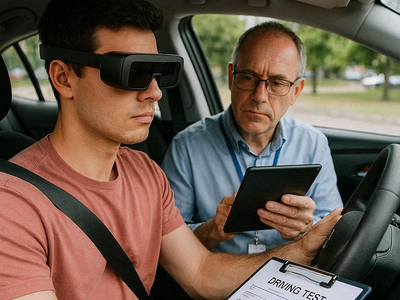

МВД запретило использовать гаджеты при сдаче экзаменов на права

МВД запретило использовать гаджеты при сдаче экзаменов на права

МВД запретило использовать гаджеты при сдаче экзаменов на права

МВД России предложило существенно изменить порядок сдачи экзаменов на получение водительских прав. В частности, планируется ввести полный запрет на использование любых устройств, позволяющих получать подсказки. Для нарушителей возможность повторной сдачи экзамена будет доступна только через год.

Соответствующие меры прописаны в проекте правительственного постановления, разработанного МВД России. Общественное обсуждение документа завершилось 10 января.

Ранее МВД уже предпринимало технические шаги для предотвращения подсказок и поиска ответов во время экзаменов. Так, ещё в 2021 году экзаменационные классы были оснащены средствами подавления мобильной связи, Wi-Fi и Bluetooth. Однако, как признавало само ведомство, количество подобных нарушений продолжало расти.

Именно необходимость противодействия этой практике и привела к закреплению новых ограничений в проекте документа, что отражено в пояснительной записке:

«Правоприменительная практика экзаменационных подразделений Госавтоинспекции свидетельствует о росте выявленных фактов использования кандидатами в водители различных средств связи, фото-, аудио- и видеоаппаратуры, электронно-вычислительной техники (скрытые наушники, видеокамеры с процессорами и так далее) для оказания им помощи со стороны третьих лиц».

Для кандидатов в водители, у которых во время экзамена будут обнаружены такие устройства, предусмотрены достаточно жёсткие меры — повторно сдать экзамен они смогут только спустя год.

Среди других инициатив, включённых в проект постановления, — расширение оснований для недопуска к экзаменам. В их числе: неистёкший срок лишения водительских прав, невыполнение условий их возврата, неявка по повестке в военкомат, а также наличие наказаний за управление транспортом в состоянии опьянения. Кроме того, документ предусматривает полный отказ от бумажных медицинских справок.

Подпишитесь на новости

Android, Linux, macOS и Windows выдают действия пользователей через файлы

Исследователи из Технического университета Граца обнаружили побочный канал, спрятанный в системах отслеживания файловых событий четырёх крупнейших ОС. Механизмы должны просто сообщать приложениям, что файл открыли, изменили или удалили. Но оказалось, что из такого цифрового шороха можно вытащить куда больше.

В исследовании File Notification Attacks разбираются inotify в Linux, FileObserver в Android, ReadDirectoryChangesW в Windows и FSEvents в macOS.

Некоторые из этих механизмов существуют уже более 20 лет. Содержимое файлов они не раскрывают, зато показывают метаданные событий, которых хватает для слежки за действиями других пользователей.

На Linux исследователи отслеживали события в /dev/input и определяли ритм нажатия клавиш с точностью от 93,1 до 100%, в том числе при удалённой работе через SSH.


Посещаемые сайты удалось распознавать с точностью 87,9%. Уязвимость CVE-2025-68788 частично закрыли в ядре ещё в декабре 2025 года, запретив некоторые события для специальных файлов в /dev.

На Android приложение без разрешений может наблюдать за изменениями в закрытой папке WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России) и по именам файлов с временными метками понимать, когда пользователь отправляет, получает или удаляет фотографии, видео и документы. Патчей для Android исследователи пока не увидели.


Windows выступила особенно щедро: наблюдение за корнем диска C:\ способно раскрывать полные пути файлов, с которыми работают другие пользователи.

Этого хватило для распознавания открываемых в Firefox сайтов с точностью 97,8%. Microsoft назвала поведение предусмотренным и недокументированным.

macOS раскрывает меньше, однако FSEvents позволяет замечать установку приложений, подключение устройств, изменение настроек звука, Bluetooth, принтеров, питания и сети.

Большинство сценариев требует локальной непривилегированной учётной записи или вредоносного приложения.

RSS: Новости на портале Anti-Malware.ru