


Новый сложный Linux-зловред VoidLink нацелен на облака и контейнерные среды

Новый сложный Linux-зловред VoidLink нацелен на облака и контейнерные среды

Новый сложный Linux-зловред VoidLink нацелен на облака и контейнерные среды

Исследователи из Check Point обнаружили ранее неизвестный модульный инструмент для проведения атак, способный длительно, скрытно и надежно работать в облачных и контейнерных средах на основе Linux.

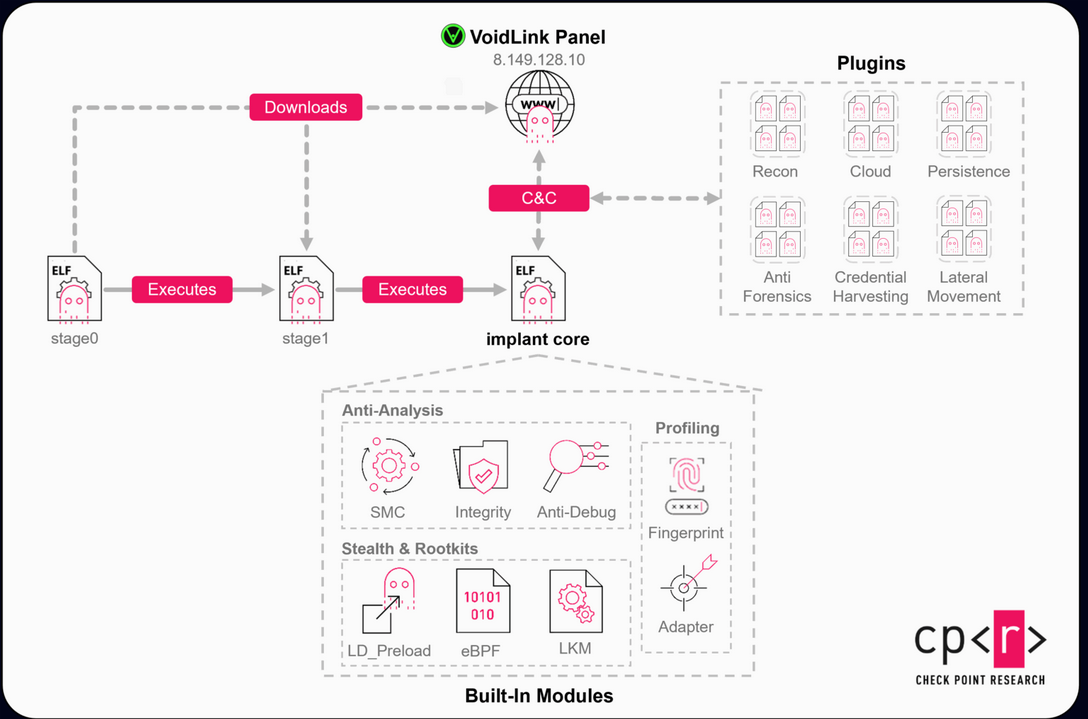
Анализ показал, что VoidLink, как его называют создатели, — это фреймворк, состоящий из загрузчиков, написанного на Zig импланта, руткитов и десятков плагинов, доступных по умолчанию и привязанных к кастомному API. Аналогичный подход наблюдался у Cobalt Strike.

Гибкая, модульная архитектура позволяет авторам атак по мере надобности расширять и изменять функциональность тулкита, умеющего определять основные облачные сервисы (AWS, Google Cloud, Microsoft Azure, Alibaba, Tencent) и соответствующим образом адаптировать свое поведение, обнаружив запуск в контейнере Docker или поде Kubernetes.

У VoidLink имеются и другие OpSec-механизмы: шифрование неиспользуемого кода, самоудаление при стороннем вмешательстве, сокрытие вредоносной активности с помощью руткитов режима пользователя и ядра.

Обмен вредоноса с C2 может осуществляться по разным каналам. Он поддерживает HTTP/HTTPS, WebSocket, ICMP, DNS-туннелирование, а также умеет составлять зараженные узлы в многосвязные (ячеистые) или p2p-сети.

Возможность добавления к основному коду плагинов, общим числом 37, позволяет оператору выполнять в облаках различные задачи, от разведки и закрепления до горизонтального перемещения по сети (через SSH с помощью украденных ключей) и обхода защиты путем стирания следов непрошеного вторжения.


Новый инструмент атаки, об авторстве которого можно косвенно судить по использованию китайского языка в оформлении админ-панелей, активно поддерживается и развивается. Цель его использования пока неясна: реальных заражений не выявлено.

По всей видимости, создатели VoidLink собираются коммерциализировать свой продукт. Предусмотренная возможность кражи учеток Git позволяет использовать новинку против разработчиков софта — с целью хищения конфиденциальных данных либо для проведения атак на цепочки поставок.

Подпишитесь на новости

71% россиян удаляют приложение, но оставляют сервису свои данные

Смахнуть приложение со смартфона — ещё не значит стереть аккаунт и переданные сервису данные. Однако каждый четвёртый россиянин уверен именно в этом, показал опрос «АльфаСтрахования». После отказа от цифрового сервиса 71% пользователей просто удаляют его приложение.

До самой учётной записи добираются только 18%, в компанию с требованием стереть информацию обращались 7%, а согласие на обработку персональных данных отзывали жалкие 4%. Остальные, видимо, рассчитывают, что иконка унесла всё с собой.

У 64% респондентов сохранились аккаунты в сервисах, которыми они не пользовались больше года. Почти треть накопила более десяти таких цифровых призраков, а 41% уже не могут вспомнить все сайты и приложения, где когда-либо регистрировались.

Забыть есть что. Номер телефона и электронную почту передавали сервисам более 90% участников исследования, домашний адрес — 78%, реквизиты банковских карт — 72%, дату рождения — 69%. Каждый третий оставлял паспортные данные, 21% — сведения о здоровье, а 18% — документы или информацию о детях.

При этом политику конфиденциальности внимательно читают всего 2% россиян. Ещё 13% просматривают отдельные пункты, а большинство нажимает «Согласен», не тратя время на юридический эпос. Более половины объясняют это объёмом документов, а 48% резонно замечают: без согласия сервис всё равно не пустит дальше.

Больше всего пользователей пугает утечка паспортных и банковских данных, об этом заявили 76% и 73% опрошенных соответственно. В исследовании участвовали 2,5 тыс. экономически активных россиян из разных регионов страны.

RSS: Новости на портале Anti-Malware.ru