


Winslop: появился инструмент, вычищающий ИИ и рекламу из Windows 11

Winslop: появился инструмент, вычищающий ИИ и рекламу из Windows 11

Winslop: появился инструмент, вычищающий ИИ и рекламу из Windows 11

Похоже, Microsoft не собирается сбавлять темп с внедрением ИИ в Windows 11 — нравится это пользователям или нет. Copilot уже готовится поселиться в «Проводнике», ИИ всё активнее проникает в системные функции и настройки, а местами это действительно идёт на пользу, например в вопросах доступности.

Но вместе с полезными улучшениями Windows 11 продолжает обрастать спорными и откровенно раздражающими элементами.

Если вам всё это надоело, хорошие новости всё же есть. Для Windows 11 появился новый инструмент с говорящим названием Winslop, который помогает, выражаясь прямо, «вычистить ИИ-шлак» из системы.

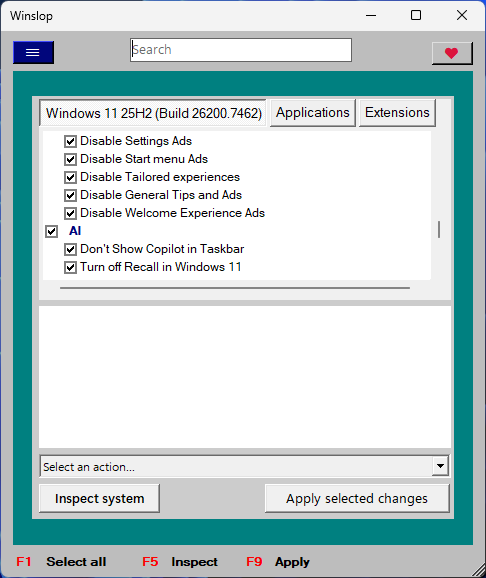
Winslop — это свежий проект от разработчика, стоящего за FlyOOBE, популярной утилитой для кастомизации Windows 11. В основе Winslop лежит недавно выпущенный скрипт Remove Windows AI, но на этом автор не остановился и превратил его в полноценное нативное приложение с расширенной функциональностью.

Winslop умеет не только отключать и удалять ИИ-функции, но и настраивать поведение системы, приложения, политики и параметры по умолчанию. В будущем разработчик обещает новые возможности и направления настройки.

Интерфейс Winslop нельзя назвать эталоном современного дизайна, но по части практической пользы он более чем убедителен. В списке доступных опций:

  • отключение ИИ-функций и Copilot;
  • настройки приватности;
  • реклама и «рекомендации» Windows;
  • параметры Microsoft Edge;
  • игровые и системные твики.


При этом есть и важная кнопка отката изменений, если вдруг понадобится вернуть систему в исходное состояние.

Скачать Winslop можно бесплатно — проект доступен на GitHub.

Сам факт появления таких утилит говорит о многом. Пользователям Windows 11 всё чаще приходится прибегать к сторонним инструментам, чтобы просто сделать систему менее навязчивой.

Microsoft, кстати, тоже идёт навстречу юзерам. Например, в свежей Beta/Dev-сборке Windows 11 (26200.7535) корпорация добавила новую групповую политику, которая наконец-то позволяет полностью удалить приложение Copilot. Правда, с довольно строгими оговорками.

Подпишитесь на новости

Отключите HTTP/2 или обновитесь: Apache исправил критическую уязвимость

Разработчики Apache HTTP Server выпустили версию 2.4.71 с патчем для критической уязвимости CVE-2026-119618. Ошибка находится в модуле mod_http2, который отвечает за работу с протоколом HTTP/2, и может привести к удаленному выполнению кода. Уязвимы версии сервера с 2.4.55 по 2.4.70, а также отдельные сборки модуля mod_h2 с 2.0.8 по 2.0.42.

Описание уязвимости опубликовано в бюллетене Apache. Проблема связана с состоянием гонки в функции assign_headers(): несколько потоков обращаются к общим данным без нужной синхронизации, и это может повредить память сервера.

Первым об ошибке 26 октября сообщил сканер опенсорс-кода Anthropic. 3 ноября ту же уязвимость независимо нашли Энтони Уимс и Саймон Сканнелл из Google Cloud Vulnerability Research.

Red Hat оценила уязвимость в 9,8 балла из 10 по шкале CVSS. По данным компании, неаутентифицированный злоумышленник может получить контроль над процессом веб-сервера. Атаке подвержены только серверы с включенным HTTP/2, конфигурации с одним HTTP/1.1 в безопасности.

Red Hat также сообщила, что в открытых исследованиях уже показан надежный эксплойт. Опубликованный на GitHub PoC при этом вызывает только повреждение памяти и падение процессов.

По оценке Wiz, ресурсы с уязвимыми версиями Apache есть в 64% облачных сред, а в 51% они доступны из интернета. Настройки серверов в этих цифрах не учтены.

Администраторам рекомендуют обновиться до 2.4.71. Если это пока невозможно, атаку можно предотвратить, временно отключив HTTP/2. В той же версии исправлены еще две уязвимости: CVE-2026-106023 в модуле mod_md, из-за которой падают процессы сервера, и CVE-2026-109163 в mod_vhost_alias с низким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru