


NordVPN опровергла взлом после утечки данных на BreachForums

NordVPN опровергла взлом после утечки данных на BreachForums

NordVPN опровергла взлом после утечки данных на BreachForums

Компания NordVPN опровергла информацию о взломе после того, как на киберпреступном форуме BreachForums появились данные, якобы вытащенные с её серверов. По словам самой компании, утечка не имеет отношения ни к инфраструктуре NordVPN, ни к данным клиентов.

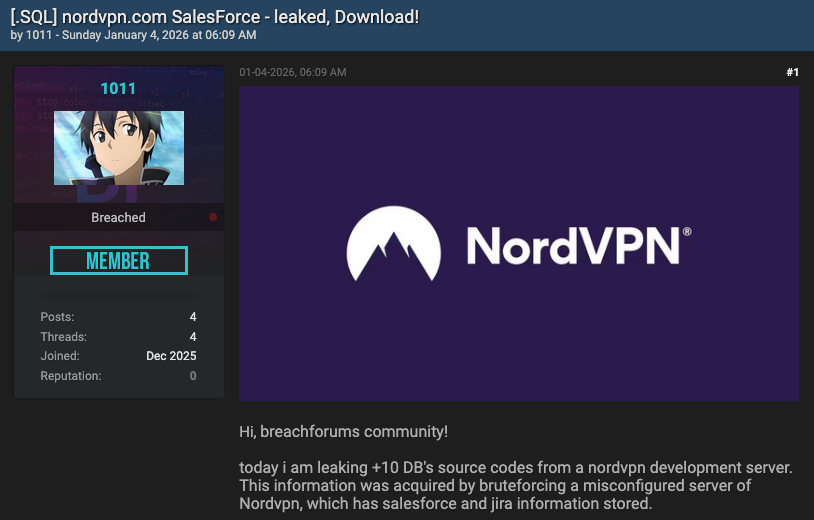
Заявление о взломе появилось 4 января. Неизвестный злоумышленник утверждал, что получил доступ к «серверу разработки NordVPN» и вытащил оттуда исходный код, а также данные из систем Salesforce и Jira.

В качестве доказательства он выложил фрагменты и предложил полный архив для скачивания пользователям форума с платным доступом.


Уже на следующий день NordVPN прокомментировала ситуацию. Компания сообщила, что проводит расследование, но первичный анализ не выявил никаких признаков компрометации серверов или внутренней продакшн-инфраструктуры.

Более того, по данным NordVPN, опубликованные материалы вообще не относятся к её внутренним системам. Как выяснилось, источником данных, скорее всего, является сторонняя платформа для автоматизированного тестирования, которую компания рассматривала около полугода назад. В рамках пилота был развёрнут изолированный тестовый стенд, но в итоге NordVPN выбрала другого подрядчика.

Этот временный стенд, подчёркивают в компании, никогда не был подключён к рабочим системам, а все данные в нём были фиктивными. Ни реальный исходный код, ни учётные данные, ни информация о клиентах туда не загружались.

«Утверждения о взломе наших серверов разработки Salesforce не соответствуют действительности. Опубликованные элементы — вроде API-таблиц и схем баз данных — могут быть лишь артефактами изолированной тестовой среды стороннего поставщика», — заявили в NordVPN.

При этом компания добавила, что, несмотря на отсутствие признаков утечки, она связалась с вендором тестовой платформы, чтобы получить дополнительную информацию и полностью закрыть все вопросы вокруг инцидента.

Партийный наблюдатель попытался заразить систему ДЭГ, заявила Памфилова

Представитель одной из российских парламентских партий якобы попытался внедрить вредоносную программу в систему наблюдения за дистанционным электронным голосованием в Москве. Об этом заявила председатель ЦИК Элла Памфилова.

По её словам, человек сознательно ввёл зловред в систему и пытался остановить её работу. Как передаёт ТАСС, нарушителем оказался наблюдатель за московским ДЭГ и представитель системной партии.

Название партии и имя предполагаемого автора цифровой диверсии Памфилова раскрывать не стала. Известно лишь, что он представлял одну из партий, официально участвующих в российской политической системе.

Технические подробности инцидента также не приводятся. Не сообщается, какую именно вредоносную программу пытались запустить, каким способом её внесли в систему, сработала ли защита автоматически и повлияла ли попытка на доступность ДЭГ. Публичной информации о возбуждении дела или других мерах в отношении наблюдателя на момент заявления также не было.

Инцидент произошёл во время трёхдневного голосования на выборах депутатов Госдумы девятого созыва и других совмещённых кампаний, завершившегося 20 сентября.

По данным ЦИК, избирательная инфраструктура в этот период подвергалась масштабным кибератакам, в том числе более чем тысяче волн DDoS-воздействия. Отдельной целью становилась система дистанционного электронного голосования.

Само собой, без имени, партийной принадлежности и технического разбора инцидента общественности пока предлагают поверить чиновникам на слово.

RSS: Новости на портале Anti-Malware.ru