

Эксперты: за год число вредоносных opensource-компонентов возросло в 11 раз

Эксперты: за год число вредоносных opensource-компонентов возросло в 11 раз

Эксперты: за год число вредоносных opensource-компонентов возросло в 11 раз

В 2025 году в компании CodeScoring зарегистрировали 457 тыс. вредоносных библиотек с открытым исходным кодом — в 11 раз больше, чем в предыдущем году. Зафиксировано также 14 тыс. новых уязвимостей в таких компонентах.

По словам специалистов, сохраняют актуальность и более ранние неприятные находки — к примеру, RCE-уязвимость Log4Shell, которая все еще присутствует в 15 тыс. сторонних библиотек. Публикация подобных пакетов грозит атаками на цепочку поставок.

В уходящем году также зафиксировано появление новой, еще более опасной угрозы — самоходного червя Shai Hulud, способного создавать новые репозитории и воровать конфиденциальные данные с CI/CD-платформ.

В связи с бурным ростом популярности ИИ объявился новый вектор атаки — slopsquatting: злоумышленники начали использовать склонность больших языковых моделей (БЯМ, LLM) к галлюцинациям для внедрения в легитимные проекты небезопасного кода.

Из-за этой особенности умный помощник по разработке может ошибиться и вместо легитимной библиотеки предложить для использования вредоносную со схожим названием. По данным CodeScoring, в России ИИ-ассистентов применяют 30% разработчиков, и потенциально опасные галлюцинации происходят у LLM в 20% случаев.

Чтобы защититься от атак на цепочку поставок, эксперты советуют вести тщательный учет компонентов, используемых для сборки софта, при установке библиотек выставлять запрет на исполнение скриптов, а также следовать стандарту ГОСТ Р 56939-2024 и активнее внедрять технологии безопасной разработки.

Энтузиаст создал бесплатный аналог Photoshop, потратив $2000 на ИИ

Разработчик-одиночка собрал с помощью GPT-6 Astra и Claude Fable графический редактор Photon. Программа напоминает Adobe Photoshop, работает на Windows 11, macOS и Linux и распространяется бесплатно. Вот только слово бесплатно относится к пользователям, автору генерация кода обошлась примерно в $2000 (168 тыс. рублей).

Проект начался с режима глубокого исследования. Энтузиаст собрал информацию о функциях Photoshop и передал её GPT-6 Astra Extra High.

Нейросеть составила план разработки, пользователь внёс правки, после чего модель с первой попытки выдала работающий прототип. Правда, вместе с кодом приехал стандартный комплект вайб-кодинга: баги, нестабильность и необходимость долго объяснять машине, что именно она сломала.
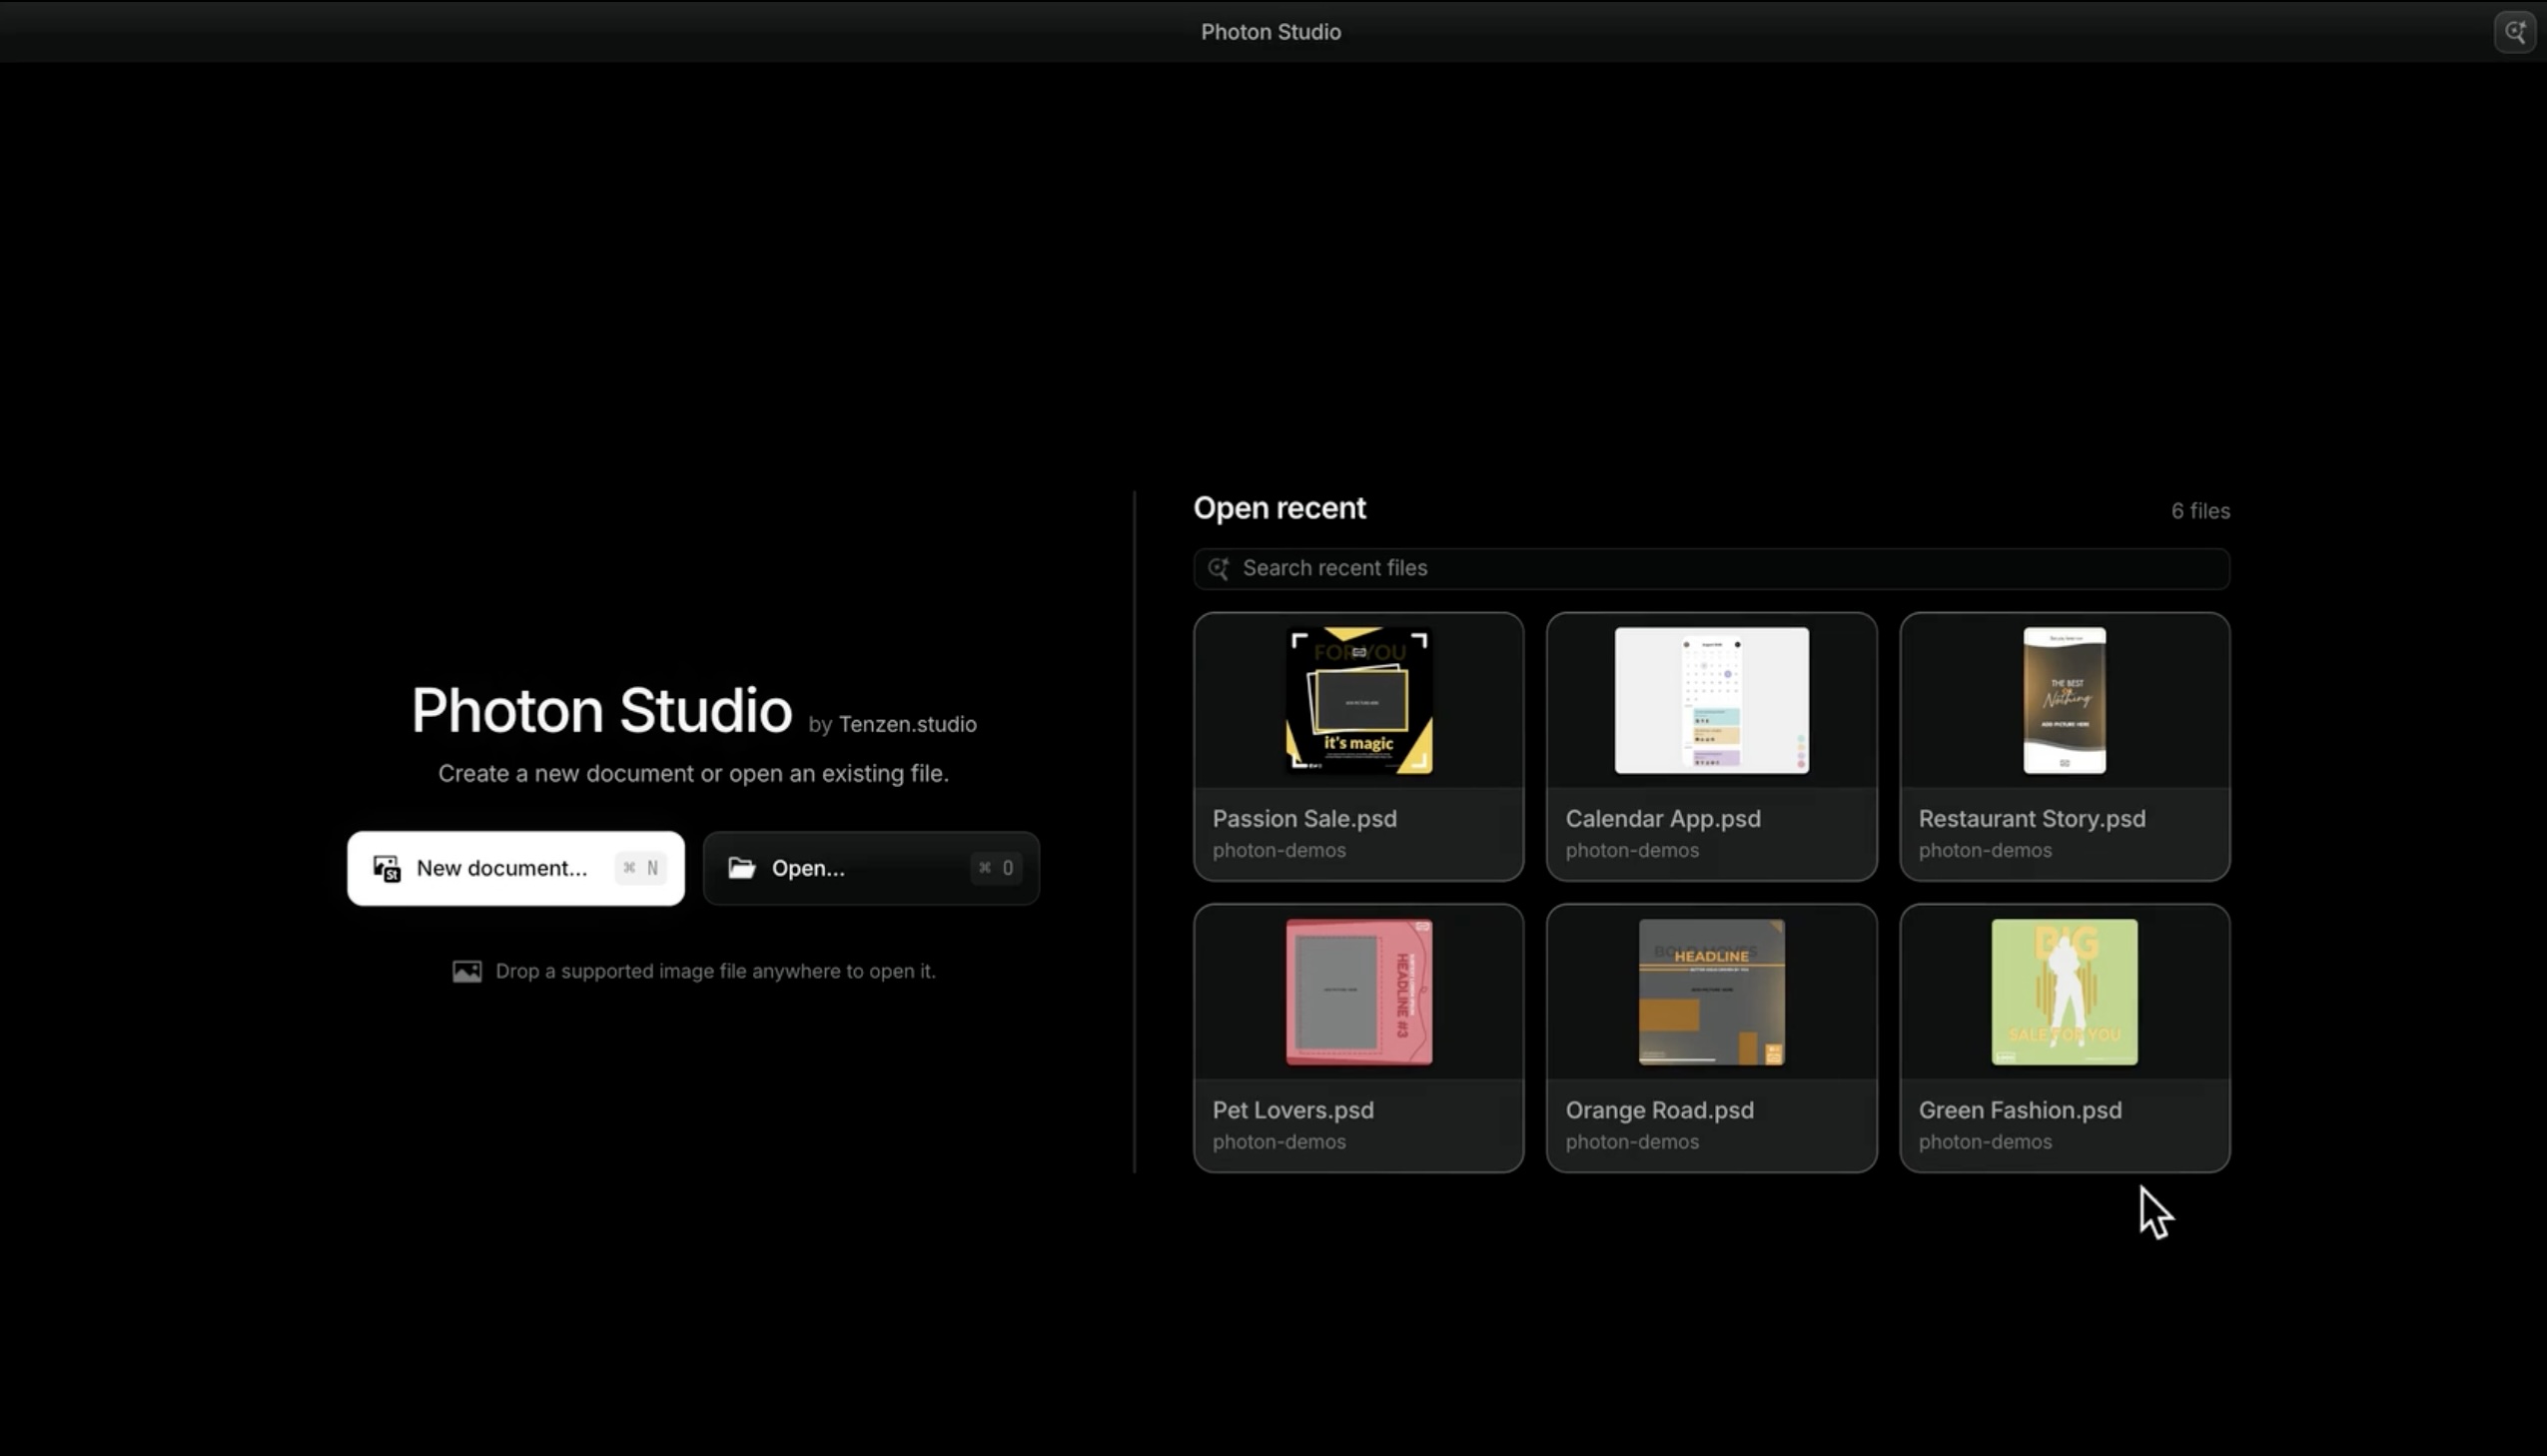

Дальше автор тестировал Photon и поочерёдно отправлял найденные ошибки GPT-6 Astra и Claude Fable. Какая именно версия Fable использовалась — 5 или 5.1 — он не уточнил.

В результате редактор получил слои, маски, смарт-объекты, кривые, эффекты, выделение, удаление фона, инструмент «Пластика» и поддержку PSD. Обработка выполняется локально, поэтому загружать изображения в облако не требуется.
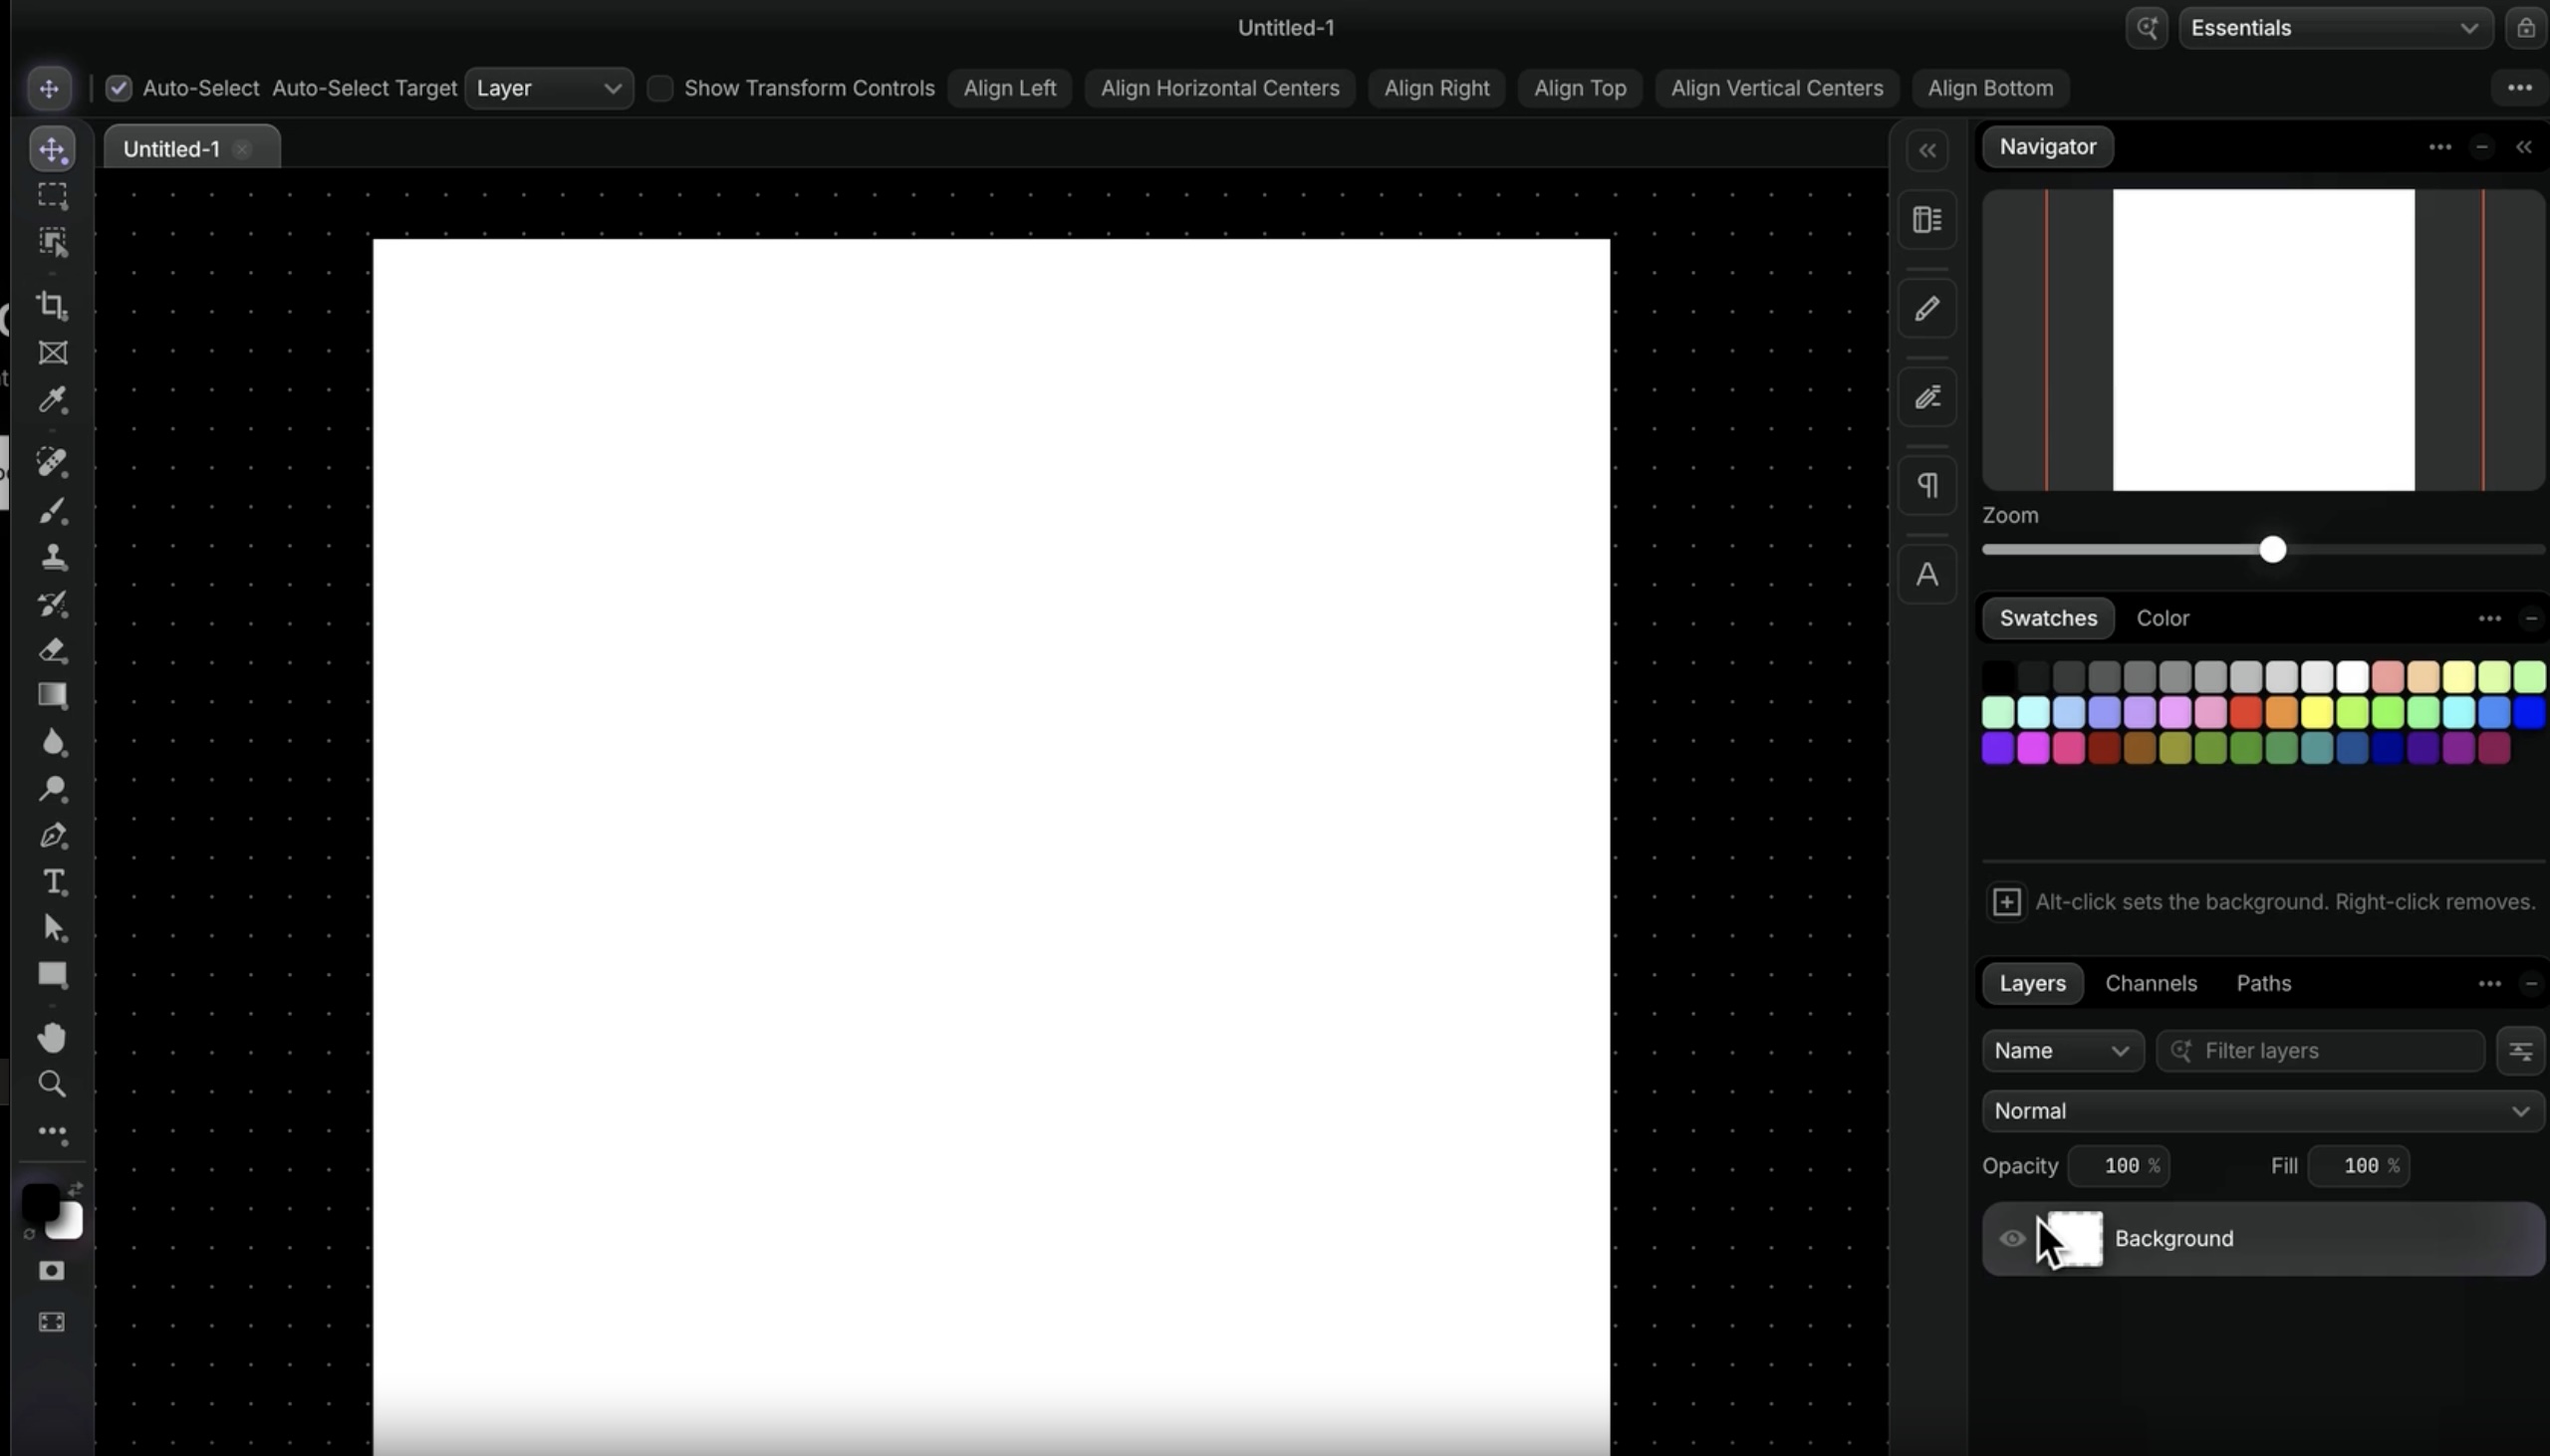

Photon уже можно бесплатно скачать с сайта проекта. В первый день редактором воспользовались 170 человек. Автор признаёт, что ради одной лишь экономии на подписке Adobe затея финансового смысла не имела: токены съели стоимость нескольких лет Creative Cloud. Зато теперь готовый инструмент доступен всем желающим.
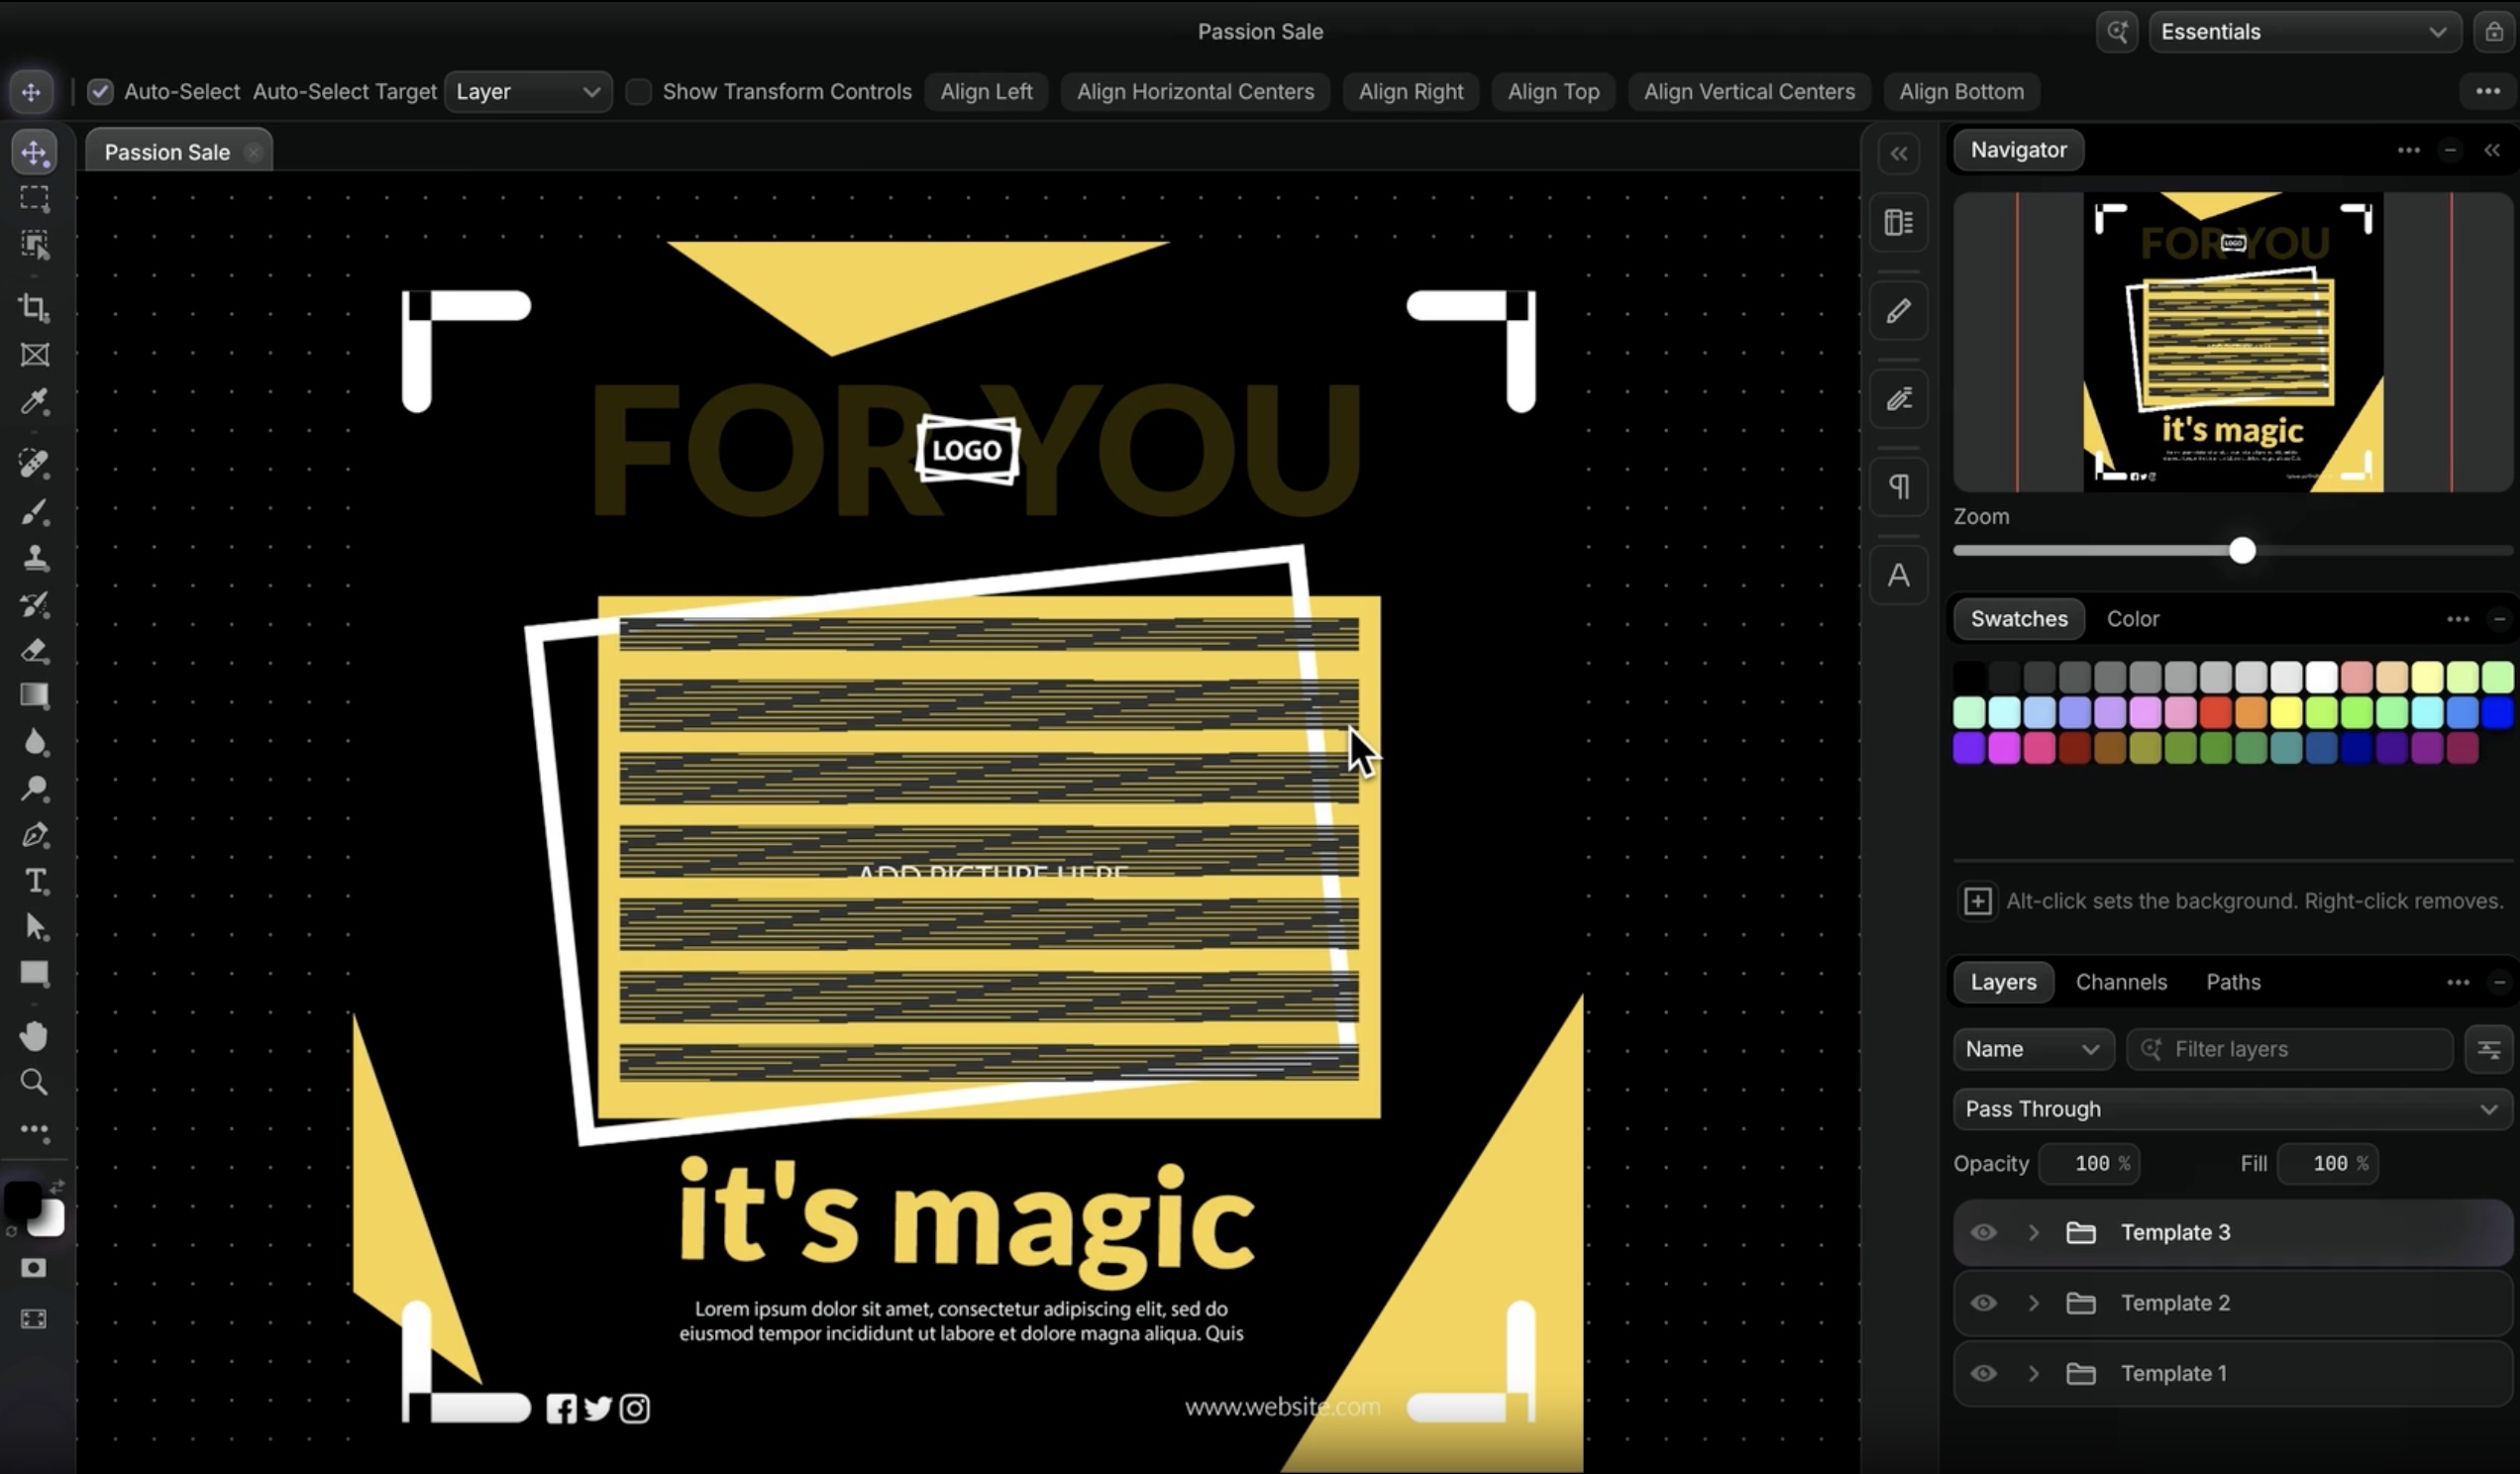

Называть Photon полноценной заменой Photoshop пока рано. За Adobe стоят десятилетия разработки, плагины и отлаженные профессиональные процессы. Но эксперимент получился показательный: один человек и две нейросети сумели собрать кросс-платформенный редактор за сумму, которой раньше едва хватило бы на начало коммерческой разработки.

RSS: Новости на портале Anti-Malware.ru