


Срочно патчим MongoDB: уязвимость под атакой, PoC-эксплойт в паблике

Срочно патчим MongoDB: уязвимость под атакой, PoC-эксплойт в паблике

Срочно патчим MongoDB: уязвимость под атакой, PoC-эксплойт в паблике

Недавно пропатченная и обнародованная уязвимость в MongoDB, грозящая кражей конфиденциальных данных, уже активно используется в атаках. Публикация PoC повысила угрозу, админам советуют как можно скорее обновить продукт.

Причиной появления проблемы CVE-2025-14847, получившей кодовое имя MongoBleed, является логическая ошибка в реализации разуплотнения данных с помощью zlib, которое к тому же происходит до аутентификации.

При получении сообщений от клиента сервер MongoDB слепо доверяет размеру данных, указанному при передаче, и в результате может вернуть содержимое неинициализированной динамической области памяти.

В итоге путем подачи множественных запросов к серверу неавторизованный злоумышленник сможет заполучить такую конфиденциальную информацию, как внутренние состояния и указатели. Взаимодействия с законным пользователем тоже не потребуется.

Уязвимости, получившей 8,7 балла по шкале CVSS, подвержены многие версии СУБД MongoDB, и поддерживаемые, и устаревшие. Угроза также актуальна для Ubuntu.

Вышедший в этом месяце патч включен в состав сборок 8.2.3, 8.0.17, 7.0.28, 6.0.27, 5.0.32 и 4.4.30. Ввиду текущих атак, а также публикации PoC-кода на GitHub пользователям рекомендуется в кратчайшие сроки произвести обновление.

При отсутствии такой возможности можно временно отключить zlib, ограничить доступ к серверу MongoDB по сети и ввести мониторинг логов на предмет аномальных неавторизованных подключений.

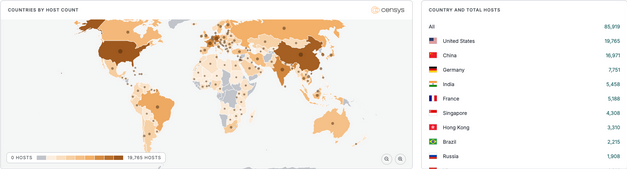
Сканирование интернета, проведенное в Censys, выявило более 87 тыс. потенциально уязвимых экземпляров MongoDB, с наибольшей концентрацией в США, Китае и Германии.

Подпишитесь на новости

40 млрд наблюдений: исследователи нашли гигантский DNS-туннель

Служебный DNS-трафик неожиданно превратился в поток, перегрузивший систему приема данных DomainTools. В начале марта один домен создавал до 500 тыс. наблюдений в секунду — примерно половину обычной нагрузки всей системы компании.

В исследовании DomainTools говорится, что за несколько дней домен supaghost[.]cc набрал около 40 млрд наблюдений, прежде чем его начали фильтровать.

Почти весь поток состоял из TXT-записей. По структуре данных исследователи определили признаки VPN поверх DNS: сетевые пакеты упаковываются в запросы и ответы, а отдельный узел выпускает их дальше в интернет. Такой механизм позволяет передавать информацию через канал, который обычно обслуживает разрешение доменных имен.


Позднее похожая активность распространилась более чем на сотню доменов. Среди них оказалось непропорционально много адресов в зоне .ir. Большинство зарегистрировали осенью 2025 года, но до мартовского всплеска они оставались неактивными.

По словам автора, внешние признаки указывают на Иран или соседние территории. Он допускает, что происходило экстренное резервное копирование данных за пределы страны, возможно связанное с властями. Пока это только гипотеза, поскольку содержимое трафика исследователи не расшифровывали.

Число наблюдений также нельзя превращать в объем вывезенных данных.

RSS: Новости на портале Anti-Malware.ru