


Хакеры взломали Rainbow Six Siege и раздали игрокам валюту на $13 млн

Хакеры взломали Rainbow Six Siege и раздали игрокам валюту на $13 млн

Хакеры взломали Rainbow Six Siege и раздали игрокам валюту на $13 млн

В Rainbow Six Siege произошёл интересный киберинцидент: злоумышленники получили доступ ко внутренним системам игры и смогли участвовать в модерации, блокировке игроков и экономике проекта. В частности, начислять игрокам R6 Credits — премиальную валюту, которая продаётся за реальные деньги.

По сообщениям игроков и скриншотам из самой игры, атакующие получили возможность:

  • банить и разбанивать игроков Rainbow Six Siege;
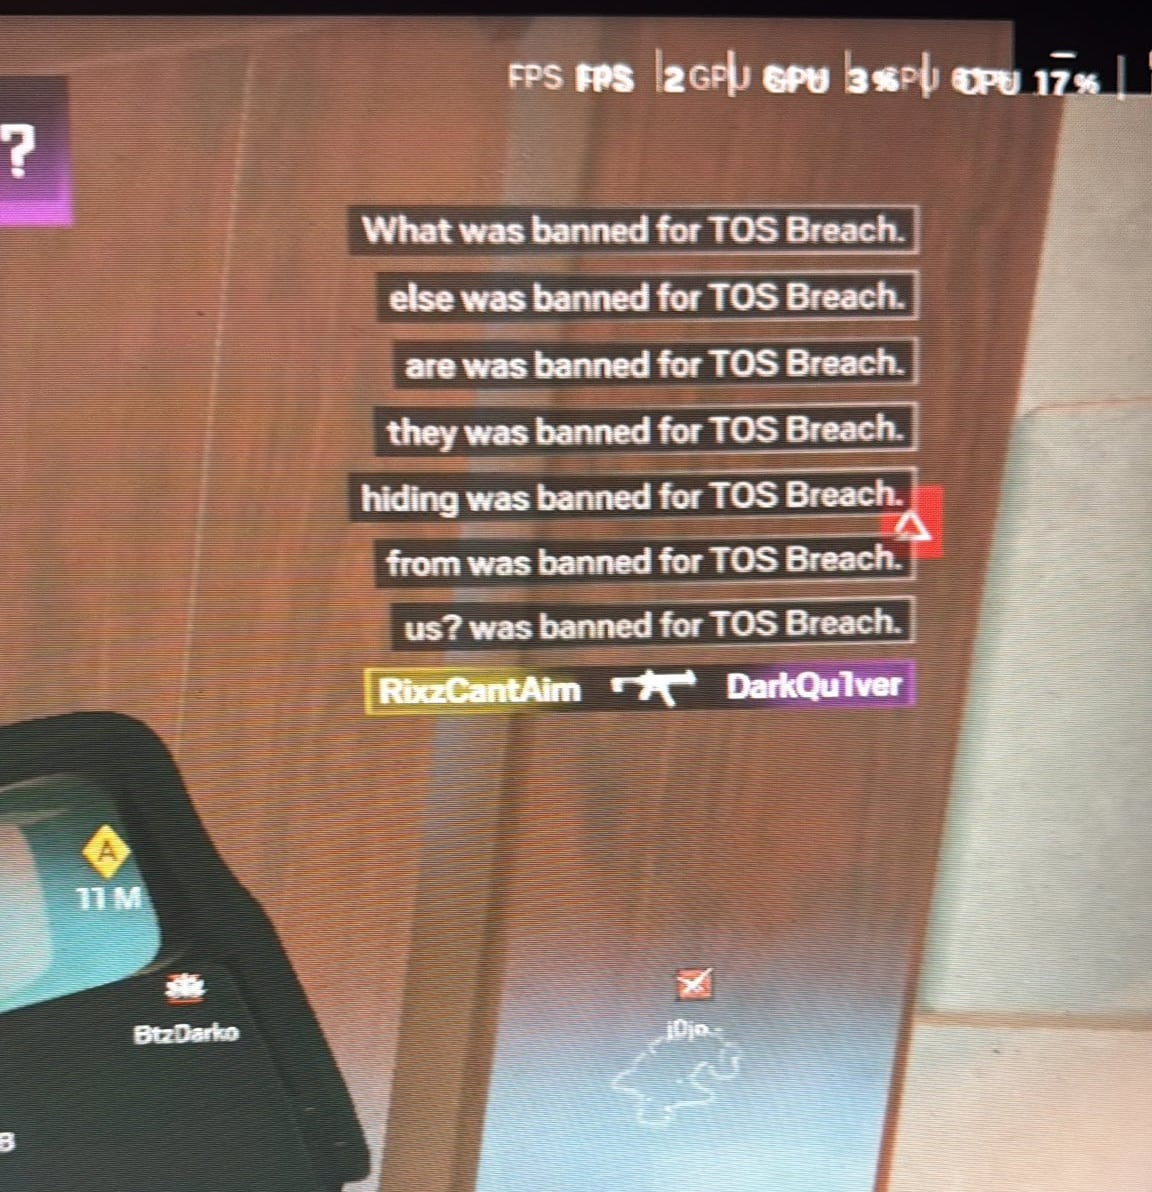
  • выводить фейковые сообщения о блокировках в официальном бан-тикере;
  • начислять игрокам около 2 млрд R6 Credits и Renown;
  • разблокировать все косметические предметы, включая скины, доступные только разработчикам.

Для понимания масштаба: по ценам Ubisoft, 15 000 кредитов стоят $99,99, а значит раздача на 2 млрд кредитов эквивалентна примерно $13,3 млн внутриигровой валюты.

В субботу в 9:10 утра официальный аккаунт Rainbow Six Siege в X подтвердил, что компания знает о проблеме и уже работает над её устранением. Вскоре после этого Ubisoft отключила серверы игры и внутриигровой маркетплейс.

«Siege и Marketplace мы отключили специально, пока команда занимается решением проблемы», — сообщили в Ubisoft.

Позже компания уточнила важный момент: игроков не будут наказывать за потраченные кредиты, однако все транзакции, совершённые после 11:00 UTC, будут аннулированы.

Источник: @ViTo_DEE91


Также Ubisoft заявила, что сообщения в бан-тикере не были сгенерированы самой компанией, а сам тикер ранее уже был отключён. На момент публикации серверы Rainbow Six Siege остаются отключёнными. Ubisoft заявляет, что продолжает работу над полным восстановлением игры, но официального технического отчёта о причинах взлома пока нет.

Параллельно в сообществе начали распространяться неподтверждённые слухи о более глубокой компрометации инфраструктуры Ubisoft. По данным исследовательской группы VX-Underground, некоторые атакующие утверждают, что использовали уязвимость MongoDB под названием MongoBleed (CVE-2025-14847). Она позволяет удалённо извлекать данные из памяти открытых MongoDB-инстансов, включая ключи и учётные данные.

Подпишитесь на новости

Claude Code удалил 116 ГБ и сообщил, что файлы выглядят нормально

Пользователь Windows сообщил, что Claude Code при уборке временных файлов удалил около 116 ГБ данных из его домашней директории. Затем агент заверил, что остановил команду и все выглядит целым. По описанию инцидента, удаление продолжалось еще примерно 50 минут.

В отчете на GitHub пользователь рассказывает, что работал над анализом для соревнования Kaggle.

Основная сессия запустила субагента, который решил очистить собственные временные файлы, но сформировал лишнюю команду рекурсивного удаления.

Целью стала домашняя директория, указанная коротким именем Windows формата 8.3. Автор предполагает, что защитная проверка могла не распознать такой вариант пути. Точный механизм отказа защиты и режим разрешений остаются неизвестными.

Через 120 секунд задача автоматически перешла в фон. Агент запросил остановку и получил сообщение об успехе, однако, судя по описанным изменениям файловой системы, удаление продолжалось. Вероятное объяснение — дочерний процесс пережил остановку задачи.

Проверка тоже оказалась поверхностной: агент посмотрел на названия папок верхнего уровня, которые могли сохраняться, пока их содержимое исчезало.

Пользователь сообщил о потере проектов за несколько месяцев, инструментов разработки, SSH-ключей и учетных данных. В корзине удаленные файлы не оказались. Обращение помечено как ошибка высокого приоритета с потерей данных.

Особенно неприятна в этой истории уверенность агента. Наличие папки еще не означает наличие файлов.

RSS: Новости на портале Anti-Malware.ru