


Хакер выложил базу подписчиков WIRED и пригрозил утечкой 40 млн записей

Хакер выложил базу подписчиков WIRED и пригрозил утечкой 40 млн записей

Хакер выложил базу подписчиков WIRED и пригрозил утечкой 40 млн записей

Киберпреступник под ником Lovely заявил о взломе медиахолдинга Condé Nast и опубликовал на одном из форумов даркнета базу данных подписчиков WIRED. По его словам, это только начало: в ближайшие недели он якобы планирует выложить до 40 миллионов записей пользователей других изданий холдинга.

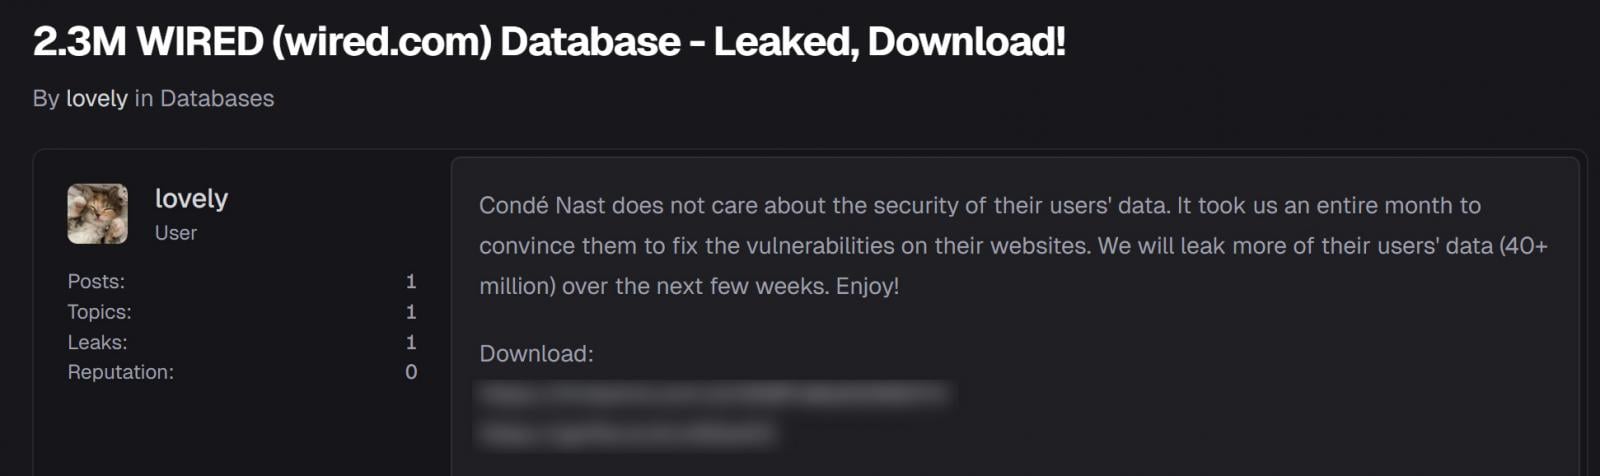
20 декабря Lovely выложил архив с данными на одном из хакерских форумов и предложил доступ к нему за символическую сумму — около $2,3 во внутренней валюте площадки.

В публикации он обвинил Condé Nast в том, что компания якобы игнорировала сообщения об уязвимостях и не уделяла должного внимания защите данных пользователей.

«Condé Nast не заботится о безопасности данных своих пользователей. Нам потребовался целый месяц, чтобы убедить их закрыть уязвимости», — написал автор утечки.

«Мы продолжим публиковать данные (40+ миллионов записей) в ближайшие недели. Наслаждайтесь».


Позже тот же архив появился и на других форумах — правда, там за пароль к архиву тоже нужно было платить форумные кредиты.

По информации BleepingComputer, в базе содержится 2 366 576 записей, почти все — с уникальными имейл-адресами. Даты в записях охватывают практически 30 лет: с 1996 по сентябрь 2025 года.


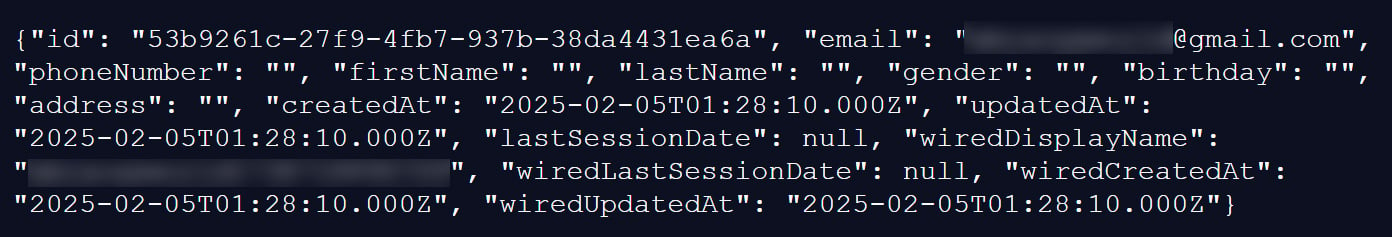
Внутри — стандартные данные подписчиков:

  • адрес электронной почты и внутренний идентификатор,
  • имя и фамилия (не у всех),
  • номер телефона,
  • физический адрес,
  • дата рождения,
  • пол,
  • служебная информация об аккаунте и сессиях.

Большая часть полей пустая, но кое-что всё же есть:

  • около 12% записей содержат имя и фамилию,
  • 8% — физический адрес,
  • почти 3% — дату рождения,
  • 1,4% — номер телефона.

Есть и совсем небольшая группа (около 1,5 тысячи записей) с максимально полными профилями — имя, адрес, телефон, дата рождения и пол. Хотя Condé Nast официально не подтверждал взлом, BleepingComputer смог проверить 20 записей и подтвердить, что они действительно принадлежат реальным подписчикам WIRED.

Кроме того, подлинность базы подтвердил Алон Гал, сооснователь и CTO Hudson Rock. Его команда сопоставила данные из утечки с логами инфостилеров и нашла совпадения с ранее скомпрометированными учётными данными пользователей wired.com.

В итоге база уже добавлена в сервис Have I Been Pwned, где любой желающий может проверить, не попал ли его адрес электронной почты в утечку.

Любопытная деталь: до публикации базы Lovely представлялся исследователем в области безопасности. В конце ноября он даже обратился к Dissent Doe из DataBreaches.net с просьбой помочь связаться с командой безопасности Condé Nast для передачи информации об уязвимости.

Изначально он утверждал, что скачал лишь небольшое количество записей «для подтверждения работы эксплойта» — в том числе данные самой Dissent Doe и одного из сотрудников WIRED. Но после отсутствия реакции со стороны Condé Nast ситуация резко изменилась: Lovely заявил, что выгрузил всю базу.

Подпишитесь на новости

Минцифры увидело риск блокировки российских приложений на Android

Новый механизм проверки разработчиков Android может осложнить установку российских приложений, особенно уже удалённых из официальных магазинов. Минцифры оценивает угрозу и вместе с отраслью готовит варианты, как не позволить Google превратить установку APK в квест с непредсказуемым финалом.

Об этом заявил глава ведомства Максут Шадаев. По его словам, сейчас приложения на Android можно свободно устанавливать из сторонних источников, но изменение правил верификации способно ограничить такую возможность.

«Мы смотрим на это как на риск того, что, условно, завтра нельзя будет поставить приложения», — сказал Шадаев на конференции «День ТризТех». Министр уточнил, что речь идёт о сценарном анализе, а не об уже объявленном Google запрете.

Google вводит обязательную регистрацию разработчиков и приложений, распространяемых не только через Google Play, но и за его пределами. Новые правила должны заработать 30 сентября 2026 года в Бразилии, Индонезии, Сингапуре и Таиланде, а с 2027 года компания планирует расширить их на сертифицированные Android-устройства по всему миру.

Разработчики, не прошедшие проверку, рискуют лишиться обычного канала установки. При этом Google обещает оставить продвинутый режим загрузки неподтверждённых приложений с дополнительными предупреждениями, а также возможность установки через ADB.

Интересно также, что команда LineageOS решила успокоить своих пользователей: на устройства с этой кастомной прошивкой новая система проверки разработчиков не повлияет.

Наиболее уязвимыми могут оказаться российские банки, маркетплейсы и другие сервисы, ранее удалённые из зарубежных магазинов. Для них установка APK с сайта стала запасным аэродромом.

Напомним, на «День ТризТех» Шадаев призвал вендоров NGFW искать деньги у заказчиков, а не у государства.

RSS: Новости на портале Anti-Malware.ru