


Telegram переживает глобальный сбой: сообщения уходят с задержками

Telegram переживает глобальный сбой: сообщения уходят с задержками

Telegram переживает глобальный сбой: сообщения уходят с задержками

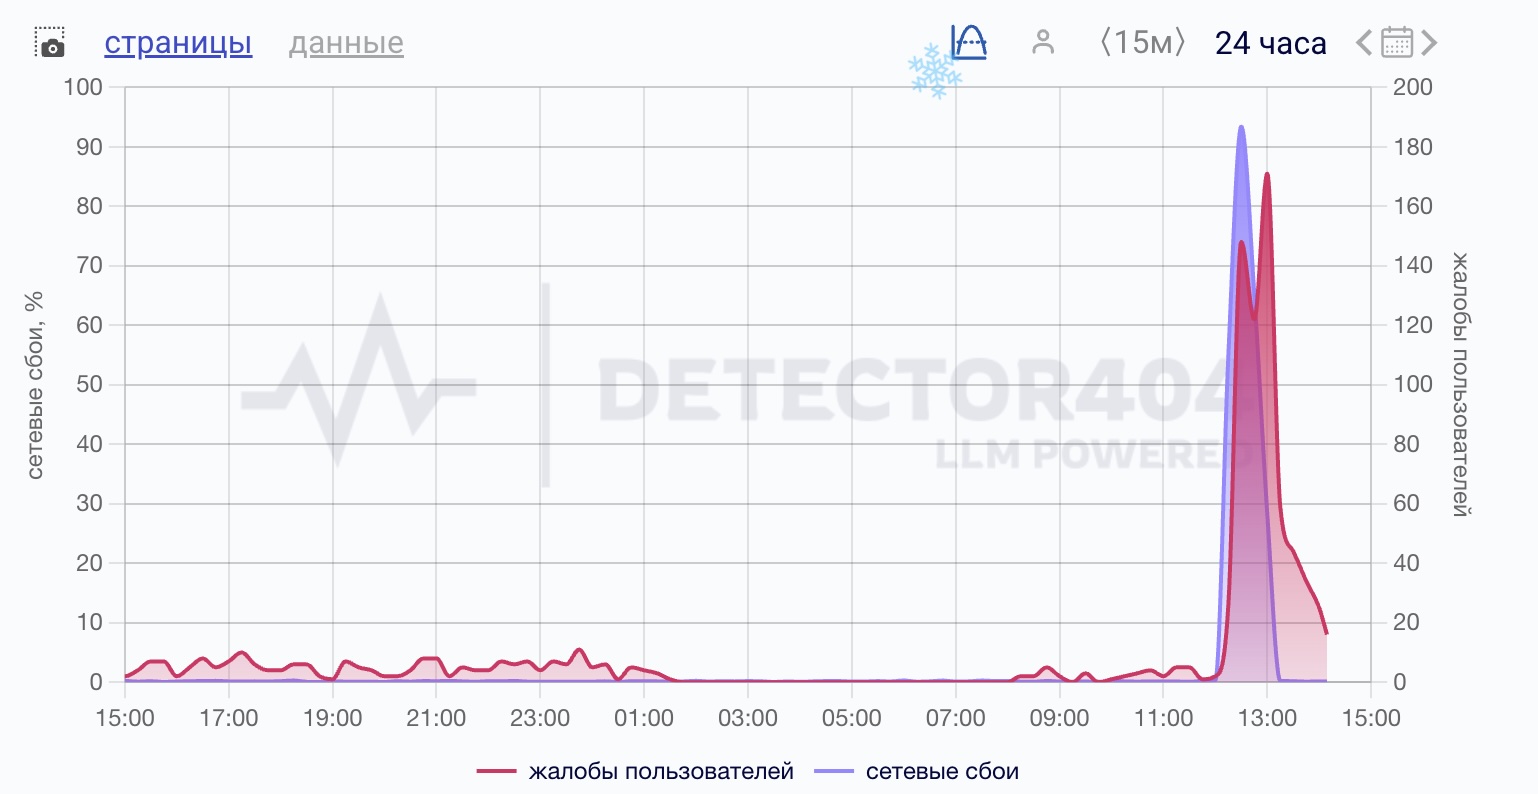
В работе Telegram зафиксирован глобальный сбой — на проблемы с мессенджером массово жалуются пользователи по всему миру. Об этом свидетельствуют данные российского сервиса Downdetector и международного Downdetector.com.

По сообщениям пользователей, Telegram работает с заметными перебоями: сообщения отправляются с большими задержками, контент в каналах и чатах подгружается медленно или не загружается вовсе.

Особенно сильно пострадала веб-версия мессенджера — именно на неё приходится основная часть жалоб.

Согласно статистике Downdetector, около 67% пользователей сообщают о невозможности подключиться к серверам Telegram. Ещё 33% отмечают, что соединение вроде бы есть, но отправка сообщений и загрузка чатов сопровождаются задержками в 30–60 секунд, а иногда и вовсе не завершаются.


Судя по графикам с сервисов мониторинга, сбой не носит кратковременный характер: проблема сохраняется уже некоторое время, и полностью восстановить работу Telegram «за пару минут» не удалось. Официальных комментариев от команды мессенджера на момент публикации не поступало.

Пользователям остаётся лишь ждать стабилизации сервиса — и надеяться, что сбой не затянется надолго.

Напомним, пару недель назад у российских пользователей в Telegram замедлилась загрузка медиа. Фото и видео открывались с задержкой, «кружочки» долго думали, истории подгружались через раз, а голосовые сообщения будто проходили через диалап-модем.

Подпишитесь на новости

Hirudo подменяет банковские приложения на Android и ломает защиту изнутри

Зачем рисовать фальшивое окно банка, если можно подсунуть пользователю целое приложение? Именно так действует новый Android-троян Hirudo. Заражение начинается с приложений-приманок: магазинов, видеосервисов и коротких сериалов.

Они показывают настоящий контент, а затем предлагают установить обновление.

За ним скрывается отдельное вредоносное приложение, которому ещё нужно выдать разрешения. При этом мошенникам приходится уговаривать жертву, сообщили исследователи из ThreatFabric.

Получив доступ, Hirudo крадёт учётные данные и СМС, позволяет удалённо смотреть экран и обращаться к камерам. Но главный трюк — замена банковского приложения модифицированной копией. Троян запускает удаление оригинала и скачивает подделку. Пользователь может прервать этот процесс.


Внутри копии защитные проверки получают ответы, выгодные атакующему: подмена подписи маскируется, служба специальных возможностей становится невидимой, запрет на запись экрана снимается. Интерфейс знакомый, а охрана уже работает на грабителей.

Исследователи обнаружили такие замены для восьми приложений семи индонезийских банков. Список целей для кражи данных шире и включает ещё несколько стран.

RSS: Новости на портале Anti-Malware.ru