


Фейковые VPN-аддоны для Chrome оказались инструментом тотального шпионажа

Фейковые VPN-аддоны для Chrome оказались инструментом тотального шпионажа

Фейковые VPN-аддоны для Chrome оказались инструментом тотального шпионажа

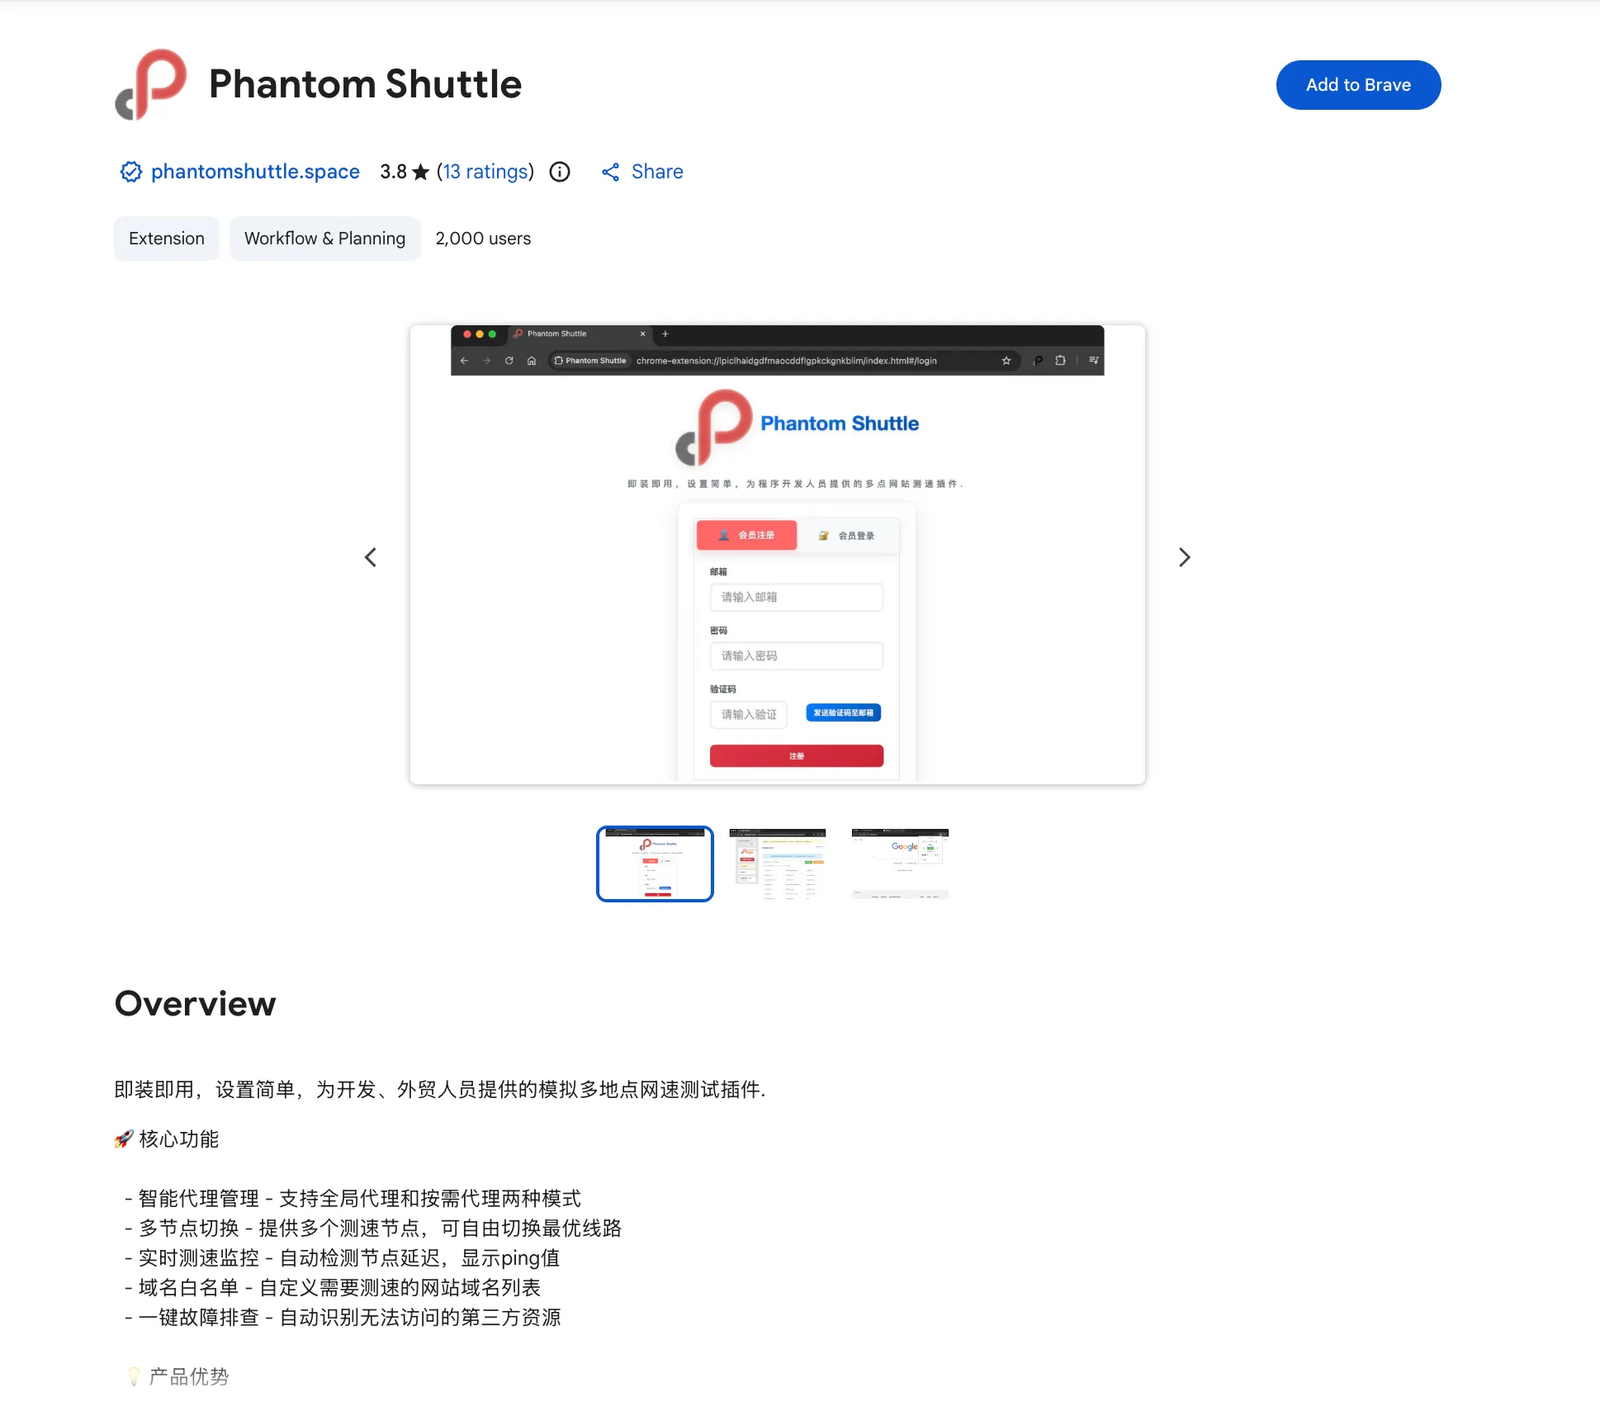
Исследователи по кибербезопасности обнаружили две вредоносные версии расширения Google Chrome Phantom Shuttle, которые маскируются под сервис для тестирования скорости сети, а на деле перехватывают интернет-трафик и крадут пользовательские данные.

О находке рассказали специалисты компании Socket. Оба расширения имеют одинаковое название и опубликованы одним разработчиком, но отличаются ID и датой выхода.

Первое появилось ещё в 2017 году и насчитывает около 2 тысяч установок, второе — в 2023 году и используется примерно 180 пользователями. Оба до сих пор доступны в магазине Chrome.

Phantom Shuttle рекламируется как «мультилокационный плагин для тестирования скорости сети», ориентированный на разработчиков и специалистов по внешней торговле. Пользователям предлагают оформить подписку стоимостью от 9,9 до 95,9 юаня (примерно 110-1064 рублей), якобы для доступа к VPN-функциям.


На практике же, как объясняет исследователь Socket Куш Пандья, за платной подпиской скрывается полноценный инструмент слежки:

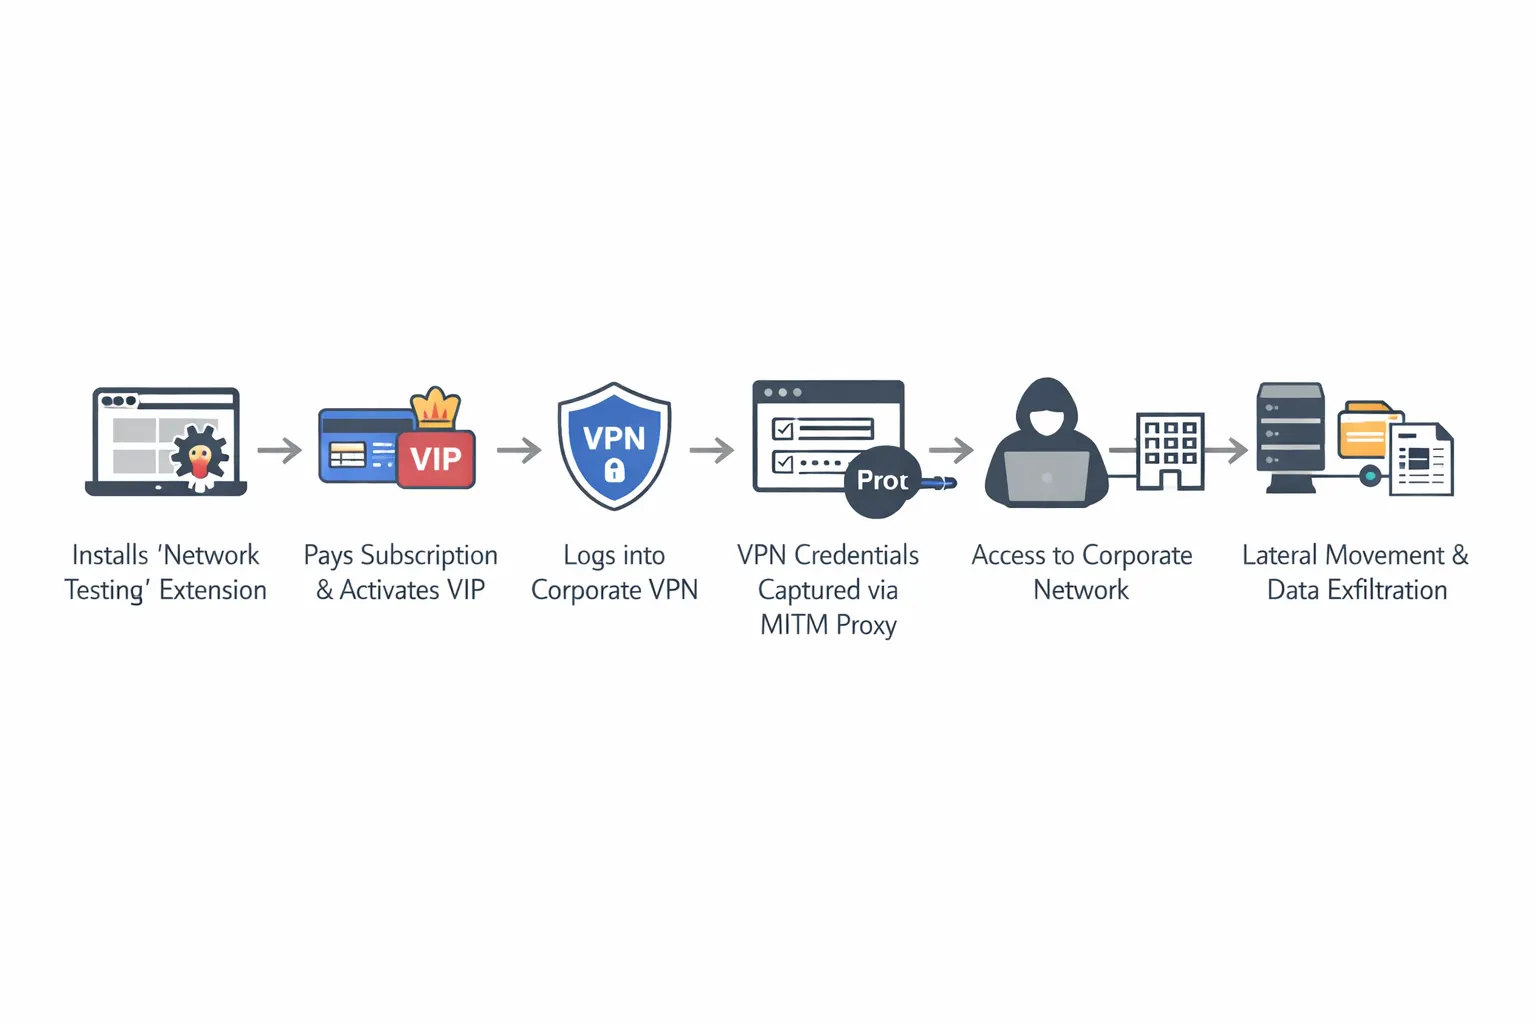
«Расширения перехватывают весь трафик, работают как прокси с функцией “Человек посередине“ (MitM) и постоянно отправляют данные пользователей на управляющий сервер злоумышленников».

После оплаты пользователю автоматически включается режим VIP и так называемый smarty-proxy. В этом режиме трафик с более чем 170 популярных доменов перенаправляется через серверы атакующих.

В списке целевых ресурсов — GitHub, Stack Overflow, Docker, AWS, Azure, DigitalOcean, Cisco, IBM, VMware, а также Facebook, Instagram (обе соцсети принадлежат Meta, признанной экстремистской и запрещенной в России), X (Twitter) и даже сайты для взрослых. Последние, по мнению исследователей, могли быть добавлены с расчётом на возможный шантаж жертв.

При этом расширение действительно выполняет заявленные функции — показывает задержки, статус соединения и создаёт иллюзию легального сервиса.

Внутри расширения исследователи нашли модифицированные JavaScript-библиотеки, которые автоматически подставляют жёстко прописанные логин и пароль прокси при любом запросе HTTP-аутентификации. Всё происходит незаметно для пользователя — браузер даже не показывает окно ввода данных.

Далее аддон:

  • настраивает прокси через PAC-скрипт;
  • получает позицию MitM;
  • перехватывает логины, пароли, cookies, данные форм, API-ключи, токены и номера карт;
  • каждые пять минут отправляет на сервер злоумышленников адрес электронной почты и пароль пользователя в открытом виде.


В Socket считают, что схема выстроена профессионально: подписочная модель удерживает жертв и приносит доход, а внешний вид сервиса создаёт ощущение легитимности.

Эксперты рекомендуют немедленно удалить Phantom Shuttle, если оно установлено. Для компаний и ИБ-команд вывод ещё шире: браузерные расширения становятся отдельным и часто неконтролируемым источником риска.

Подпишитесь на новости

PHP-уязвимости пытались эксплуатировать за четыре дня до раскрытия

История PHP2Shell получила продолжение: попытку эксплуатации зафиксировали ещё 17 октября — за четыре дня до публичного раскрытия уязвимостей и выхода патчей. Параллельно OpenAI рассказала, что одну из критических брешей исследователи обнаружили с помощью GPT‑5.6 Sol.

Пока защитники готовили обновления, кто-то уже проверял чужие серверы на прочность.

О ранней попытке атаки сообщила Amazon Threat Intelligence. Её обнаружили в телеметрии сети ловушек MadPot. Запрос пришёл с адреса коммерческой сети анонимизации; откуда отправитель получил сведения об эксплуатации до раскрытия, неизвестно.

Утром 21 октября Amazon заметила новые попытки с разными полезными нагрузками и инфраструктурой — это указывает на нескольких участников. Успех этих ранних атак на реальных системах не установлен.

После публикации исправлений новые демонстрационные эксплойты появились за считаные часы и почти сразу пошли в ход против сенсоров компании.

Вторая новость — роль ИИ. Как отметили в OpenAI, команда Calif выявила критическую уязвимость с помощью GPT‑5.6 Sol в рамках инициативы Patch the Planet. Wiz независимо обнаружила и сообщила об обеих брешах. Исправления готовили разработчики PHP при поддержке исследователей и инфраструктурных компаний.

Доказательств, что атакующие тоже использовали ИИ, в этих сообщениях нет. Amazon рекомендует проверять следы компрометации как минимум с 17 октября. Патч закрывает брешь, а выяснять, кто успел войти раньше, придётся отдельно.

RSS: Новости на портале Anti-Malware.ru