


Наталья Касперская: ИИ нельзя пускать в образование и госуправление

Наталья Касперская: ИИ нельзя пускать в образование и госуправление

Наталья Касперская: ИИ нельзя пускать в образование и госуправление

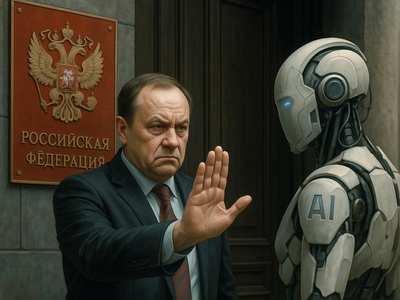
ИИ нельзя превращать в универсальный ответ на все вопросы — особенно там, где на кону люди, данные и здравый смысл. Об этом заявила Наталья Касперская, президент группы компаний InfoWatch и председатель правления ассоциации «Отечественный софт», в эфире радио «Комсомольская правда».

В большом разговоре она прошлась по самым болезненным темам — от импортозамещения и утечек данных до мошенников, дипфейков и рисков тотальной цифровизации.

По словам Касперской, санкционное давление продолжает усиливаться: зарубежные вендоры отказываются подписывать сертификаты, и в какой-то момент софт, работающий на иностранных операционных системах, может просто перестать функционировать.

Но катастрофы, по её мнению, нет. В реестре отечественного ПО — более 29 тысяч продуктов, а среди операционных систем уже есть проверенные варианты: Astra Linux, ALT Linux, «РЕД ОС» и ROSA, а для мобильных устройств — KasperskyOS и «Аврора». Крупные компании начали массово переходить на них после 2022 года.

Полной замены иностранного промышленного ПО пока нет, но и критической зависимости, при которой «станок нельзя перевезти», тоже уже не наблюдается.

Одна из самых тревожных тем — мошенничество. Несмотря на принятый закон о борьбе с аферистами, 2025 год снова может стать рекордным по сумме украденных средств. Причина проста: старые схемы перестают работать, зато появляются новые — сложные и многоходовые.

Сегодня мошенники активно используют:

Главное правило, которое напомнила Касперская: наши ведомства не звонят. Любой «срочный звонок от государства» — повод насторожиться.

По оценкам, за прошлый год утекло более 1,5 млрд записей персональных данных. Это значит, что информация о каждом россиянине «утекала» в среднем не один раз. И ситуация, по мнению Касперской, будет только ухудшаться.

Она резко раскритиковала идею расширения государственных регистров, в том числе регистра заболеваний, где будут фигурировать психиатрические диагнозы, беременность и онкология. Такие базы, уверена она, практически гарантированно станут добычей мошенников.

«Чем больше данных — тем больше утечек. А человеческий фактор не победить никакими техническими мерами», — подчеркнула Касперская.

Касперская призвала не демонизировать искусственный интеллект, но и не обожествлять его. По её словам, генеративный ИИ опасен там, где нужна стопроцентная точность.

Под запрет, по её мнению, должны попасть образование, госуправление и законотворчество. Причина проста: генеративный ИИ всегда выдаёт вероятностный ответ и может «галлюцинировать». В образовании это приводит к тому, что дети перестают думать, а просто копируют ответы, не понимая смысла.

Зато в технических и прикладных сферах ИИ действительно незаменим: промышленная безопасность, предотвращение аварий, мониторинг инфраструктуры, сельское хозяйство и прогнозирование.

Главный вывод Касперской звучит предельно ясно: бояться стоит не искусственного интеллекта, а людей, которые используют его во вред.

ИИ — всего лишь инструмент. И вопрос не в том, сколько процентов процессов им «оцифровать», а в том, где он действительно уместен, а где его появление может обернуться новыми рисками — для общества, безопасности и здравого смысла.

Подпишитесь на новости

Один клик администратора может отдать WordPress-сайт злоумышленнику

В ядре WordPress обнаружили цепочку уязвимостей Click2Shell, которая позволяет удалённо выполнить PHP-код на сервере без учётной записи атакующего. Для захвата сайта достаточно, чтобы авторизованный администратор открыл специально подготовленную ссылку.

Проблему нашёл исследователь pwn.ai Паулос Йибело. Согласно техническому отчёту, WordPress по-разному обрабатывал один и тот же параметр ссылки предпросмотра темы.

API каталога очищал значение и находил легитимную тему, а JavaScript в браузере администратора вставлял исходную строку в jQuery-селектор без должного экранирования.

В результате подготовленный URL заставлял интерфейс WordPress самостоятельно нажать кнопку установки. Администратор при этом не выбирал ни «Установить», ни «Активировать», а тема оставалась неактивной и внешне сайт продолжал работать как обычно.

Для полноценного RCE исследователи добавили второй компонент — уязвимую тему Mobile Repair Zone 2.5.4 из официального каталога. Во время предпросмотра WordPress загружал её PHP-код, после чего небезопасный AJAX-обработчик позволял скачать и выполнить произвольный плагин.

Дальше атакующий мог читать wp-config.php, красть ключи и данные БД, менять файлы, создавать администраторов и внедрять скрипты. Атака не является полностью автоматической: ссылку должен открыть вошедший в систему администратор.

Роли Author и Editor нужных полномочий не имеют. Доставить URL можно через целевой фишинг или уже существующую XSS-уязвимость.

WordPress закрыл дыру в версии 7.1.1 и выпустил патчи для поддерживаемых старых веток. Поскольку подробности и PoC уже опубликованы, откладывать обновление нельзя. Временной страховкой может стать DISALLOW_FILE_MODS, запрещающий установку тем и плагинов, но нормальное лекарство всё то же — патч.

RSS: Новости на портале Anti-Malware.ru