


Стилер MacSync научился обходить защиту macOS через «легитимный» софт

Стилер MacSync научился обходить защиту macOS через «легитимный» софт

Стилер MacSync научился обходить защиту macOS через «легитимный» софт

Эксперты по кибербезопасности зафиксировали новую схему распространения macOS-зловредов, которая позволяет обходить встроенные защитные механизмы Apple. На этот раз злоумышленники маскируют вредоносную программу под официально подписанное приложение, убеждая систему, что перед ней легитимный софт.

О находке рассказали исследователи из компании Jamf. По их данным, атака связана с новой версией MacSync Stealer — активно развивающегося семейства зловредов для macOS.

В отличие от классических сценариев, в которых macOS сразу предупреждает пользователя о небезопасном приложении, здесь используется более хитрый подход:

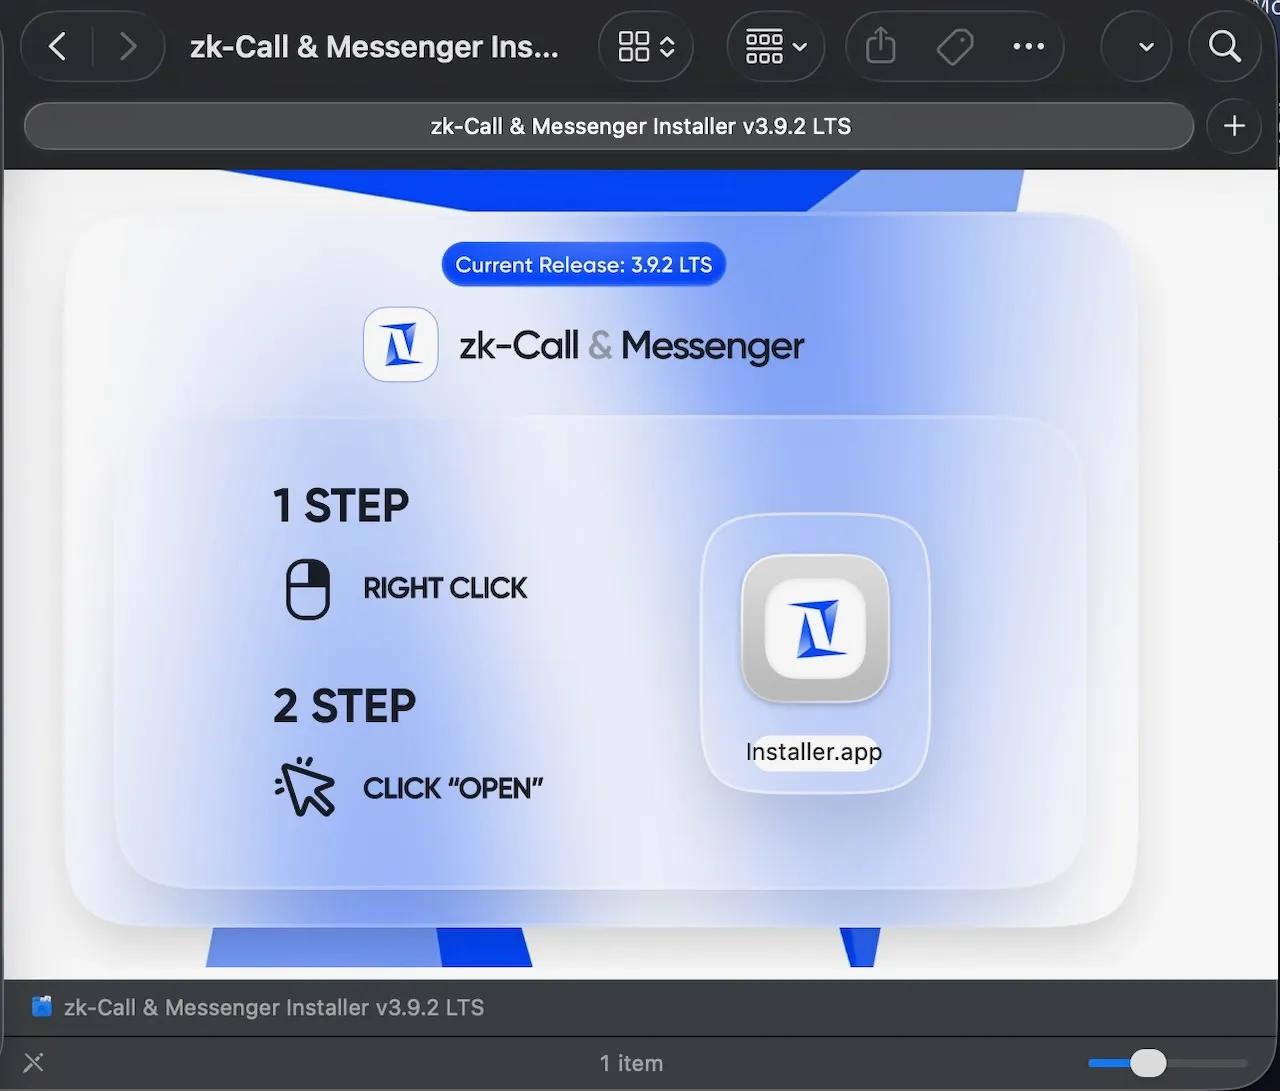
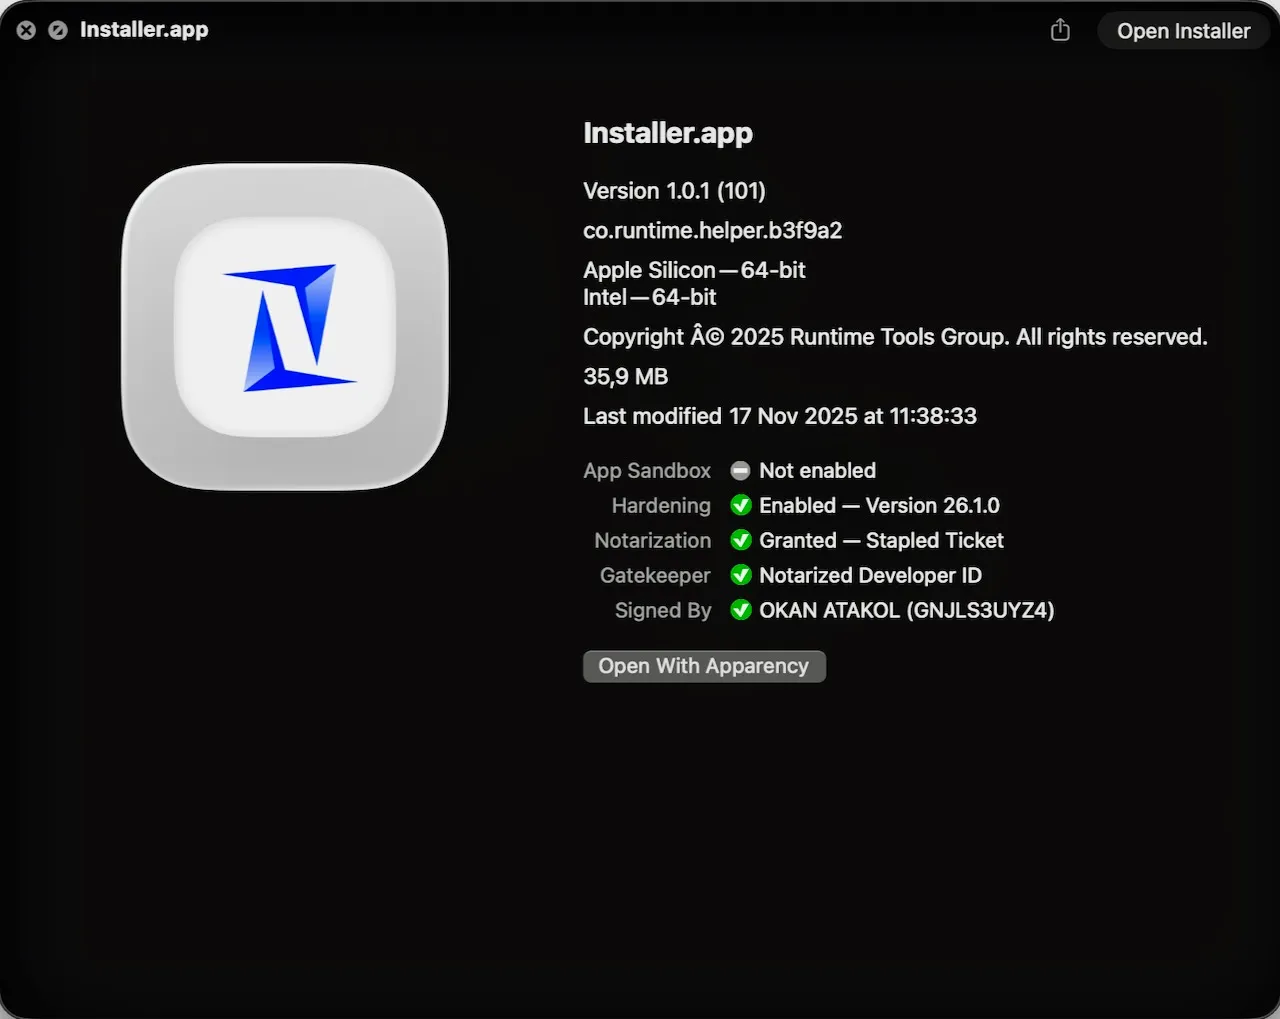
  • пользователю предлагается установить Swift-приложение, которое
    • подписано разработчиком;
    • прошло одобрение Apple;
    • не содержит вредоносного кода внутри;
  • после запуска приложение загружает закодированный скрипт с удалённого сервера;
  • именно этот скрипт устанавливает MacSync Stealer.

Jamf отмечает, что Mach-O бинарник был универсальным, корректно подписанным и не находился в списке отозванных сертификатов Apple на момент анализа. Зловред же в основном работает в памяти, практически не оставляя следов на диске, что дополнительно усложняет обнаружение.


По словам специалистов Jamf, такая техника становится всё более популярной среди атакующих. Злоумышленники всё чаще прячут вредоносную нагрузку в подписанных исполняемых файлах, чтобы они выглядели как обычные приложения и не вызывали подозрений на раннем этапе.

Фактически это попытка использовать саму модель доверия macOS против пользователей. Компания сообщила, что передала Apple информацию о разработчике, и сертификат уже был отозван.

Подпишитесь на новости

МАКС проверит ссылки и включит защиту после контакта с мошенником

МАКС начал предупреждать пользователей при переходе по опасным ссылкам. Дополнительно мессенджер автоматически включает Безопасный режим на сутки для тех, с кем пытался связаться мошенник.

Как сообщает Центр безопасности МАКС, автоматизированные системы анализируют ссылку на наличие угроз в момент клика.

Если адрес признан опасным, пользователь увидит всплывающее предупреждение. По заявлению сервиса, проверка выполняется в реальном времени.

Вторая мера — автоматический Безопасный режим на 24 часа. Пока он действует, звонить пользователю и добавлять его в чаты смогут только контакты из адресной книги. Вручную включать ограничения после подозрительного контакта не потребуется.


Уведомление придет через официального бота МАКС. Управлять режимом можно в разделе «Безопасность»: пользователь вправе отключить его самостоятельно. Если настройки не менялись, через сутки ограничения снимутся автоматически.

Каким именно образом система определяет мошенника и по каким критериям признает ссылку опасной, в сообщении не уточняется. Также не сказано, блокируется ли переход после предупреждения или пользователь может продолжить его.

Практический смысл обновления — поставить дополнительный барьер между подозрительным сообщением и действием пользователя. Предупреждение дает шанс остановиться до перехода, а временные ограничения сокращают возможности незнакомцев снова выйти на связь.

Но уведомление об опасности все равно придется прочитать. Привычка машинально нажимать «дальше» способна обесценить даже очень старательную проверку.

RSS: Новости на портале Anti-Malware.ru