


На орбите участились «собачьи бои» между разведывательными спутниками

На орбите участились «собачьи бои» между разведывательными спутниками

На орбите участились «собачьи бои» между разведывательными спутниками

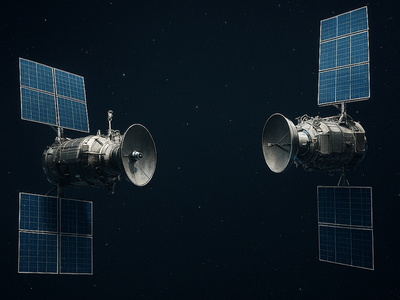
В космосе становится теснее. Как пишет The Washington Post, орбитальное пространство всё больше напоминает арену для тихих «воздушных боёв», только вместо истребителей — спутники, а вместо секунд — часы и даже дни. Один из таких эпизодов, по данным издания, произошёл ещё в 2022 году на высоте около 22 тысяч миль над Землёй.

Американский спутник наблюдения USA-270 сблизился с двумя недавно запущенными китайскими аппаратами в одном из самых чувствительных районов околоземного пространства.

Манёвр выглядел вполне по-военному: подход сзади, с Солнцем за спиной, чтобы лучше «подсветить цель».

Но дальше случилось то, что журналисты сравнивают с трюком из фильма «Лучший стрелок». Один из китайских спутников внезапно замедлился, пропустил американский аппарат вперёд — и оказался у него «на хвосте». Роли поменялись, и операторам USA-270 пришлось срочно пересчитывать траекторию. Ни Пентагон, ни Пекин этот эпизод официально не комментировали.

По словам опрошенных Washington Post экспертов, подобные манёвры в космосе давно перестали быть редкостью. В оборонных кругах их уже неформально называют dogfighting — «собачьи бои», по аналогии с авиацией.

Чаще всего речь идёт не об атаках, а о разведке: спутники сближаются, фотографируют друг друга, анализируют сигналы, слушают каналы связи между орбитой и Землёй. В теории такие аппараты могут и глушить сигналы, и мешать работе спутников раннего предупреждения или военной связи.

Раньше всё было иначе. После вывода на орбиту спутники старались почти не маневрировать — топливо дорогое, срок службы ограничен. Но сейчас ситуация меняется.

«Раньше спутники не проектировали для боя и самозащиты. Теперь это стремительно меняется», — отметил Клинтон Кларк, директор по развитию компании ExoAnalytic Solutions, которая занимается мониторингом космической обстановки.

Современные аппараты всё чаще ведут себя как самолёты: ускоряются, тормозят, «банкуют» и даже летают парами. В статье также приводится недавний комментарий министра обороны Германии. Он пожаловался на российский спутник, который, по его словам, длительное время находился рядом с коммерческим аппаратом связи, используемым бундесвером.

«Такие спутники могут глушить, ослеплять, манипулировать или даже физически выводить из строя другие аппараты», — заявил министр.

При этом эксперты подчёркивают: в отличие от воздушных боёв, космические «перетягивания позиции» длятся не секунды, а часы или дни. Всё происходит медленно, но со вполне реальными стратегическими последствиями.

Подпишитесь на новости

Эксплойт BigDiskBuster оставляет Microsoft Defender без обновлений

Исследователь в области кибербезопасности Абдельхамид Насери, известный как Nightmare Eclipse, опубликовал новый эксплойт для дыры в для Microsoft Defender. Инструмент BigDiskBuster блокирует обновление платформы и антивирусных сигнатур, оставляя защиту Windows с уже установленной базой угроз.

По словам Насери, эксплойт работает на всех поддерживаемых версиях Windows, но должен постоянно выполняться в фоновом режиме.

Сам исследователь признаёт, что текущая реализация содержит ошибки и нуждается в доработке. Исходный код BigDiskBuster уже выложен на GitHub.

Новая техника похожа на UnDefend — опубликованный в апреле инструмент, который также мешал Defender получать обновления. Опасность здесь в следующем: антивирус продолжает выглядеть живым и бодрым, но постепенно превращается в музей старых сигнатур и может пропустить свежие угрозы.


BigDiskBuster стал очередной работой Насери в затянувшейся серии публичных раскрытий уязвимостей Windows. С апреля исследователь опубликовал почти дюжину PoC, затрагивающих Microsoft Defender, BitLocker и другие компоненты системы. Среди них ShieldCrash, ShieldBreak, RoguePlanet, LegacyHive, BlueHammer, RedSun, YellowKey и несколько вариантов Plasma.

Часть проблем Microsoft уже устранила, однако для некоторых публичных уязвимостей официальные патчи пока не вышли. Корпорация ранее критиковала подобные публикации без предварительной координации, заявляя, что готовые эксплойты создают ненужный риск для пользователей. Microsoft также предупредила о возможном преследовании тех, чьи действия причиняют клиентам реальный вред.

На момент публикации компания не прокомментировала BigDiskBuster и не сообщила о доступном исправлении. Поэтому администраторам стоит контролировать успешность обновления сигнатур Defender, а не ограничиваться зелёной галочкой в интерфейсе.

RSS: Новости на портале Anti-Malware.ru