


Android разрешит скрывать Wi-Fi от других пользователей устройства

Android разрешит скрывать Wi-Fi от других пользователей устройства

Android разрешит скрывать Wi-Fi от других пользователей устройства

В Android готовят небольшое, но полезное нововведение для тех, кто пользуется несколькими профилями на одном устройстве. В ближайших версиях системы появится возможность запретить другим пользователям доступ к конкретным сетям Wi-Fi. Сейчас Android позволяет создавать отдельные профили — с собственными приложениями, файлами и настройками.

Это особенно удобно на планшетах, которыми пользуются сразу несколько человек.

Но есть нюанс: данные Wi-Fi между профилями всегда общие. Если один пользователь подключился к сети, остальные получают к ней доступ автоматически — без выбора и дополнительных настроек.

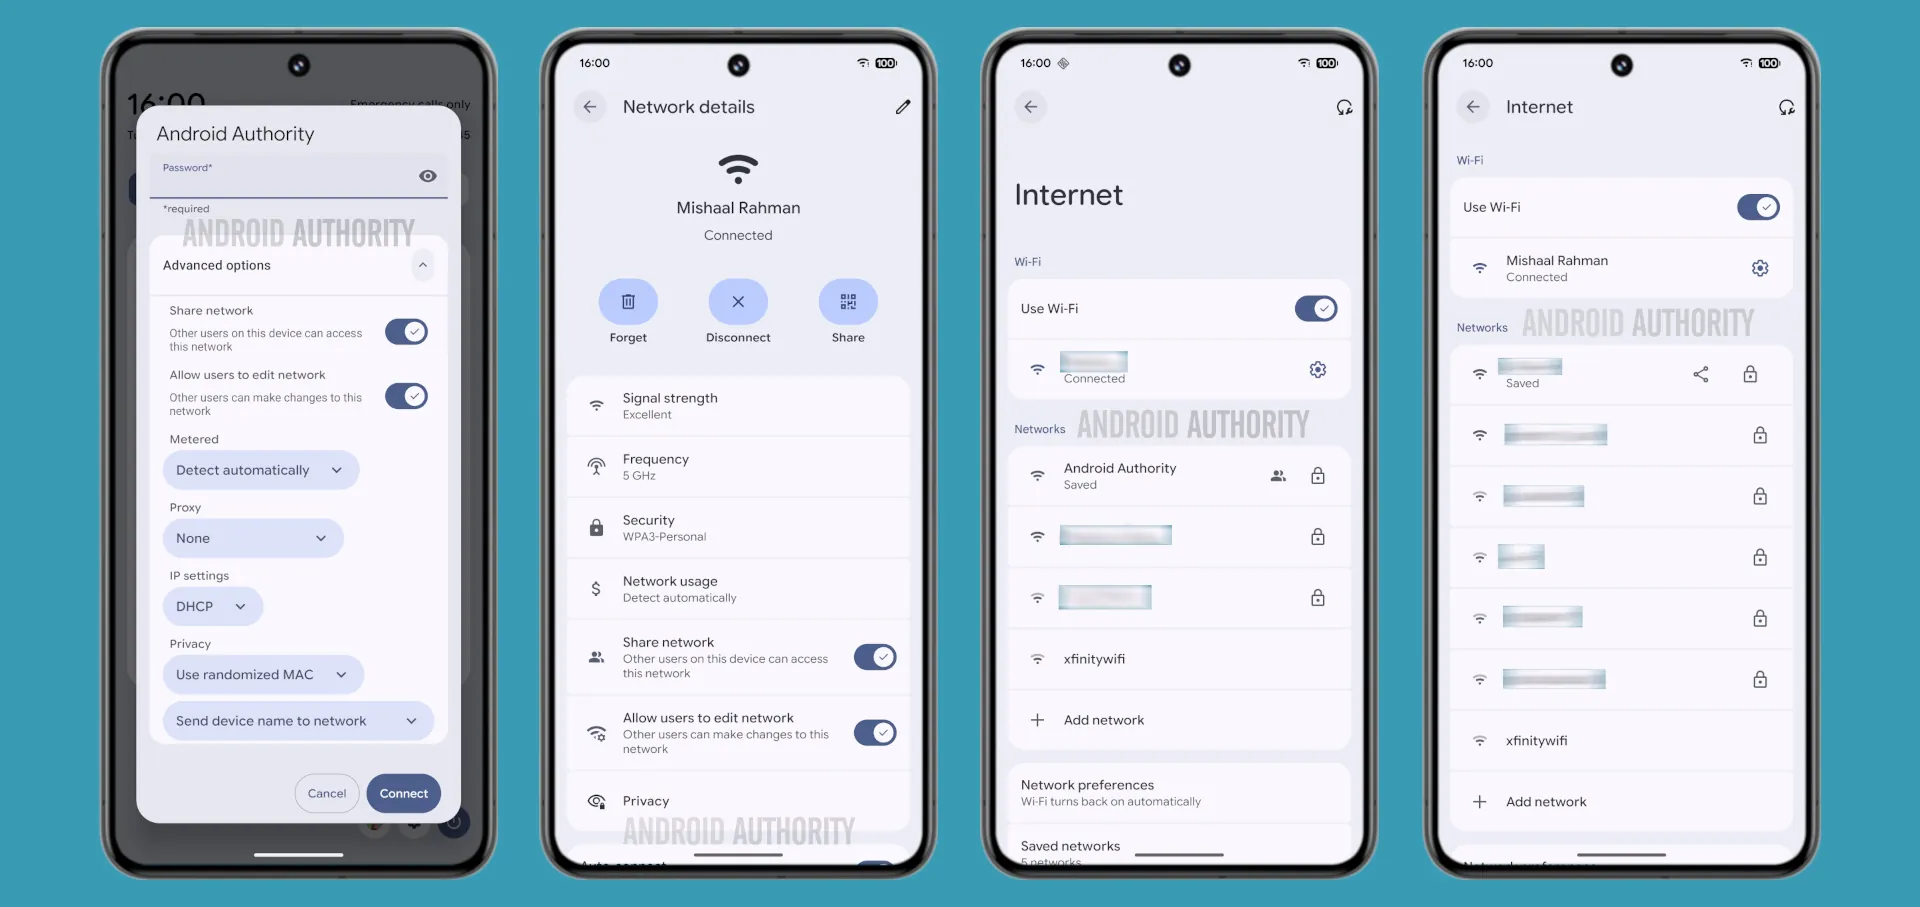
В тестовой сборке Android Canary 2511, о которой пишет Android Authority, Google начала это менять. При подключении к Wi-Fi теперь появляются два новых переключателя:

  • Share network — разрешает или запрещает другим пользователям устройства доступ к сети;
  • Allow users to edit network — позволяет другим профилям менять настройки сети.

Оба параметра включены по умолчанию, но их можно отключить в разделе расширенных настроек при подключении к Wi-Fi — через быстрые настройки или меню «Сеть и интернет».


Общие сети в списке теперь помечаются иконкой с несколькими пользователями. Если сеть сохранена, но не расшарена, рядом появляется кнопка «поделиться». Остальные сети отображаются как обычно — с замком или без значка, в зависимости от защиты паролем.

По первым тестам функция «поделиться сетью» работает корректно: если отключить этот переключатель, другие пользователи не смогут подключиться без ввода пароля. А вот опция редактирования сети пока, похоже, не доведена до ума — даже при включённом разрешении Android всё ещё сообщает, что у пользователя нет прав на изменение настроек.

Изменение кажется мелочью, но на практике может быть очень полезным. Особенно в сценариях с общими устройствами — например, в офисах, магазинах, больницах или учебных заведениях. Там это поможет избежать случайного распространения паролей от защищённых сетей или нежелательных изменений настроек.

Функция уже несколько недель доступна в Canary-канале, так что ожидается, что позже она появится в одной из бета-версий Android — возможно, в Android 16 QPR3.

Google построила в Android клетку для ИИ-агентов, но пока она пустует

В Android появился системный механизм, который позволит ИИ-агентам выполнять действия внутри приложений без имитации нажатий по экрану. Доступ защищён специальным разрешением, однако на обычном смартфоне найти соответствующий переключатель пока не получится: технология AppFunctions остаётся экспериментальной, а её интеграция с Gemini доступна лишь избранным тестировщикам.

AppFunctions позволяет разработчикам превратить отдельные возможности приложений в инструменты для агентов.

Например, вместо открытия календаря и блуждания по интерфейсу Gemini сможет напрямую вызвать функцию создания события. Аналогичным образом агент сможет составить плейлист, добавить товары в список покупок или объединить действия нескольких программ.

По смыслу это мобильный аналог MCP: приложение заранее описывает доступные операции, Android регистрирует их, а аутентифицированный агент выбирает и запускает нужную функцию по запросу пользователя. Интерфейс приложения может меняться сколько угодно.


Чтобы обнаруживать и выполнять такие функции, вызывающая программа должна получить системное разрешение EXECUTE_APP_FUNCTIONS. Оно не отображается в обычном меню настроек и предназначено для одобренных агентов и ассистентов. Сам механизм доступен начиная с Android 16.

Но захват смартфонов роботами откладывается. Google прямо помечает AppFunctions как экспериментальную, предупреждает о возможных изменениях API и пока допускает к полному циклу только ограниченное число приложений и системных агентов. Разработчики могут подготовить и протестировать функции, но подключение к Gemini остаётся закрытым и требует участия в программе раннего доступа.

В перспективе такая архитектура должна быть надёжнее агентов, которые управляют телефоном через ADB и просто тыкают по экрану. Заодно Google заранее ограничивает круг программ, способных распоряжаться чужими функциями.

RSS: Новости на портале Anti-Malware.ru