


Новый Android-вредонос внедряется в установленные на смартфоне приложения

Новый Android-вредонос внедряется в установленные на смартфоне приложения

Новый Android-вредонос внедряется в установленные на смартфоне приложения

На киберпреступных форумах злоумышленники продвигают новый Android-зловред формата «вредонос как услуга» (malware-as-a-service, MaaS). Троян получил имя Cellik, а его главная «фишка» — возможность встраивать вредоносную начинку в любые приложения из Google Play, сохраняя их внешний вид и рабочую функциональность.

Схема выглядит просто и опасно одновременно. Злоумышленник выбирает популярное приложение из официального магазина, собирает его троянизированную версию — и на выходе получает APK, который ведёт себя как обычное приложение.

Интерфейс на месте, функции работают, а пользователь долгое время может не подозревать, что вместе с приложением установил зловред. Продавец Cellik даже утверждает, что такой подход помогает обходить Google Play Protect, хотя подтверждений этому пока нет.

На Cellik обратили внимание специалисты из iVerify. По их данным, зловред продаётся по подписке за 150 долларов в месяц или за 900 долларов за пожизненную лицензию.


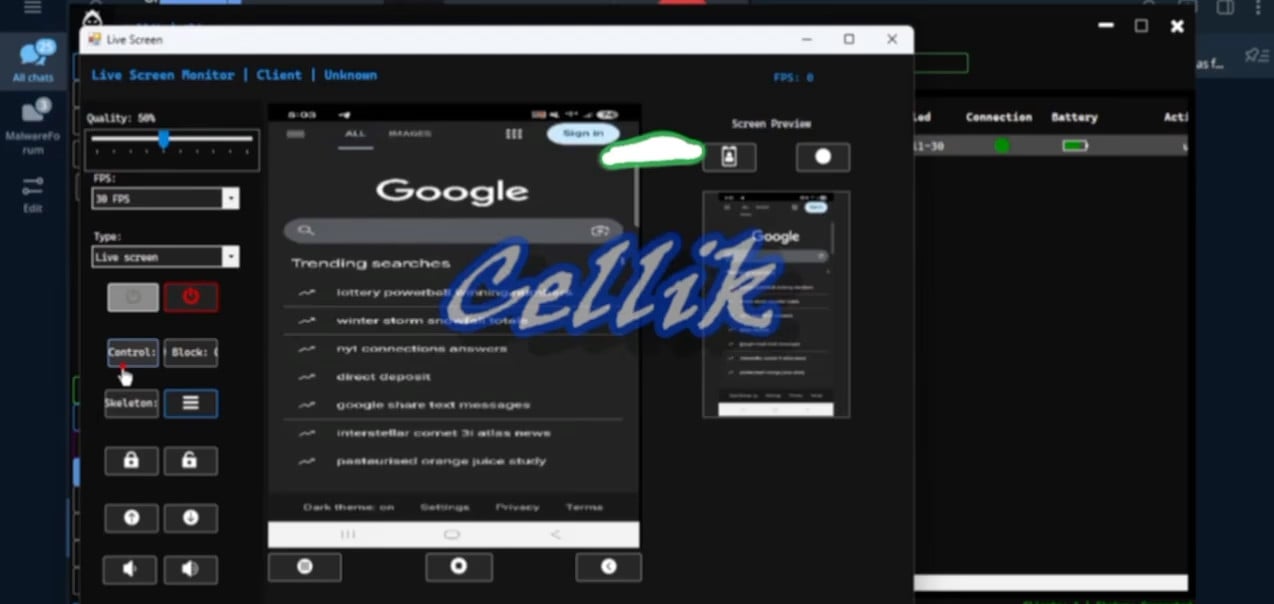
По возможностям Cellik — это полноценный шпионский инструмент. Он умеет в режиме реального времени транслировать экран устройства, перехватывать уведомления, просматривать файловую систему, выгружать файлы, стирать данные и общаться с управляющим сервером по зашифрованному каналу.

Есть и скрытый браузерный режим, который позволяет злоумышленнику открывать сайты с заражённого устройства, используя сохранённые у жертвы cookies.


Отдельного внимания заслуживает система инъекций. Cellik позволяет накладывать фальшивые окна входа поверх любых приложений или внедрять код прямо в них, чтобы красть учётные данные.

Более того, зловред может «подсаживать» вредоносную функциональность в уже установленные приложения — и тогда даже давно знакомая программа внезапно начинает вести себя подозрительно.

Самый тревожный момент — интеграция Google Play в APK-билдер Cellik. Прямо из интерфейса инструмента злоумышленник может просматривать магазин приложений, выбирать нужные и сразу собирать их заражённые версии. В iVerify отмечают, что ставка делается именно на доверие к популярным приложениям: трояны, спрятанные внутри них, потенциально могут дольше оставаться незамеченными автоматическими проверками.

В MAX хотят запустить покупку билетов на все виды транспорта

Минтранс работает над расширением транспортных функций в мессенджере MAX. В перспективе пользователи смогут составлять маршруты и покупать билеты на городской транспорт, поезда, самолёты, а также морские и речные суда в одном приложении.

О разработке рассказал первый заместитель главы Минтранса Константин Пашков.

По его словам, через MAX уже предусмотрено подтверждение права на льготный проезд и работа с проездными документами, а теперь ведомство намерено расширить набор сервисов.

Однако билет в мессенджере — лишь промежуточная остановка. В дальнейшем Минтранс рассчитывает активнее использовать биометрию: пассажир будет заранее строить маршрут и оплачивать поездку в цифровой платформе, а при посадке его сможет распознать камера. Показывать QR-код, распечатку или документ в таком сценарии не потребуется.

Пашков считает, что MAX поможет пассажирам постепенно перейти к новой системе. Резкого отказа от привычных способов оплаты пока не планируется: речь идёт о расширении доступных инструментов, а не об их обязательной замене.

Часть транспортной инфраструктуры уже готова к такому переходу. В городском транспорте многих регионов работает бесконтактная оплата, а авиационные и железнодорожные билеты давно оформляются в электронном виде.

С 1 сентября новые правила перевозок также разрешают подтверждать социальные льготы через MAX и применять биометрические сервисы для покупки билетов, если перевозчик располагает необходимой техникой.

Конкретных сроков появления единой покупки билетов в MAX Минтранс пока не назвал.

RSS: Новости на портале Anti-Malware.ru