


Новый Android-вредонос внедряется в установленные на смартфоне приложения

Новый Android-вредонос внедряется в установленные на смартфоне приложения

Новый Android-вредонос внедряется в установленные на смартфоне приложения

На киберпреступных форумах злоумышленники продвигают новый Android-зловред формата «вредонос как услуга» (malware-as-a-service, MaaS). Троян получил имя Cellik, а его главная «фишка» — возможность встраивать вредоносную начинку в любые приложения из Google Play, сохраняя их внешний вид и рабочую функциональность.

Схема выглядит просто и опасно одновременно. Злоумышленник выбирает популярное приложение из официального магазина, собирает его троянизированную версию — и на выходе получает APK, который ведёт себя как обычное приложение.

Интерфейс на месте, функции работают, а пользователь долгое время может не подозревать, что вместе с приложением установил зловред. Продавец Cellik даже утверждает, что такой подход помогает обходить Google Play Protect, хотя подтверждений этому пока нет.

На Cellik обратили внимание специалисты из iVerify. По их данным, зловред продаётся по подписке за 150 долларов в месяц или за 900 долларов за пожизненную лицензию.


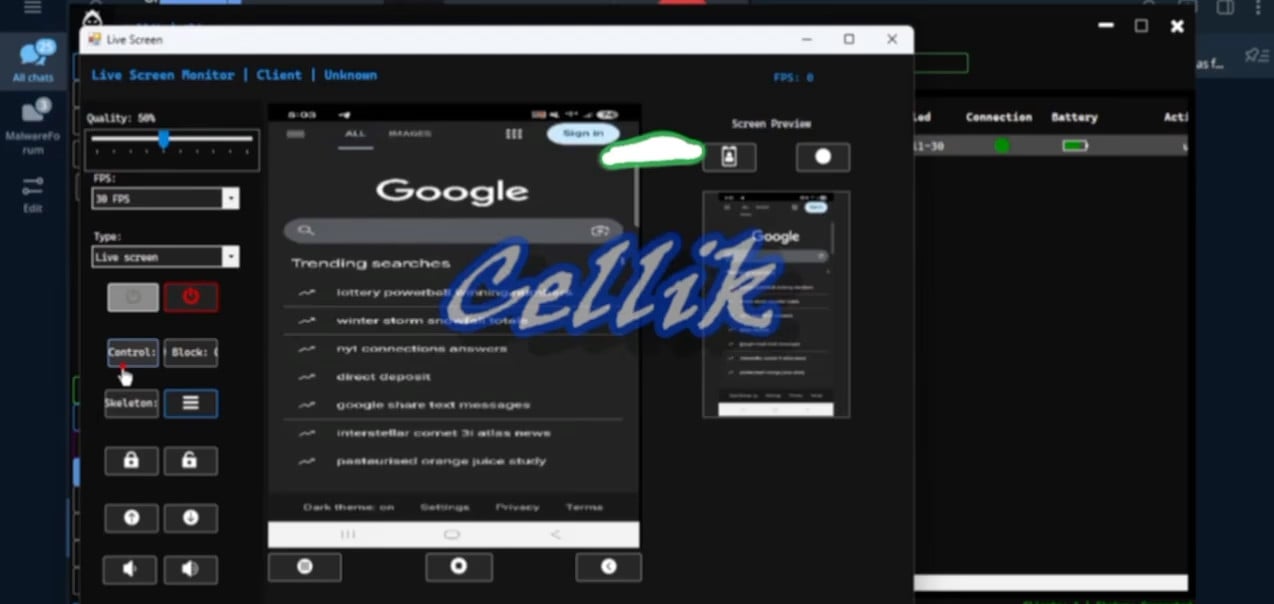
По возможностям Cellik — это полноценный шпионский инструмент. Он умеет в режиме реального времени транслировать экран устройства, перехватывать уведомления, просматривать файловую систему, выгружать файлы, стирать данные и общаться с управляющим сервером по зашифрованному каналу.

Есть и скрытый браузерный режим, который позволяет злоумышленнику открывать сайты с заражённого устройства, используя сохранённые у жертвы cookies.


Отдельного внимания заслуживает система инъекций. Cellik позволяет накладывать фальшивые окна входа поверх любых приложений или внедрять код прямо в них, чтобы красть учётные данные.

Более того, зловред может «подсаживать» вредоносную функциональность в уже установленные приложения — и тогда даже давно знакомая программа внезапно начинает вести себя подозрительно.

Самый тревожный момент — интеграция Google Play в APK-билдер Cellik. Прямо из интерфейса инструмента злоумышленник может просматривать магазин приложений, выбирать нужные и сразу собирать их заражённые версии. В iVerify отмечают, что ставка делается именно на доверие к популярным приложениям: трояны, спрятанные внутри них, потенциально могут дольше оставаться незамеченными автоматическими проверками.

Подпишитесь на новости

Старый iPhone в авиарежиме не стал безопасным сейфом для криптовалюты

Сбросить старый iPhone, отключить интернет и хранить на нём фразу восстановления криптокошелька — не значит надёжно защитить её. Основатель OneKey Иши Ван предупредил о рисках известных аппаратных уязвимостей старых моделей. Авиарежим не поможет, если атакующий получил сам телефон.

Предупреждение он опубликовал в X. Речь идёт об атаках с физическим доступом, а не о дистанционной краже кошелька через интернет.

Уязвимость checkm8 затрагивает поколения от iPhone 4S до iPhone X. Более новый usbliter8 охватывает чипы A12 и A13 — в частности, iPhone XS, XR, семейство iPhone 11 и SE второго поколения.

Проблемы позволяют нарушить цепочку доверенной загрузки и выполнить код до запуска iOS. Для usbliter8 требуется специальное USB-оборудование. Обычный сброс телефона уязвимость не устраняет: задействованный загрузочный код нельзя переписать стандартным обновлением.

Но важная оговорка: доступ к загрузчику сам по себе не расшифровывает содержимое кошелька. Код-пароль устройства, Secure Enclave и шифрование приложения остаются барьерами. Риск зависит от модели, версии системы, дополнительных уязвимостей и стойкости паролей.

Ван рекомендует не считать старый отключённый iPhone полноценным холодным хранилищем. Если фраза восстановления могла оказаться раскрыта, новый адрес внутри того же кошелька проблему не решит: потребуется новая фраза и перевод активов.

RSS: Новости на портале Anti-Malware.ru