


Новый Android-вредонос внедряется в установленные на смартфоне приложения

Новый Android-вредонос внедряется в установленные на смартфоне приложения

Новый Android-вредонос внедряется в установленные на смартфоне приложения

На киберпреступных форумах злоумышленники продвигают новый Android-зловред формата «вредонос как услуга» (malware-as-a-service, MaaS). Троян получил имя Cellik, а его главная «фишка» — возможность встраивать вредоносную начинку в любые приложения из Google Play, сохраняя их внешний вид и рабочую функциональность.

Схема выглядит просто и опасно одновременно. Злоумышленник выбирает популярное приложение из официального магазина, собирает его троянизированную версию — и на выходе получает APK, который ведёт себя как обычное приложение.

Интерфейс на месте, функции работают, а пользователь долгое время может не подозревать, что вместе с приложением установил зловред. Продавец Cellik даже утверждает, что такой подход помогает обходить Google Play Protect, хотя подтверждений этому пока нет.

На Cellik обратили внимание специалисты из iVerify. По их данным, зловред продаётся по подписке за 150 долларов в месяц или за 900 долларов за пожизненную лицензию.


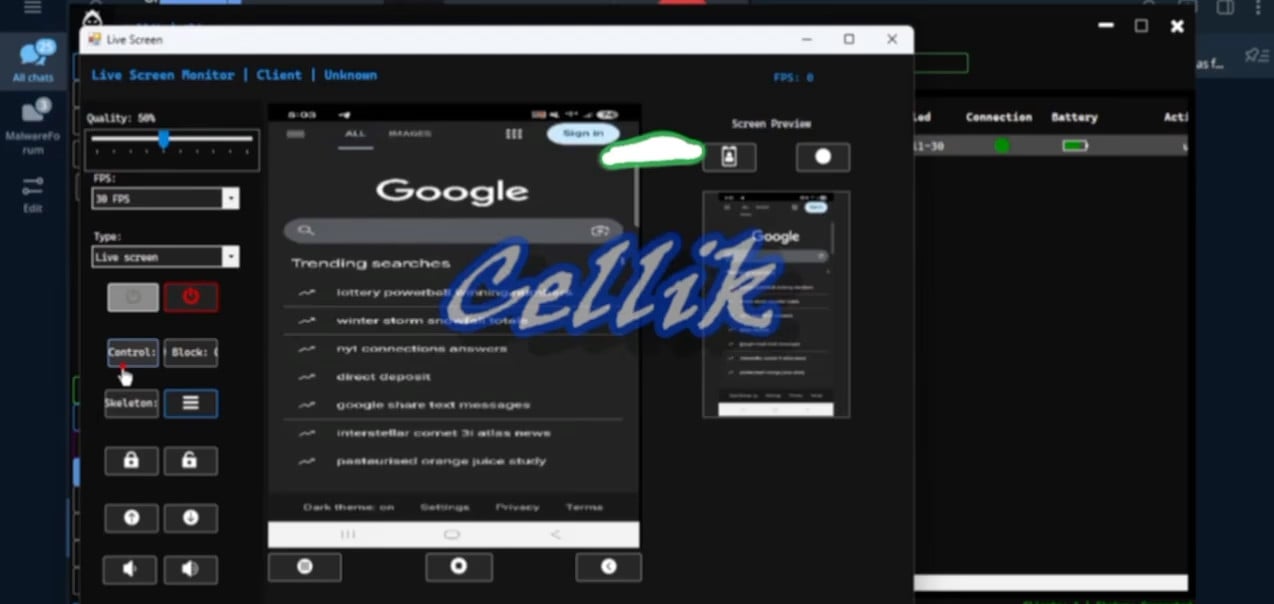
По возможностям Cellik — это полноценный шпионский инструмент. Он умеет в режиме реального времени транслировать экран устройства, перехватывать уведомления, просматривать файловую систему, выгружать файлы, стирать данные и общаться с управляющим сервером по зашифрованному каналу.

Есть и скрытый браузерный режим, который позволяет злоумышленнику открывать сайты с заражённого устройства, используя сохранённые у жертвы cookies.


Отдельного внимания заслуживает система инъекций. Cellik позволяет накладывать фальшивые окна входа поверх любых приложений или внедрять код прямо в них, чтобы красть учётные данные.

Более того, зловред может «подсаживать» вредоносную функциональность в уже установленные приложения — и тогда даже давно знакомая программа внезапно начинает вести себя подозрительно.

Самый тревожный момент — интеграция Google Play в APK-билдер Cellik. Прямо из интерфейса инструмента злоумышленник может просматривать магазин приложений, выбирать нужные и сразу собирать их заражённые версии. В iVerify отмечают, что ставка делается именно на доверие к популярным приложениям: трояны, спрятанные внутри них, потенциально могут дольше оставаться незамеченными автоматическими проверками.

Подпишитесь на новости

У владельцев Li Auto крадут аккаунты и требуют до 45 тысяч рублей

Российские владельцы Li Auto столкнулись с новой волной краж мастер-аккаунтов автомобилей. После потери доступа у части машин отключаются экраны и климат-контроль, а в отдельных случаях возникают проблемы с запуском. Затем появляется предложение вернуть учётную запись за деньги.

О случаях вымогательства рассказал Autonews.ru. Проблему подтвердил представитель Sinomach Auto — официального дистрибьютора Li Auto в России.

По словам сооснователя клуба владельцев Lixiang Александра Рассказова, известно примерно о 20 пострадавших. Требуемые суммы составляют 35-45 тыс. рублей. Точное количество жертв может быть больше.

Мастер-аккаунт связан с управлением автомобилем через фирменное приложение. Последствия его перехвата различаются: у одних владельцев пропадает машина из профиля, у других перестают работать отдельные функции. Один из собеседников издания смог поехать с физическим ключом, хотя Bluetooth-ключ не срабатывал.

Точный механизм кражи пока неизвестен. Рассказов утверждает, что теперь страдают и владельцы с оплаченными китайскими номерами в сервисе eSender, который раньше помогал сохранять контроль над аккаунтом.

Li Auto и дистрибьютор разрабатывают защиту и процедуру восстановления доступа. Также готовится перенос привязки с китайских номеров на электронную почту. Решения обещают распространить и на официально поставленные машины, и на параллельный импорт; сроки не названы.

RSS: Новости на портале Anti-Malware.ru